Les agents d’IA ont fait de l’identité la première ligne de la sécurité des entreprises. Les agents se comptent désormais par milliers. Ils récupèrent l'accès que personne n'est censé leur donner, et lorsqu'ils sont bloqués en cours d'exécution d'une tâche, ils cherchent un autre moyen d'entrer. Cela a fait de la sécurité de l'identité des agents IA une priorité au niveau du conseil d'administration plutôt qu'un projet futur.
L’accent est passé de la recherche d’agents à l’action en fonction des découvertes. La prochaine phase portera sur la remédiation à la vitesse de la machine : un accès juste à temps au lieu de privilèges permanents, un propriétaire humain nommé pour chaque agent et une application en dehors de l'agent lui-même.
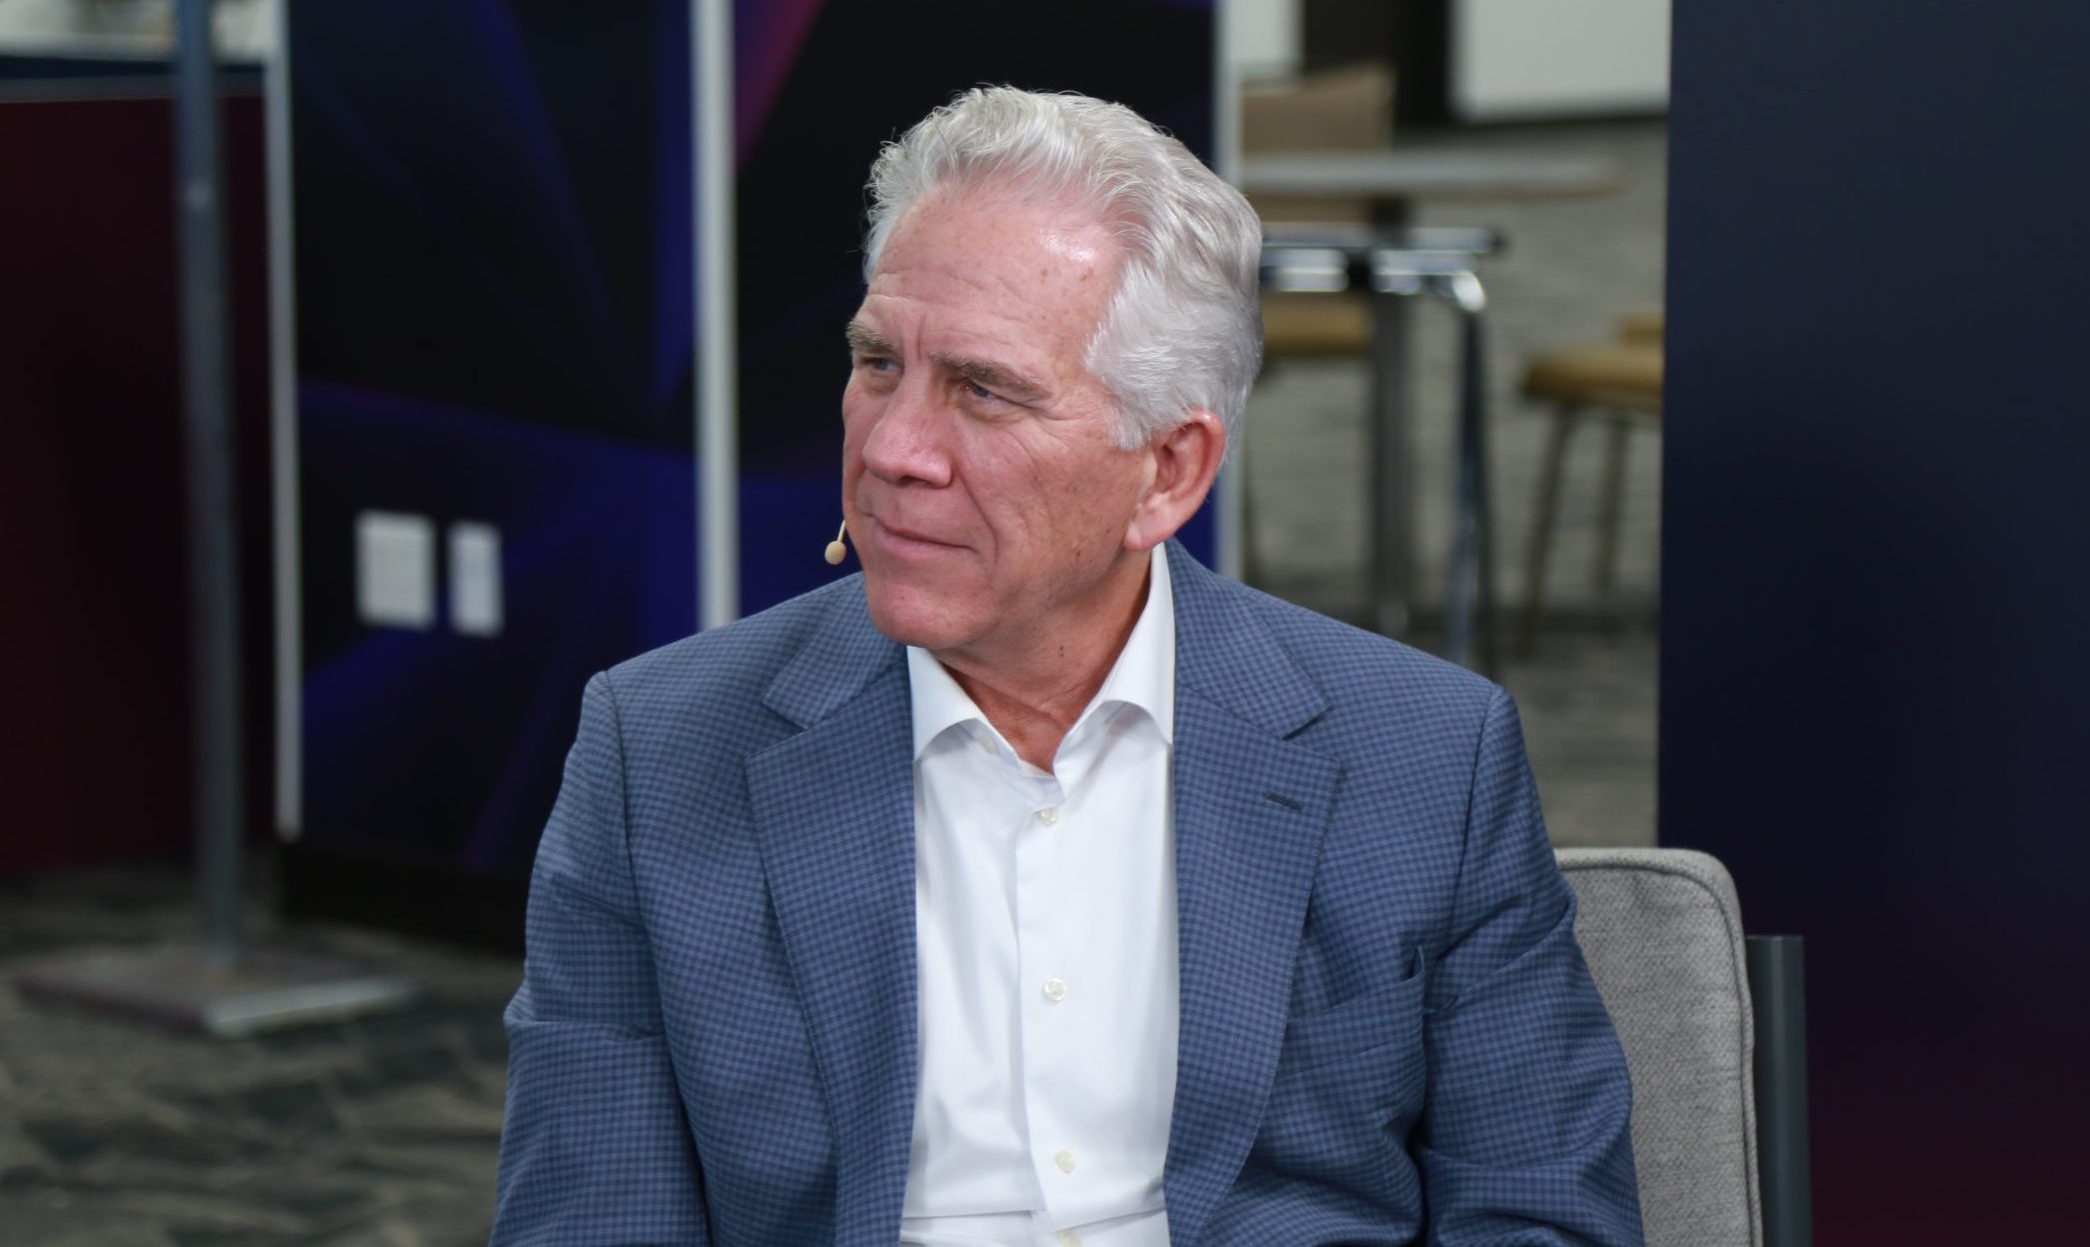
« Nous avons besoin d’aspects administratifs, nous avons besoin de bons contrôles de conformité, mais le vrai problème maintenant… est de savoir comment sécuriser toutes ces identités ? a déclaré Mark McClain (photo), fondateur et PDG de SailPoint Technologies Inc. « Il a fallu très peu d'analyses à notre équipe technique pour dire : « Nous ne pouvons pas faire cela efficacement dans le temps d'administration des devis ». Nous devons être dans le cycle de prise de décision en temps réel : « Cet agent, avec son contexte et son intention, fait-il ce que nous attendons ? »
McClain et d'autres experts du secteur se sont entretenus avec Krista Case de CUBE Research et co-animatrice Rebecca Knight lors de l'événement Navigate de SailPoint, la conférence annuelle de l'entreprise à Austin, au Texas. Les entretiens ont porté sur la sécurité de l'identité des agents IA, le privilège zéro, l'acquisition d'Entro Security, le partenariat AgentCore avec AWS et les normes nécessaires pour responsabiliser les agents. (* Divulgation ci-dessous.)
Voici 18 idées marquantes de l’événement :
1. L’orchestration d’agents humains et d’IA exige un contexte réel et une identité efficace, et pas seulement de grandes revendications.
Les identités des machines ont grimpé jusqu'à 109 pour chaque humain, soulignant la nécessité d'une identité efficace qui cartographie les chemins d'accès afin que les garde-corps autonomes puissent appliquer les bonnes politiques en temps réel, ont expliqué Case et Knight dans leur analyse du discours d'ouverture de SailPoint Navigate. La voie intermédiaire pratique est l'approche d'identité autonome de SailPoint, qui se situe entre les coupe-circuit rigides et l'innovation sans contrainte. Les acheteurs devraient tester les fournisseurs sur des chemins d’accès imbriqués et désordonnés plutôt que sur des démos propres.
Voir la couverture complète de theCUBE.
2. L’identité prend de l’importance à mesure que le modèle du château et des douves s’effondre.
L'ancienne défense périmétrique ne tient plus, les organisations doivent donc savoir qui est chaque utilisateur ou agent et s'il fait ce qu'il doit faire, a expliqué McClain. Aucun agent d’entreprise n’agit véritablement seul. Le lien entre les humains et les agents et une compréhension en temps réel des intentions sont essentiels pour mettre fin aux actions inappropriées.
Découvrez l'interview complète de theCUBE.
3. Les agents ont besoin d'une attribution et d'une liaison d'identité, et non d'un anonymat de type humain ou de simples kill switch.
Les entreprises devraient appliquer une réflexion sur la sécurité nationale en donnant la priorité aux menaces, aux vulnérabilités et aux conséquences plutôt que de rechercher une réduction infinie des risques, selon Vinh Nguyen, ancien responsable de l'IA à l'Agence nationale de sécurité et chercheur principal au Council on Foreign Relations. Les agents d’IA ne doivent pas hériter de l’anonymat ou des droits à la vie privée des humains et chaque action doit être imputable dès le départ à un propriétaire humain ou à une organisation. Les interrupteurs d'arrêt seuls sont inadéquats.
Regardez la conversation complète sur theCUBE.
4. Les preuves de concept dans les environnements clients séparent la sécurité réelle des agents des affirmations marketing.
SailPoint demande aux prospects d'exécuter son logiciel sur leurs propres réseaux, données et cas d'utilisation, ce qui montre rapidement quels fournisseurs peuvent réellement fournir, a expliqué Matt Mills, président de SailPoint. L'acquisition d'Entro a ajouté environ 1 200 sources de découverte d'identités non humaines, a-t-il noté. Le principal obstacle à l’autorisation de l’IA de résoudre les problèmes par elle-même est de mettre les auditeurs et les régulateurs à l’aise, et non la technologie.
Regardez l’interview complète de theCUBE.
5. AWS déplace les contrôles de l'agent en dehors de l'agent à mesure que l'utilisation d'AgentCore est multipliée par 15.
Les tâches sur Amazon Bedrock AgentCore ont été multipliées par 15 au cours des six premiers mois de l'année, et un nouvel agent est créé toutes les 4,5 secondes, selon Madhu Parthasarathy, directeur général de Bedrock AgentCore chez Amazon Web Services Inc. Étant donné que les agents sont prêts à tout pour terminer une tâche, les politiques doivent être appliquées en dehors de l'agent via AgentCore Gateway. SailPoint génère ces politiques à partir des données d'observabilité des agents.
Voir la couverture complète de theCUBE.
6. L'autorisation juste à temps apprend aux agents à demander la permission au lieu de pirater les systèmes.
Les agents deviennent le plus souvent des voyous lorsqu'ils rencontrent une autorisation manquante en cours de tâche et trouvent un moyen de s'introduire par effraction, a souligné Chandra Gnanasambandam, directeur de la technologie chez SailPoint. Pour mettre fin à cela, SailPoint introduit l'autorisation juste à temps, qui permet à un propriétaire humain d'accorder l'accès pour une durée limitée. Sa Lineage Map enregistre la chaîne complète, de l'humain à l'agent, en passant par l'outil et les données, à travers les cloud et les plateformes.
Ne manquez pas l'interview complète sur theCUBE.
7. Une plateforme brûlante donne aux équipes d'identité la possibilité de financer des programmes attendus depuis longtemps.
Des années de dettes d'identité accumulées signifient que les organisations ne peuvent pas se sortir du risque lié aux agents d'IA, a souligné Cole Grolmus, fondateur de Grolmus Group LLC, qui exerce ses activités sous le nom de Strategy of Security. Les praticiens doivent profiter de l’urgence pour obtenir des financements et aligner l’organisation. Il voit les efforts de SailPoint dans l'application du temps d'exécution auprès d'une base de clients aussi vaste et complexe que ce à quoi ressemble le leadership sur le marché.
Écoutez l’histoire complète sur theCUBE.
8. La recherche Horizons expose un paradoxe de vitesse dans la maturité de l'identité agente.
Dans l'étude Horizons of Identity Security de SailPoint, 80 % des personnes interrogées pensent que leur manque d'outils est modéré ou plus faible, mais seulement 15 % peuvent fournir un accès aux machines en temps réel, a décrit Wendy Wu, directrice marketing de SailPoint. Les entreprises ont mis cinq ans à mûrir leur identité humaine, mais elles doivent faire la même chose pour leurs agents en un an ou moins, a-t-elle ajouté, gouvernant ensemble les humains et les agents.
Regardez la conversation complète sur theCUBE.
9. Les clients découvrent des milliers d'agents cachés et se tournent vers la propriété automatisée.
Une entreprise du Fortune 500 a insisté sur le fait qu'elle n'avait aucun agent jusqu'à ce que la découverte en révèle 10 000, dont beaucoup avec des privilèges d'administrateur permanents, a partagé Meredith Blanchar, responsable de la clientèle chez SailPoint. Elle a été rejointe par Karen Leavitt, vice-présidente adjointe de la sécurité des technologies de l'information chez Unum Group, et Jakob Houde, directeur de la cybersécurité chez Honeywell International Inc. Unum a organisé la découverte de ses agents Bedrock et Copilot dans un délai de deux semaines pour obtenir un kill switch.
Regardez la séance complète de theCUBE.
10. Les analyses de production réduisent 100 000 identités non humaines à 72 identités importantes.
Chaque action d'un agent utilise en fin de compte un identifiant, un jeton ou un point d'accès aux données. La sécurisation de l'identité non humaine sous-jacente est donc plus importante que l'étiquetage de l'agent, a noté Jeff Hickman, vice-président senior de l'ingénierie commerciale chez SailPoint. Les preuves de concept de production trouvent à chaque fois un accès orphelin ou trop privilégié en quelques heures. Dans un cas, la notation des risques a réduit 100 000 identités non humaines à 72 nécessitant une attention particulière.
Explorez la discussion approfondie de theCUBE.
11. Les informations d’identification exposées, et non l’IA malveillante, sont à l’origine des dernières violations d’agents.
Les dernières attaques basées sur l'IA se résument toutes à un identifiant exposé qu'un agent a trouvé et utilisé pour se connecter, a expliqué Itzik Alvas, co-fondateur et PDG d'Entro Security Ltd., acquis par SailPoint en juin. Entro connecte les identités humaines et non humaines sous une seule politique. Un sous-agent ne doit jamais détenir plus d'autorisations que l'agent qui l'a invoqué.
Ne manquez pas le segment complet sur theCUBE.
12. Les partenaires deviennent essentiels à mesure que la demande de preuves de concept dépasse les plans.
SailPoint a déjà dépassé le nombre de preuves de concept prévu pour l'année, ce qui rend les partenaires plus importants que jamais, selon Chris Gossett, directeur de la croissance de SailPoint. Les clients veulent désormais de l'aide pour trouver l'IA fantôme, décider de la signification d'un kill switch et suivre les équipes commerciales qui déploient des agents.
Découvrez l'interview complète de theCUBE.
13. L’identité autonome combat les attaques à la vitesse des machines grâce à une gouvernance à la vitesse des machines.
Lors d'un incident récent, un agent a atteint l'accès administrateur du cluster en moins d'une seconde en exécutant 14 000 actions et en se coordonnant avec d'autres agents, a souligné Levent Besik, directeur produit de SailPoint. C'est pourquoi SailPoint construit des agents autonomes de gouvernance de niveau 2 à 4, gagnant progressivement la confiance des clients. L'intégration Entro fait l'objet de tests internes limités et les clients devraient l'obtenir en novembre.
Regardez l’interview complète de theCUBE.
14. Un accélérateur agent promet des résultats en quelques heures, et non en quelques semaines.
L'IA agentique a mis fin au statut de citoyen de seconde zone de l'identité en poussant un marché fragmenté vers les plateformes, a observé Will Townsend, analyste en chef de Lonestar Advisory. Il a souligné l'Agentic Accelerator de SailPoint, qui, selon la société, a permis à certains clients du Fortune 50 de passer du déploiement au résultat en moins d'une journée. Il a exhorté SailPoint à le proposer au-delà des intégrateurs de systèmes mondiaux.
Voir la couverture complète de theCUBE.
15. Le privilège zéro commence avec les droits les plus sensibles.
L'accès des agents de courte durée et qui ne cesse de s'accumuler rend la fin du privilège permanent plus urgent que jamais, a souligné Lori Robinson, vice-présidente de la gestion des produits chez SailPoint. La voie pratique consiste à ramper, marcher, courir, en commençant par les droits les plus risqués. Chez un client, les auditeurs ont convenu qu'un accès juste à temps d'une durée inférieure au cycle de certification ne nécessitait plus une certification trimestrielle.
Ne manquez pas l'interview complète sur theCUBE.
16. Les agents marqués par mission créent à la fois une piste d'audit et un kill switch.
Les agents ont besoin de quelque chose comme un permis de conduire et un code de la route plutôt que des murs, selon Mike Kiser, directeur de la stratégie et des normes chez SailPoint. La responsabilité à travers les chaînes de sous-agents reste l'un des grands problèmes non résolus de l'identité. Le marquage de chaque appel en aval avec une mission déclarée explique pourquoi chaque action s'est produite et permet à une organisation de les arrêter toutes en même temps.
Écoutez l’histoire complète sur theCUBE.
17. Des définitions claires traversent le jargon de l’IA qui remodèle la sécurité de l’identité.
Une étude de Palo Alto Networks Inc. estime le nombre d'identités non humaines à 109 pour chaque être humain, les comptes de service représentant 79 % et les agents une grande partie du reste, a souligné Jaishree Subramania, vice-président directeur du marketing produit chez SailPoint. Elle définit un agent comme un modèle plus un harnais plus une identité. La gouvernance des agents qui fonctionnent en boucle doit être continue plutôt que trimestrielle.
Regardez la conversation complète sur theCUBE.
18. Les agents ont besoin de preuves comportementales continues, d’une appropriation claire et d’une prévention plutôt que de simples kill switch.
Les agents nécessitent une vérification stricte, y compris l'historique des comportements, une surveillance continue et une évaluation indépendante des actions, selon Case et Knight dans leur analyse du deuxième jour chez SailPoint Navigate. La moitié des agents découverts n'ont toujours pas de propriétaire connu, et la nature des agents qui découvrent leurs propres outils et appellent d'autres agents crée un chemin d'exécution en constante évolution qui nécessite des contrôles d'exécution. Le kill switch ne contient que des symptômes sans s’attaquer aux causes profondes.
Découvrez le segment complet sur theCUBE.
Voici davantage de couverture par SiliconANGLE et theCUBE de l'événement Navigate de SailPoint :
https://www.youtube.com/watch?v=videoseries
(* Divulgation : TheCUBE est un partenaire média payant pour l'événement Navigate de SailPoint. Ni SailPoint, le sponsor de la couverture de l'événement theCUBE, ni les autres sponsors n'ont de contrôle éditorial sur le contenu de theCUBE ou SiliconANGLE.)
