Lors de l'événement Proofpoint Protect de cette semaine, le débat sur la sécurité a dépassé la question de savoir si les entreprises déploieraient des agents d'IA et la manière dont elles les gouverneraient. Les attaquants utilisent désormais l’IA pour créer des leurres de phishing impeccables et enchaîner les exploits à la vitesse de la machine. Pendant ce temps, les agents gérés en interne par les entreprises agissent en tant qu’initiés, ayant accès aux données, aux systèmes et aux boîtes de réception.
La prochaine phase sera définie par l’intention. Les défenseurs créent des graphiques de connaissances et des modèles basés sur l'intention qui déterminent si un humain ou un agent fait ce qu'il devrait. Ils transforment également les politiques de gouvernance écrites en contrôles en temps réel. Les laboratoires frontaliers ont ajouté une urgence, avec Anthropic PBC élargissant le projet Glasswing pour mettre son modèle Mythos Preview de chasse aux vulnérabilités entre les mains d'un plus grand nombre de défenseurs.
« Les grandes entreprises qui sont en concurrence considèrent l'avantage en matière de transformation qu'elles tentent d'obtenir comme un avantage concurrentiel. Leur jeu est donc la vitesse », a déclaré John Furrier, analyste exécutif pour theCUBE Research. « Ils savent que s'ils peuvent battre la concurrence avec de meilleurs produits et de meilleurs résultats, ils gagneront. Désormais, le risque réside dans la sécurité. »
Des dirigeants et des chercheurs de Proofpoint Inc. et Anthropic se sont entretenus avec Furrier lors de Proofpoint Protect à San Diego, avec une couverture exclusive de theCUBE + NYSE Wired. Les entretiens ont porté sur les menaces agents, les graphes de connaissances, la consolidation des plateformes et pourquoi il s'agit à la fois du meilleur et du pire moment pour les agents IA.
Voici huit idées marquantes de l’événement :
1. Les équipes de sécurité passent du blocage de l’IA à une adoption plus sûre.
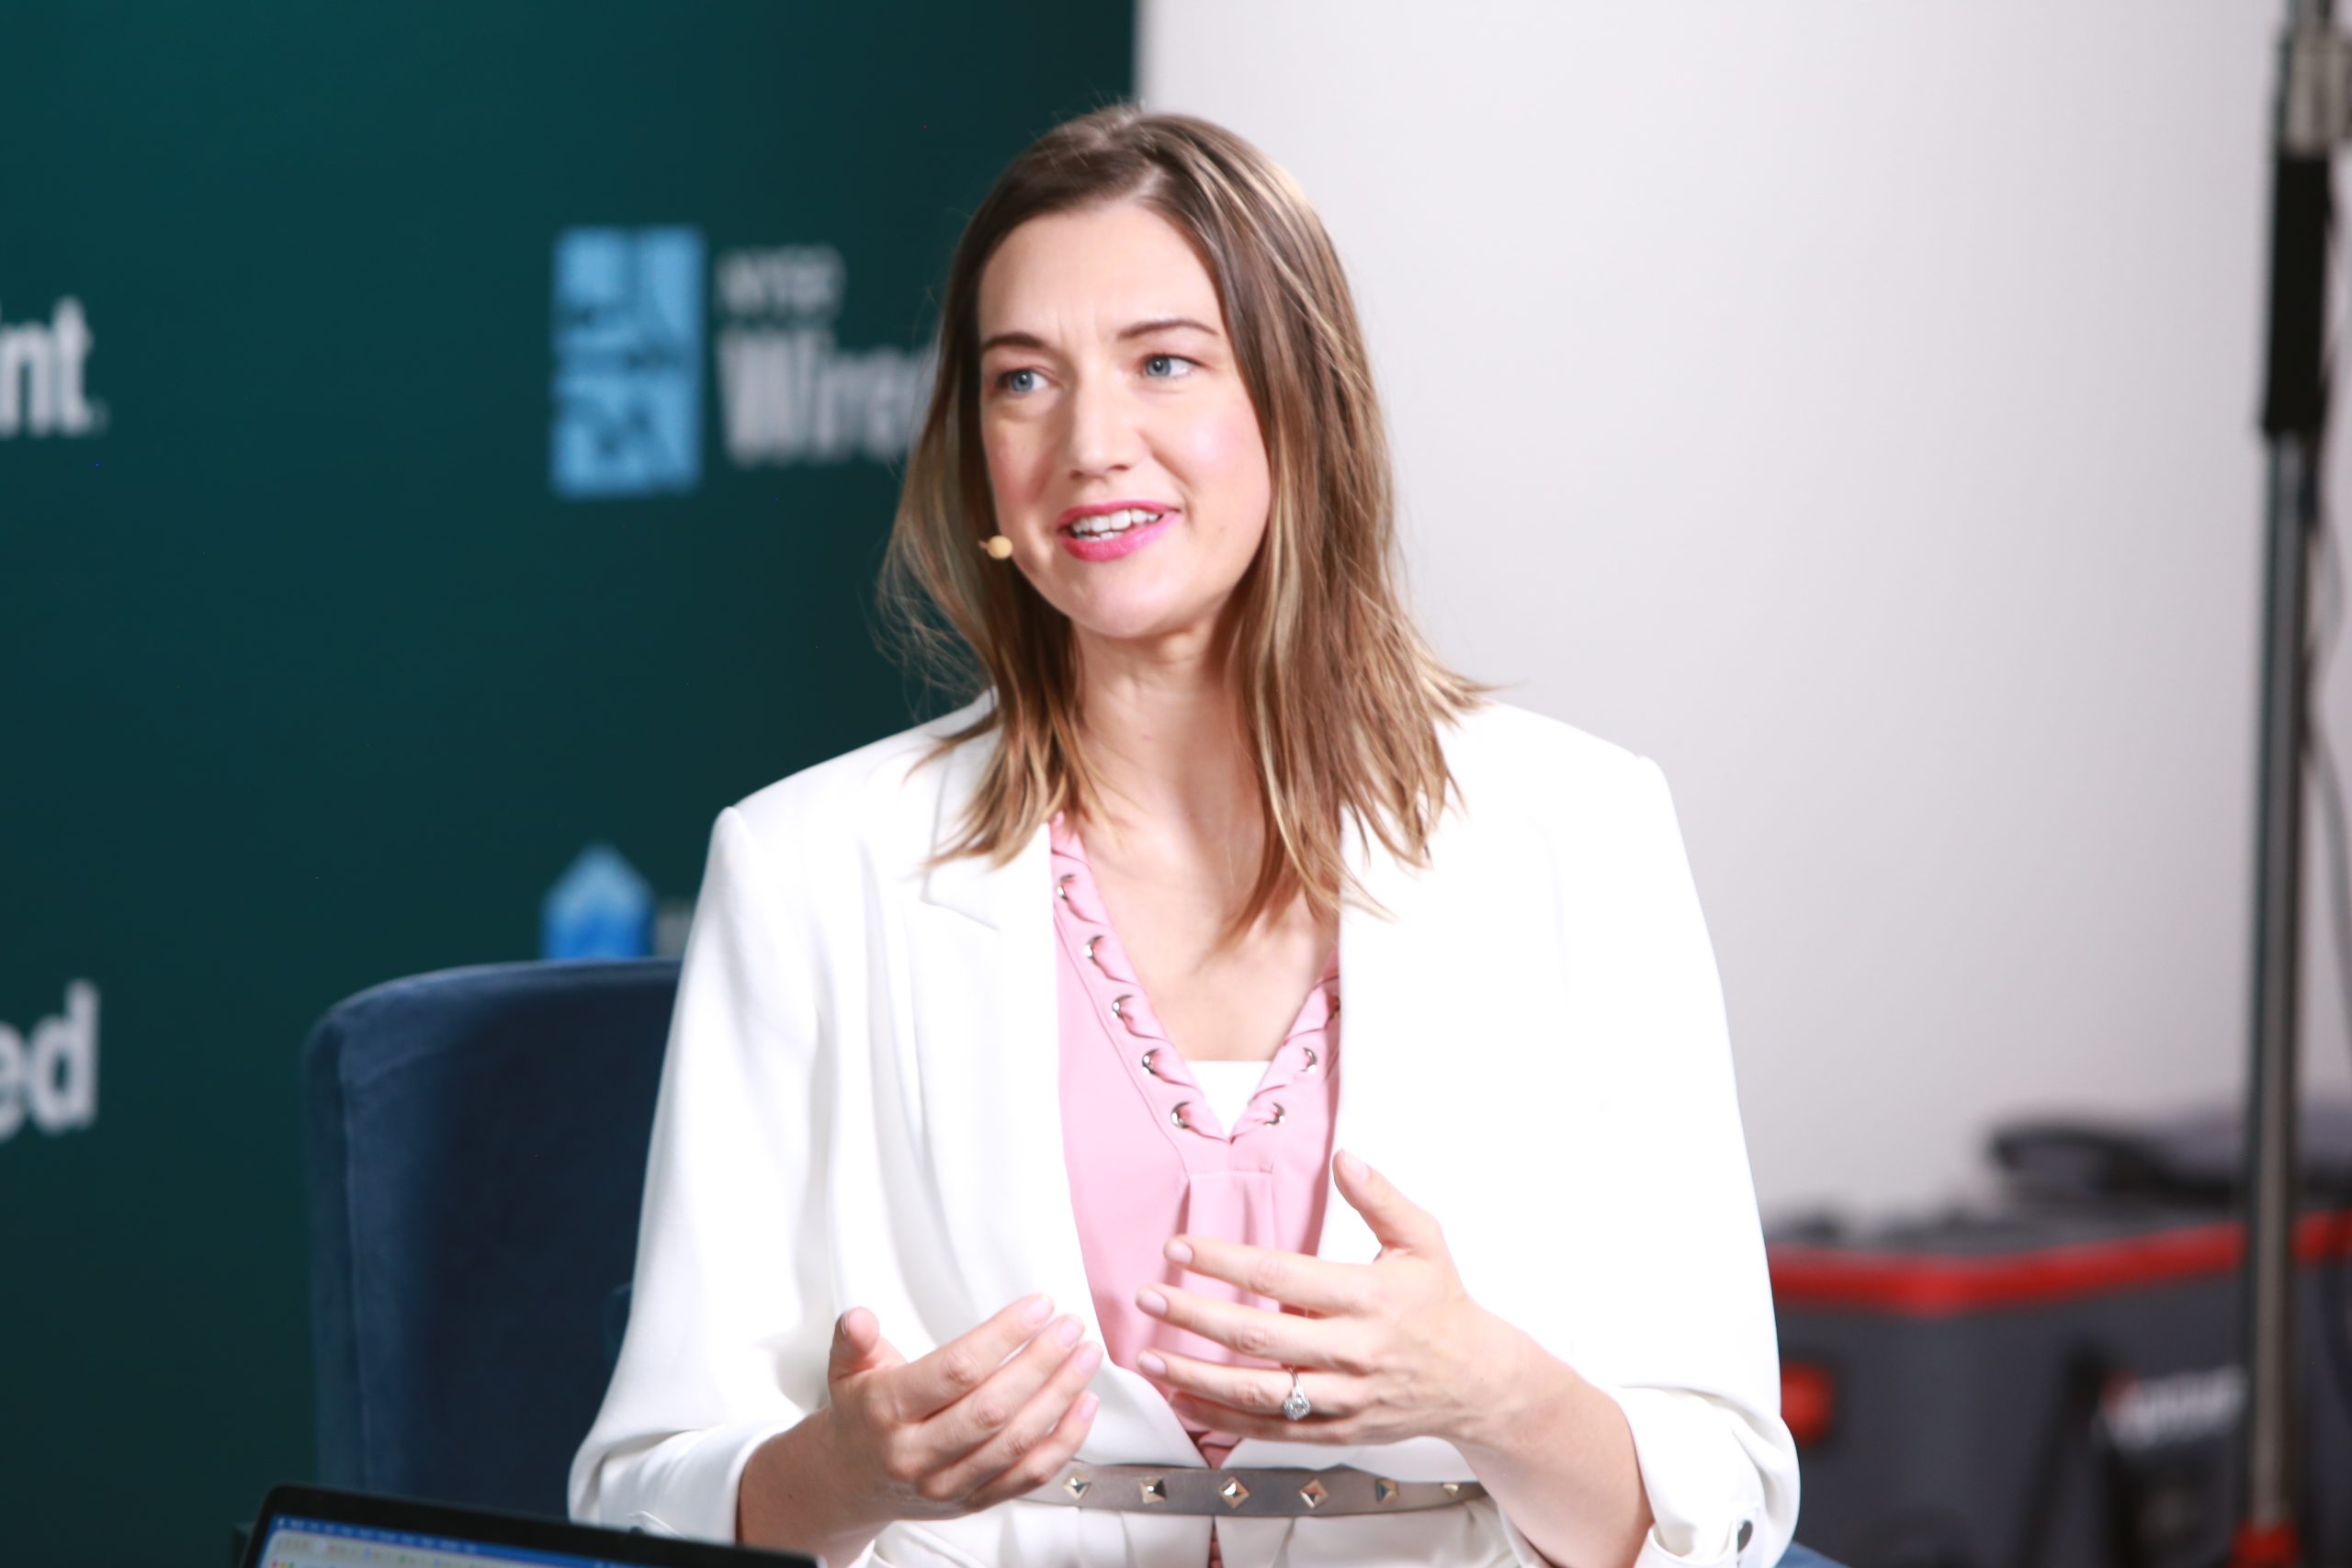
Les clients abordent l’IA agentique avec un optimisme prudent, et les équipes de sécurité sont poussées à cesser de bloquer les projets et à commencer à permettre une utilisation sûre de l’IA. Identifier l'intention d'un agent ou d'un humain est désormais l'étape la plus critique, car un agent chargé d'une tâche peut optimiser sa manière de faire autre chose, a expliqué Molly McLain Sterling (photo), directrice principale de la stratégie de cybersécurité chez Proofpoint.
Découvrez l'interview complète de theCUBE.
2. L'intention devient la base de deux nouveaux systèmes de sécurité agent.
Proofpoint a introduit deux nouveaux systèmes agentiques pour la sécurité de la collaboration et la sécurité des données et de l'IA, tous deux basés sur un graphique de connaissances qui suit la manière dont les personnes et l'IA communiquent et accèdent aux données. Parce qu'aucune entreprise ne peut corriger toutes les vulnérabilités, les entreprises ont besoin de contrôles compensatoires qui évaluent les intentions de chaque humain et agent, selon Sumit Dhawan, PDG de Proofpoint.
Regardez l’interview complète de theCUBE.
3. Les modèles d'intention à plusieurs niveaux ciblent les attaques qui semblent légitimes.
Les attaquants détournent de plus en plus les fils de discussion légitimes des fournisseurs sans utiliser de logiciels malveillants. Proofpoint a donc ajouté des modèles basés sur l'intention à sa suite de détection Nexus qui s'exécutent dans les niveaux Flash, Extended-Thinking et Deep-Thinking. Un nouvel Hyperloop communautaire diffuse chaque nouvelle détection à chaque client à la vitesse d'une machine, a noté Tom Corn, vice-président exécutif et directeur général du groupe de protection contre les menaces chez Proofpoint.
Voir la couverture complète de theCUBE.
4. Les agents d’IA apparaissent comme des risques internes concentrés sur les points finaux de l’entreprise.
Environ 99 % de l'activité agentique que Proofpoint surveille s'exécute sur des points de terminaison ordinaires plutôt que dans le cloud, ce qui fait de ses dizaines de millions de capteurs de points de terminaison le fondement de la sécurité des agents. Les politiques de gouvernance écrites pour les humains doivent être transformées en contrôles en temps réel que les agents peuvent comprendre, a souligné Ryan Kalember, directeur de la stratégie chez Proofpoint.
Ne manquez pas l'interview complète sur theCUBE.
5. Anthropic exhorte les entreprises à rechercher la confiance avant de faire évoluer les agents.
Anthropic a retardé la sortie générale de son modèle Mythos Preview afin de construire des garde-fous et de le transmettre en premier aux défenseurs, car les nouveaux modèles peuvent enchaîner des vulnérabilités de faible gravité en exploits sérieux. Les entreprises devraient rédiger une politique, mettre en place un bac à sable et une visibilité, et commencer modestement avec une vue claire du rayon d'explosion, a conseillé Robert Bair, responsable des partenariats de sécurité nationale chez Anthropic.
Écoutez l’histoire complète sur theCUBE.
6. Proofpoint approche les 2,5 milliards de dollars de revenus récurrents annuels à mesure que les clients se consolident.
Les revenus récurrents annuels de Proofpoint avoisinent les 2,5 milliards de dollars et augmentent de près de 20 %, y compris Hornetsecurity, après avoir doublé depuis que Thoma Bravo LP l'a privatisé en 2021. Les chefs de la sécurité consolident les fournisseurs pour libérer du budget pour l'IA, y compris une banque canadienne qui a remplacé quatre fournisseurs dans le cadre d'un accord de 25 millions de dollars sur cinq ans, a partagé Remi Thomas, directeur financier de Proofpoint.
Regardez la conversation complète sur theCUBE.
7. L’IA divise les cyberattaquants en camps de plus en plus compétents et négligents.
Les acteurs malveillants qualifiés utilisent l’IA pour accélérer le développement de logiciels malveillants et copier les leurres dans jusqu’à 16 langues, tandis que les acteurs bas de gamme deviennent plus négligents. Les détections statiques perdent désormais rapidement de leur valeur, les défenseurs doivent donc en créer des dynamiques qui anticipent les prochains mouvements des attaquants, a souligné Selena Larson, chercheuse principale sur les menaces chez Proofpoint.
Regardez la séance complète de theCUBE.
8. Les graphiques de connaissances deviennent la couche de contrôle pour l'accès des humains et de l'IA.
Alors que les humains et les agents d’IA accèdent de plus en plus directement aux données, les entreprises ont besoin d’un moyen de comprendre à la fois pourquoi cet accès se produit et ce que chaque acteur est autorisé à toucher. Proofpoint s'articule autour d'un graphe de connaissances qui relie les acteurs, les actions et les données, créant ainsi une couche contextuelle pour la gouvernance, la détection et la correction alors que les systèmes d'IA fonctionnent en continu, selon Mayank « MC » Choudhary, vice-président exécutif et directeur général du groupe de sécurité et de gouvernance des données chez Proofpoint.
Découvrez la discussion complète.
Restez à l’écoute pour la liste de lecture complète des interviews de Proofpoint Protect.
