L'accès des agents IA complique les contrôles d'identité, car les agents se connectent, possèdent des informations d'identification et agissent au nom de quelqu'un. Ils présentent les caractéristiques des utilisateurs humains et machines.
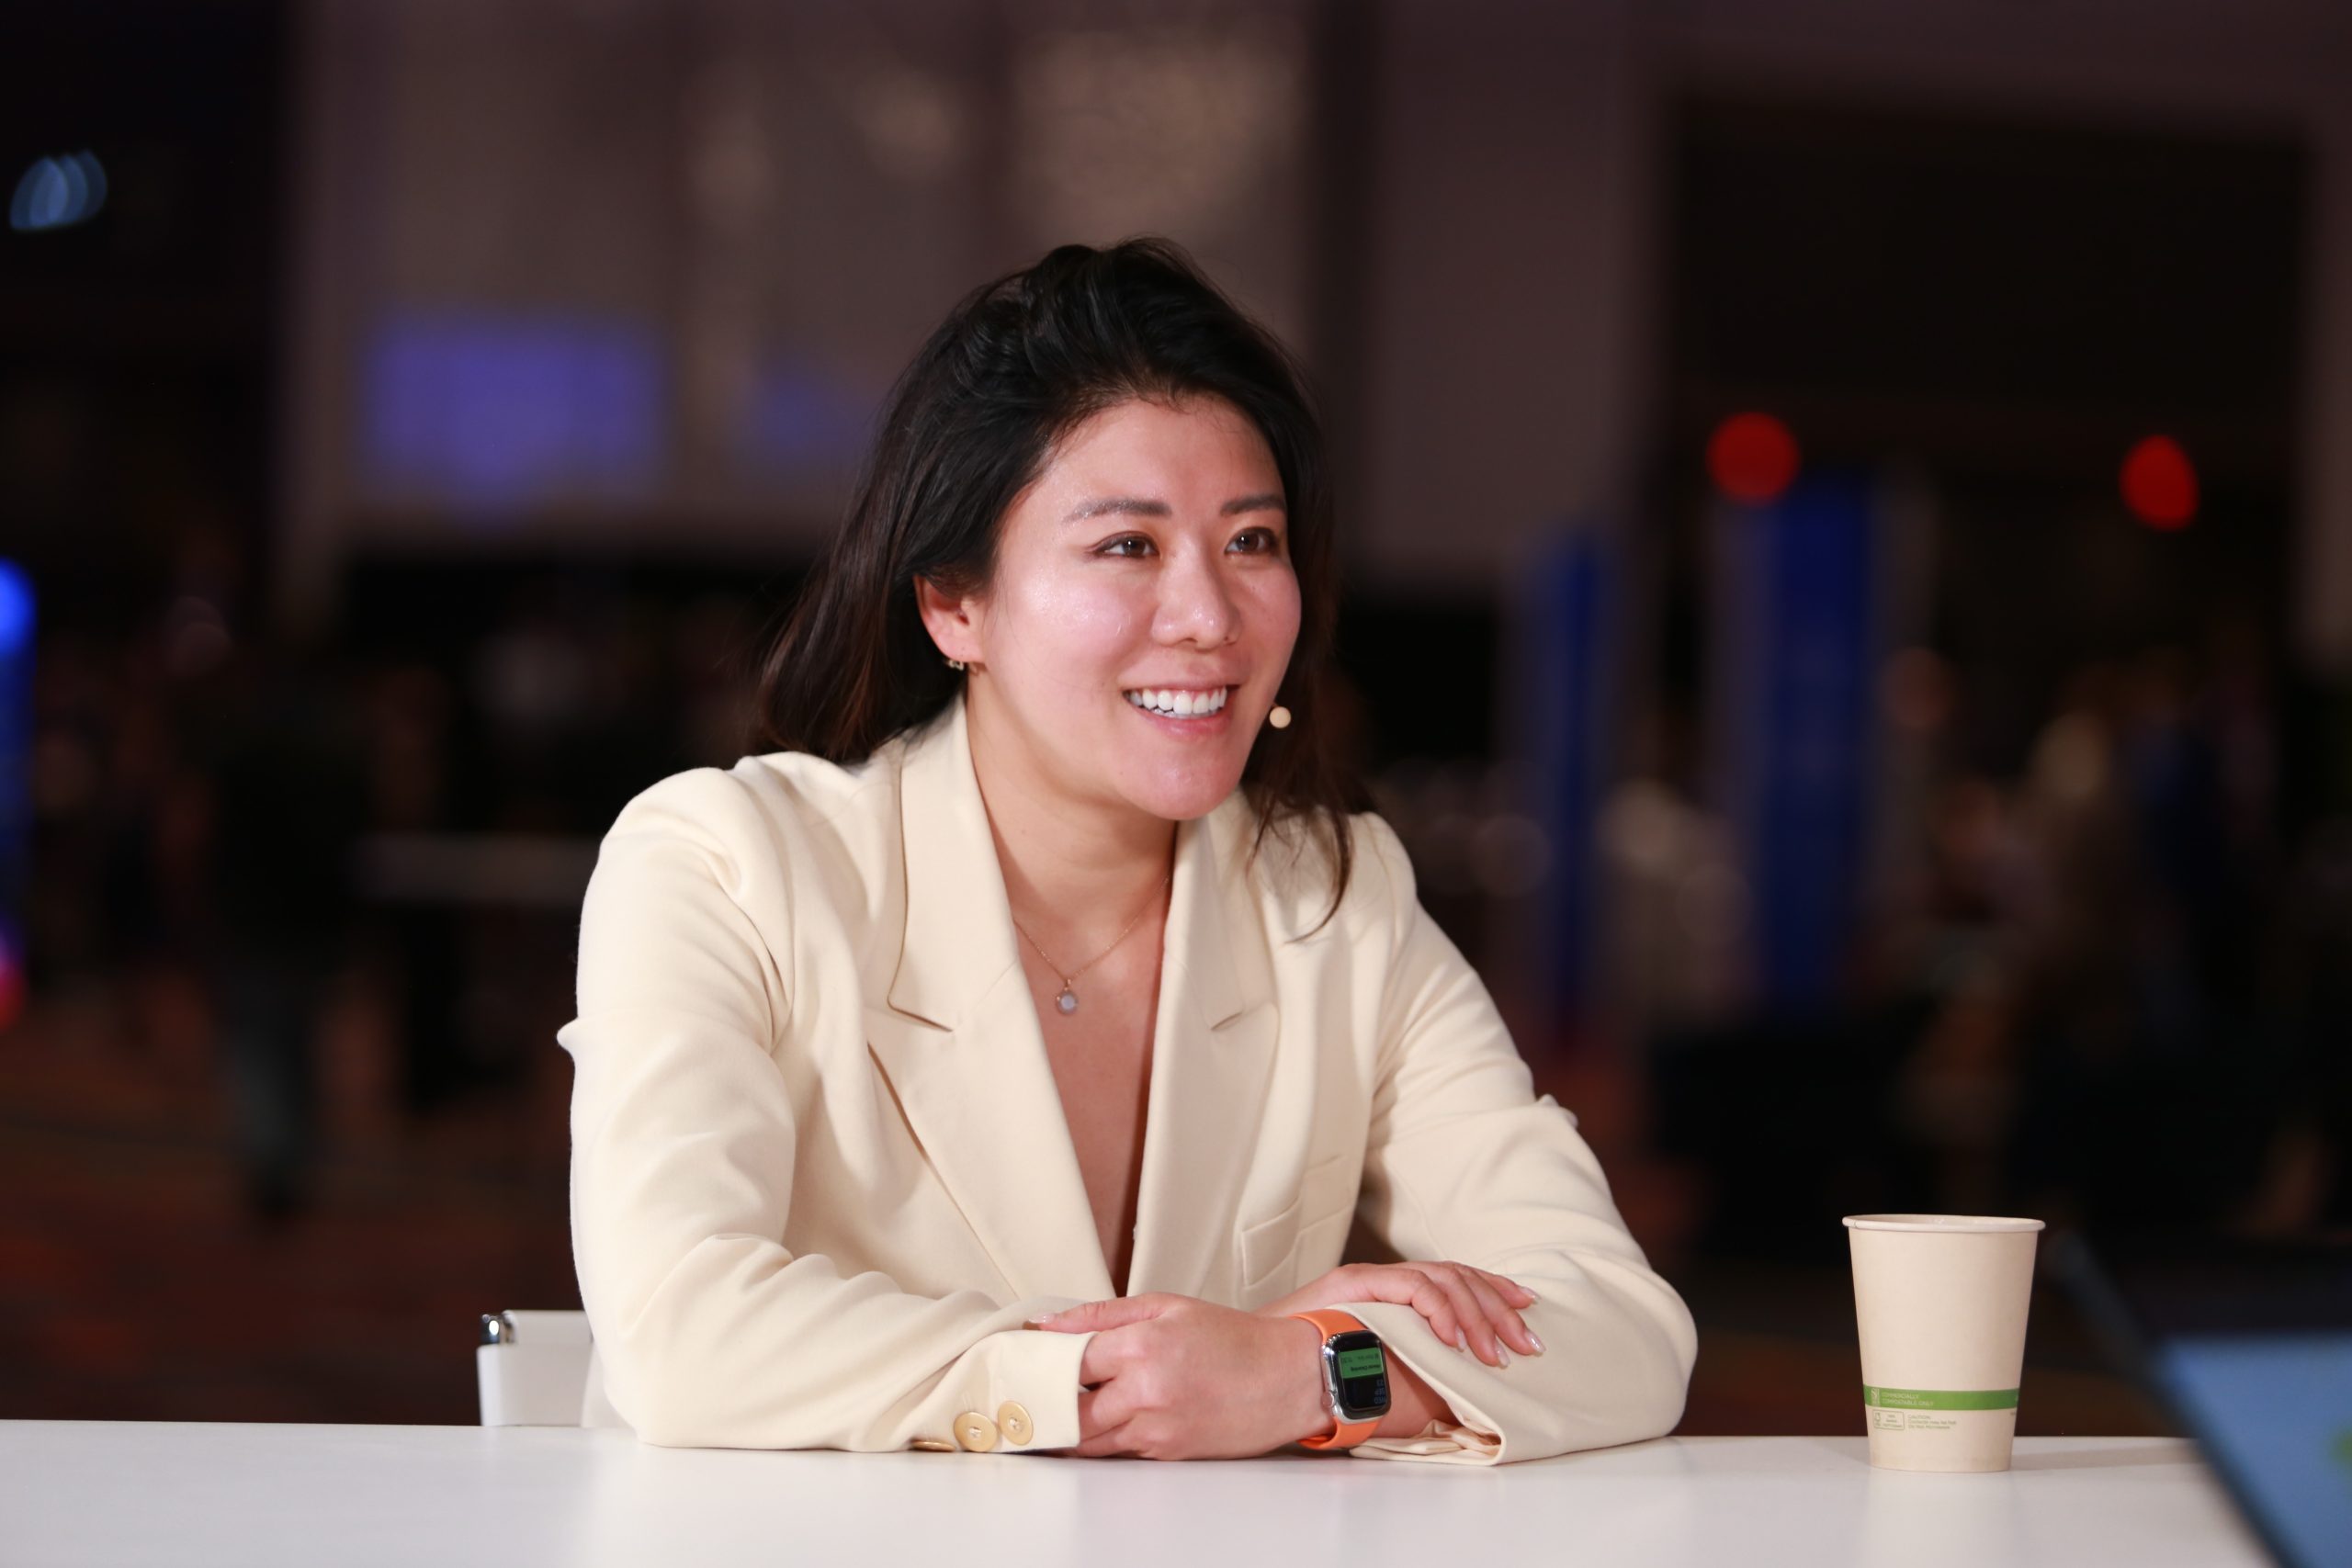
Ce chevauchement peut rendre les actions plus difficiles à attribuer : un agent peut apparaître dans un journal d'audit comme la personne pour laquelle il travaille, même si le logiciel a pris l'action. Les équipes de sécurité doivent tenir compte de cette distinction, selon Nancy Wang (photo), directrice de la technologie d'AgileBits Inc., faisant affaire sous le nom de 1Password.
« Est-ce une machine ? Est-ce un humain ? La bonne réponse est que c'est probablement les deux », a déclaré Wang. « C'est pourquoi il est encore plus important de comprendre quelle est l'identité sous laquelle cet agent agit. »
Wang s'est entretenu avec Krista Case de theCUBE Research et co-animatrice Rebecca Knight lors de l'événement Oktane d'Okta, lors d'une diffusion exclusive sur theCUBE, le studio de diffusion en direct de SiliconANGLE Media. Ils ont expliqué comment 1Password traite les agents IA comme une identité hybride qui nécessite un accès juste à temps, basé sur les tâches, et des informations d'identification qui ne font jamais partie du modèle. (* Divulgation ci-dessous.)
L'accès aux agents IA fait monter les enjeux pour Okta et 1Password
1Password rejette les privilèges permanents pour les humains, les machines et les agents. L'accès est accordé juste à temps et vérifié par rapport à sa nécessité, une idée que l'entreprise a récemment transformée en un produit d'accès privilégié limité à une seule tâche.
« Tout comme vous vérifieriez ce que fait un stagiaire avant de lui permettre de passer au projet suivant, c'est la même chose avec les agents », a déclaré Wang. « Vous voulez simplement que cet agent prouve qu'il a effectivement terminé sa dernière tâche avec le bon niveau d'autorisations, en faisant la bonne chose avant de lui permettre de passer à la tâche suivante. »
1Password et Okta soutiennent les normes d'identité partagée afin que l'identité vérifiée et le contexte d'autorisation d'un agent puissent être transposés dans leurs systèmes, a noté Wang. Le Credential Broker de l'entreprise ne divulgue les secrets qu'en cas de besoin, sans les exposer à l'agent ou au modèle sous-jacent.
« Je pense que toutes nos applications vont devenir des clients légers et que la plupart du code sera écrit dans des bacs à sable distants », a déclaré Wang. « L'accès sécurisé doit se faire dans le cloud. »
Voici l'interview vidéo complète, faisant partie de la couverture par SiliconANGLE et theCUBE de l'événement Oktane d'Okta :
(* Divulgation : TheCUBE est un partenaire média payant pour l'événement Oktane d'Okta. Ni Okta, le sponsor de la couverture de l'événement theCUBE, ni les autres sponsors n'ont de contrôle éditorial sur le contenu de theCUBE ou SiliconANGLE.)
