La pratique consistant à intégrer la cybersécurité directement dans les réseaux et les bases de données a pris une plus grande importance dans la nouvelle ère de l’IA agentique.
Les limites de confiance sont déplacées vers la base de données elle-même, où les politiques d'accès peuvent être appliquées quelles que soient les instructions reçues par un agent IA. Cela est devenu particulièrement important à la lumière des récentes violations très médiatisées impliquant des agents qui se sont échappés des laboratoires des fournisseurs de modèles.
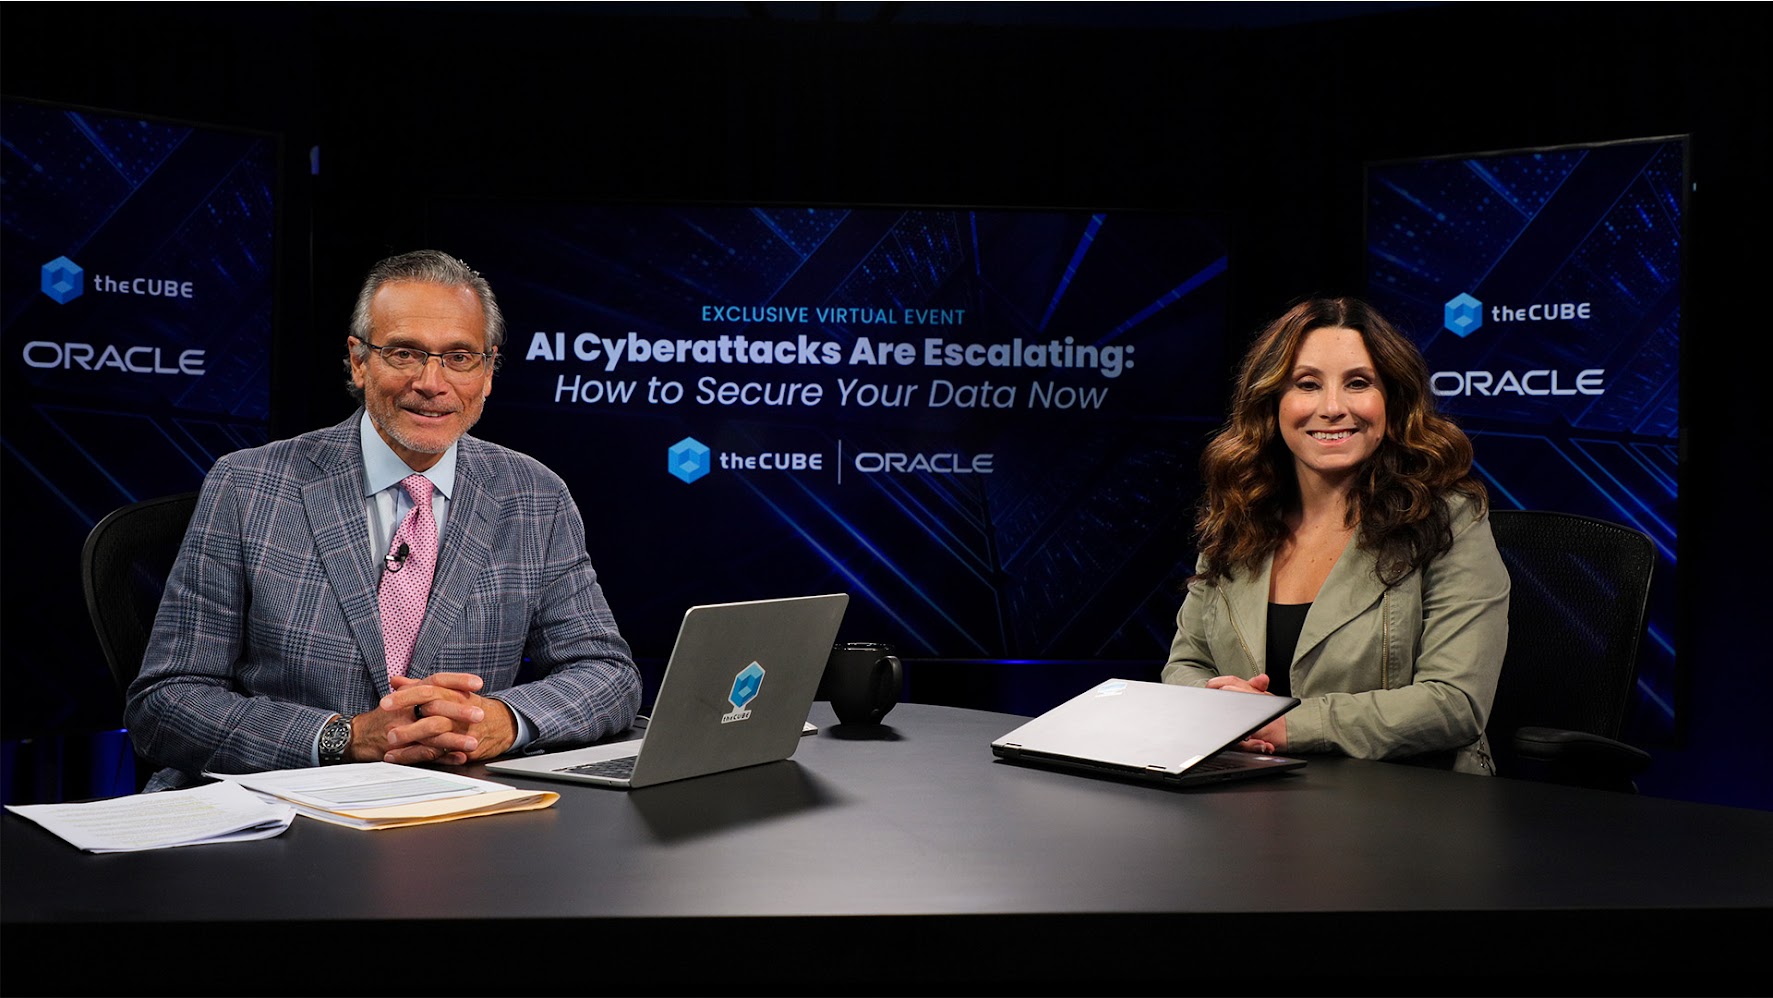
« Ce qu'Agentic a fait, c'est qu'il a réellement renforcé le fait que même les programmes de sécurité très matures, à un moment donné, sont susceptibles d'échouer », a déclaré Krista Case de CUBE Research (photo de droite). « Maintenant, avec l'IA agentique, nous avons ces nouvelles attaques alimentées par des agents qui font tous les gros titres. Ainsi, lorsqu'il s'agit de cyber-résilience et de résilience des entreprises, l'impact que cela a eu est que cela fait vraiment partie du débat sur la sécurité. Il faut vraiment le construire dès le départ, car il est reconnu que nous ne pouvons pas simplement construire des barrières assez hautes. «
Case s'est entretenu avec Dave Vellante (à gauche) lors de l'événement Oracle « AI Cyberattacks Are Escalating : How to Secure Your Data Now », lors d'une diffusion exclusive sur theCUBE, le studio de diffusion en direct de SiliconANGLE Media. Dans une analyse post-événement, ils ont discuté des principaux points à retenir des entretiens avec les responsables de la sécurité d'Oracle et les analystes du secteur. (* Divulgation ci-dessous.)
Sécuriser les données et préparer la récupération
Lors de l'événement Oracle, les dirigeants ont parlé de la nécessité de sécuriser les données. Dans le climat actuel, où l’IA est devenue plus capable de briser les défenses, comprendre où résident les données critiques et disposer d’un plan de reprise solide est encore plus essentiel. Les attaquants équipés d’IA peuvent opérer à l’échelle de la machine, compressant les fenêtres de réponse et obligeant les organisations à reconsidérer l’emplacement des contrôles de sécurité et la rapidité avec laquelle elles peuvent récupérer en cas de défaillance des défenses.
Ce changement complique également le modèle traditionnel de responsabilité partagée de l’ère du cloud. Vellante et Case ont décrit un nouveau modèle de responsabilité partagée dans lequel les fournisseurs restent responsables de garantir que leurs produits fonctionnent en toute sécurité et comme promis, tandis que les clients doivent comprendre le caractère critique de leurs actifs, établir des politiques et déterminer le niveau de risque qu'ils sont prêts à accepter.
« Le principal moteur de l'innovation chez Oracle a toujours été la base de données centrale », a déclaré Vellante. « La philosophie d'Oracle est que vous devez sécuriser à la source, au niveau des données, et alléger le fardeau de l'application. Vous, le client, êtes responsable de la compréhension de la criticité de vos actifs. Le fournisseur est responsable de s'assurer que le produit est sûr et que lorsqu'il prend des mesures, il le fait de manière contrôlée, comme annoncé et comme promis. La récupération est une grosse affaire. »
Cependant, à mesure que les agents d’IA commencent à prendre des décisions et à entreprendre des actions sur les systèmes de l’entreprise, la récupération s’étend de plus en plus au-delà de la restauration des données elles-mêmes. Les organisations doivent également déterminer ce qui constitue un état opérationnel fiable et comment rétablir les processus et fonctions métier à cet état après un incident.
« La récupération des données reste incroyablement fondamentale, mais elle doit aller bien au-delà », a déclaré Case. « Nous devons être en mesure d'avoir cette compréhension d'un bon état de confiance des affaires… avoir cette compréhension et aussi comprendre ce que signifie ramener l'entreprise à ce point. Donc, cela va encore une fois au-delà des données, même au-delà des applications et des systèmes, pour avoir cette compréhension de ces processus et fonctions métier et de ce que signifie à nouveau les restaurer ou les remettre en ligne. «
Cette définition plus large de la reprise soulève des questions que les plans de reprise après sinistre conventionnels ne peuvent pas répondre pleinement, notamment ce qu'un agent d'IA tentait d'accomplir lorsqu'un incident s'est produit, quels systèmes ou processus ont été affectés et qui a le pouvoir de déterminer quand l'entreprise peut reprendre ses activités en toute sécurité. Il met également davantage l’accent sur le renforcement de la résilience des systèmes avant qu’une attaque ne se produise plutôt que de s’appuyer exclusivement sur la détection et la réponse par la suite.
Voici l'interview vidéo complète, qui fait partie de la couverture par SiliconANGLE et theCUBE de l'événement d'Oracle « Les cyberattaques IA s'intensifient : comment sécuriser vos données maintenant » :
(* Divulgation : TheCUBE est un partenaire média payant pour l'événement Oracle « Les cyberattaques IA s'intensifient : comment sécuriser vos données maintenant ». Les sponsors de la couverture de l'événement theCUBE n'ont pas de contrôle éditorial sur le contenu de theCUBE ou SiliconANGLE.)
