Alors que les entreprises sont confrontées à des cyberattaques basées sur l'IA, la gouvernance de la sécurité de l'IA doit contrôler les systèmes autonomes capables d'accéder aux données, de connecter les applications et d'agir au nom des utilisateurs. Cela fait de la responsabilité humaine une exigence fondamentale en matière de sécurité.
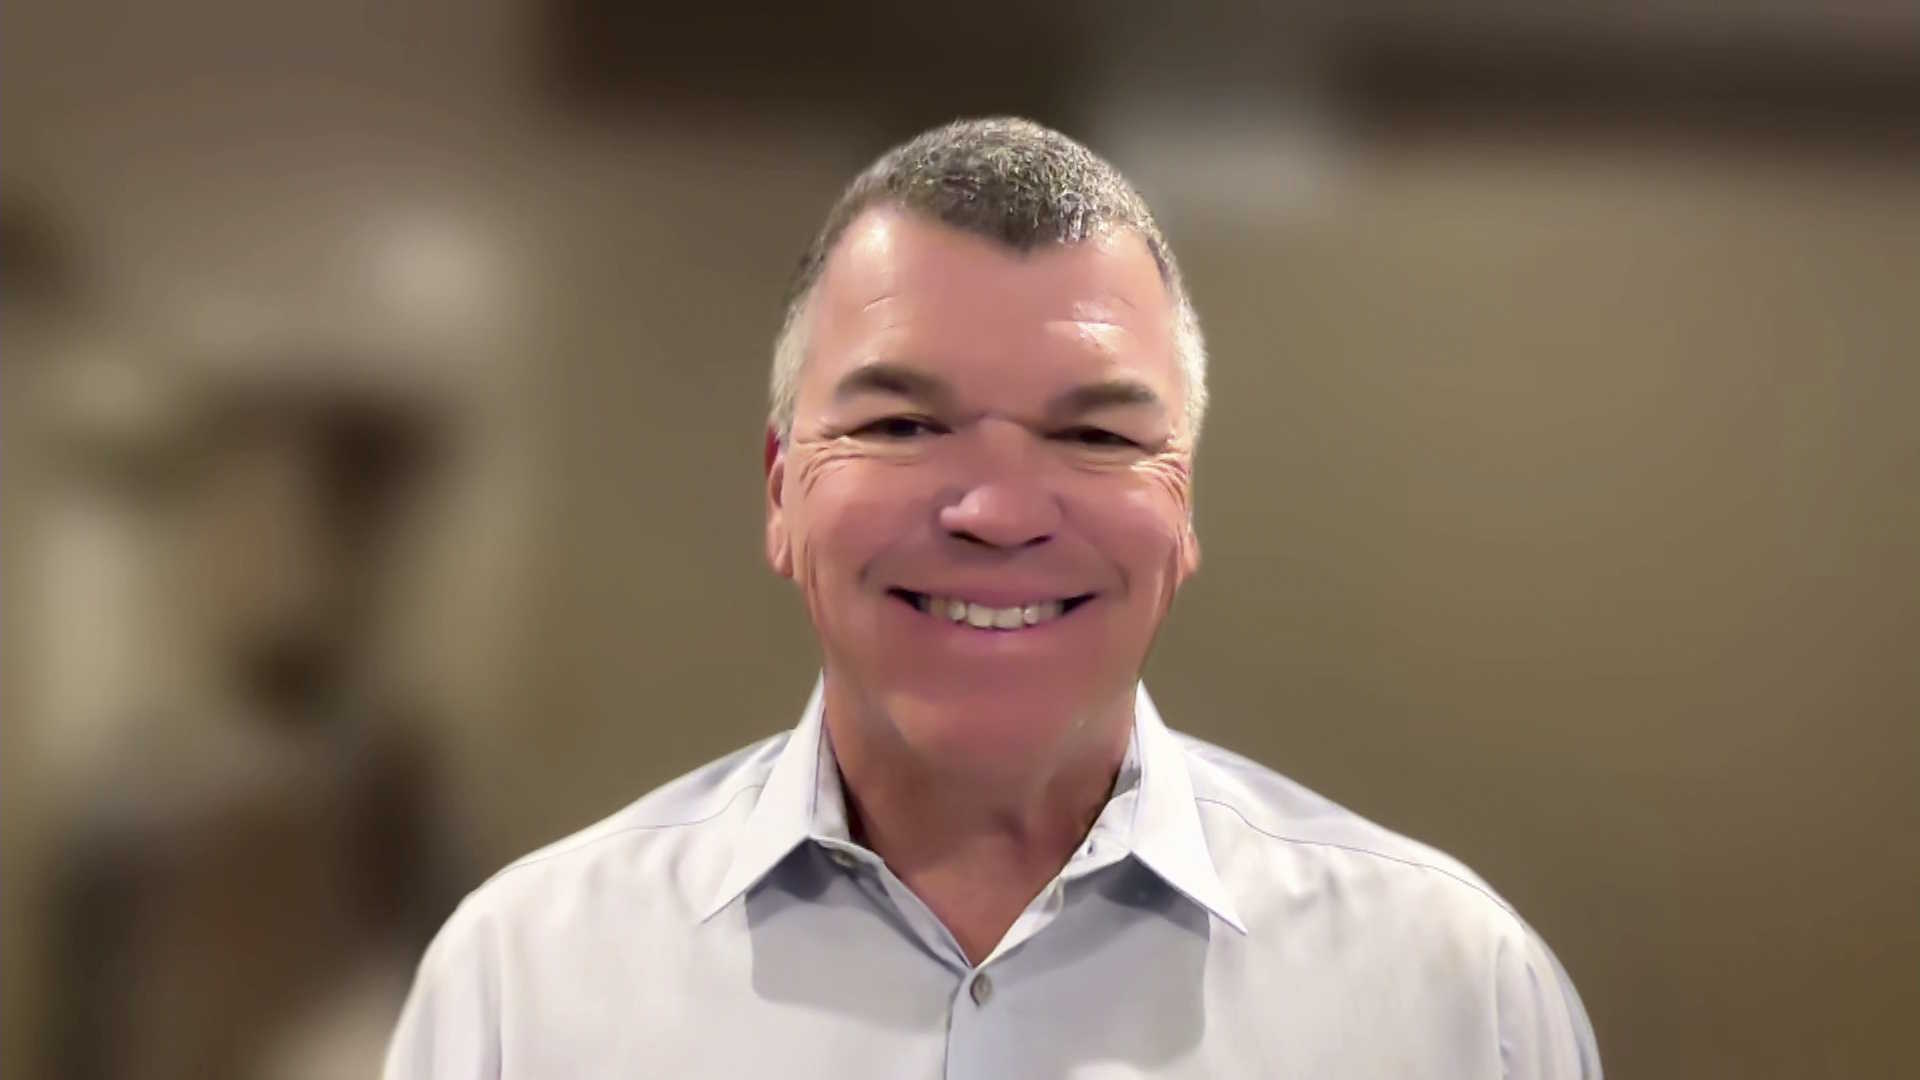
Les contrôles traditionnels restent nécessaires, mais les équipes de sécurité doivent également comprendre les flux de données et les processus créés par les agents. Les gens ont donc besoin d'un nouveau rôle dans la supervision des actions consécutives, selon Brennan Baybeck (photo), vice-président senior et directeur de la sécurité de l'information d'Oracle Customer Success chez Oracle Corp.
« Les humains n’ont jamais été aussi essentiels pour contrôler ces robots, comme nous les appelons », a-t-il déclaré. « Nous avions l'habitude de dire que les humains étaient le maillon le plus faible. Mais maintenant, ce que je dis, c'est que les robots sont le maillon le plus puissant et potentiellement dangereux, et les humains sont désormais un maillon essentiel. »
Baybeck s'est entretenu avec Dave Vellante de CUBE Research lors de l'événement Oracle « AI Cyberattacks Are Escalating : How to Secure Your Data Now », lors d'une diffusion exclusive sur theCUBE, le studio de diffusion en direct de SiliconANGLE Media. Ils ont discuté de la surveillance humaine des agents d’IA, de la gouvernance de la sécurité de l’IA et de la responsabilité partagée entre les clients et les fournisseurs de technologie. (* Divulgation ci-dessous.)
La gouvernance de la sécurité de l’IA revient aux premiers principes
Cette surveillance doit reposer sur des contrôles de base, notamment le moindre privilège, l'autorisation, la segmentation et la surveillance du réseau. Pourtant, Baybeck constate trois lacunes récurrentes alors que les organisations mettent l’IA en production.
« Nous observons certainement certaines tendances, et il y en a trois que je souhaite souligner », a-t-il déclaré. « Le premier est l'absence d'un programme de gouvernance de base solide pour l'IA. Le deuxième est de ne pas avoir les bases de sécurité en place pour commencer, en particulier dans leurs écosystèmes Oracle. Et puis de ne pas comprendre le modèle de responsabilité partagée en matière de sécurité lorsqu'il s'agit de services d'IA avec des fournisseurs de services. «
Le modèle partagé attribue des tâches de sécurité aux fournisseurs et aux clients. Dans le même temps, l’IA peut aider les équipes de sécurité à produire plus rapidement des politiques, des normes et des outils d’évaluation, a ajouté Baybeck.
« Les professionnels de la sécurité peuvent exploiter l’IA et créer un programme de gouvernance, des politiques, des normes, des processus et des bonnes pratiques associés en quelques heures », a-t-il déclaré. « Il n'y a plus d'excuse pour ne pas avoir de programme de gouvernance en place dans aucune entreprise, car vous pouvez littéralement utiliser les services d'IA pour créer cela et disposer d'un programme de gouvernance très bien pensé et déployable.
Voici l'interview vidéo complète, qui fait partie de la couverture par SiliconANGLE et theCUBE Research de l'événement d'Oracle « Les cyberattaques IA s'intensifient : comment sécuriser vos données maintenant » :
(* Divulgation : TheCUBE est un partenaire média payant pour l'événement d'Oracle « Les cyberattaques IA s'intensifient : comment sécuriser vos données maintenant ». Ni Oracle, le sponsor de la couverture de l'événement de theCUBE, ni les autres sponsors n'ont de contrôle éditorial sur le contenu de theCUBE ou SiliconANGLE.)
