La cybersécurité native de l’IA nécessite des défenses capables de suivre le rythme des attaquants tout en protégeant une infrastructure qui ne cesse de fonctionner. Ce défi consiste à rapprocher l'expertise en sécurité et l'informatique spécialisée, avec une automatisation intégrée dans tous les systèmes que les entreprises utilisent pour former et exécuter des modèles.
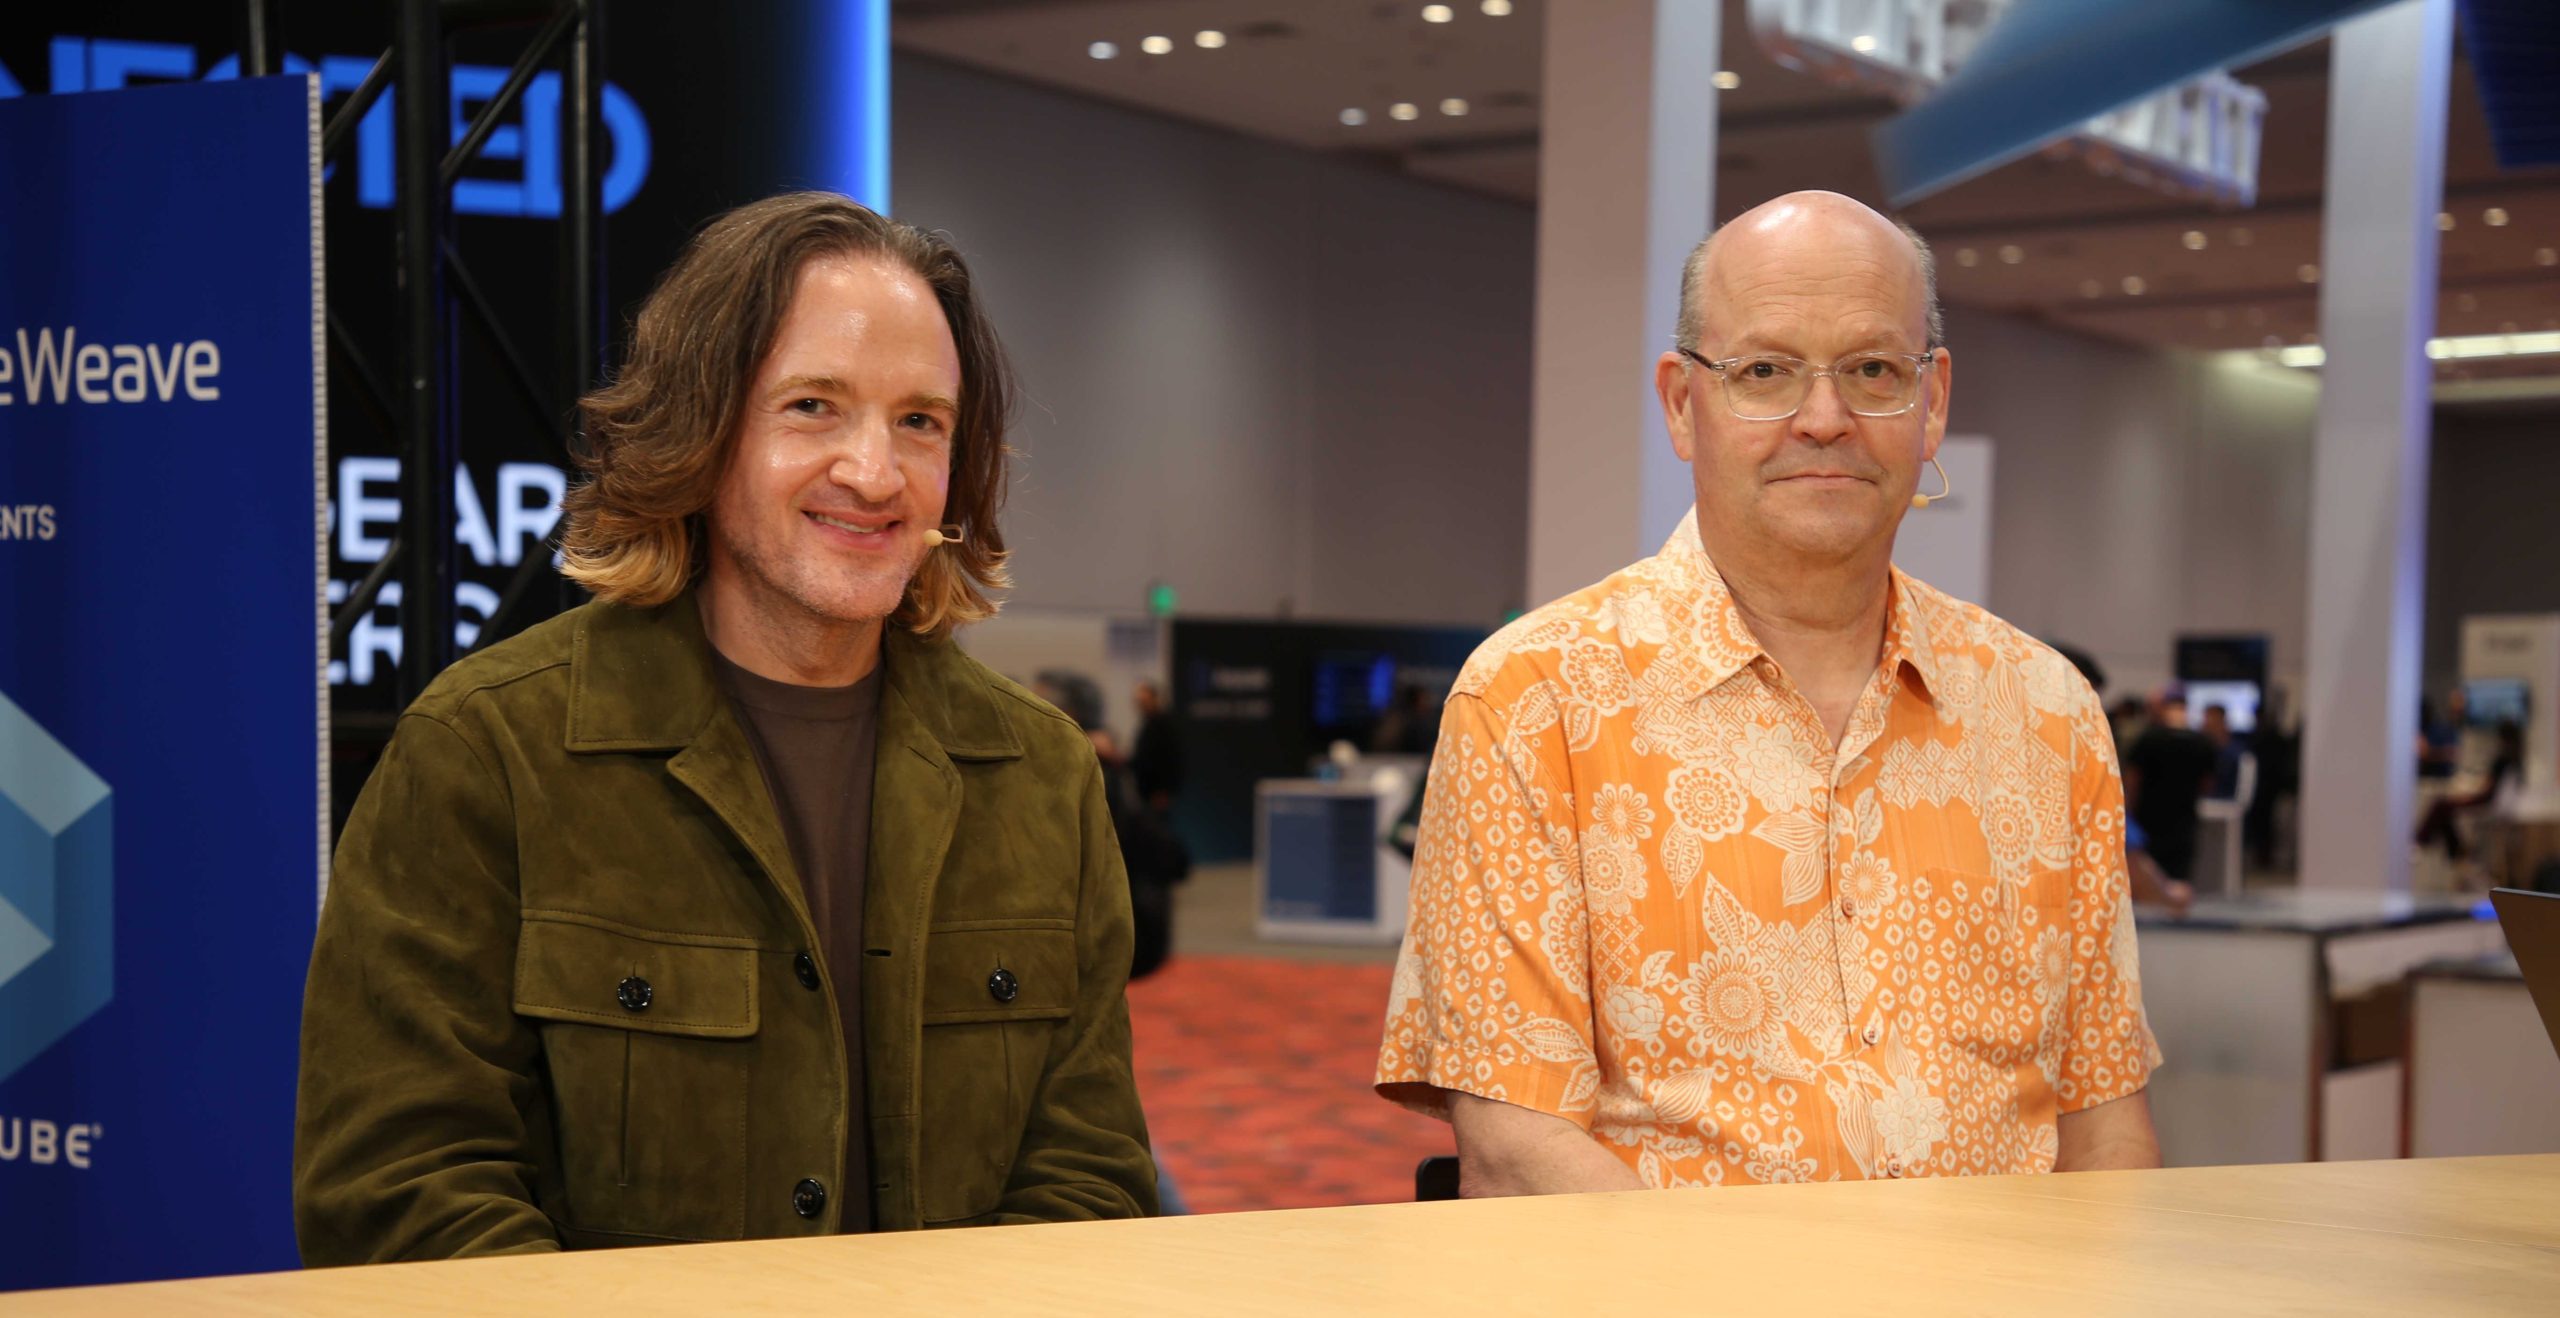
Le temps d'attaque le plus rapide observé par CrowdStrike en 2025 était de 27 secondes, soulignant l'urgence d'une réponse plus rapide, selon Bartley Richardson (photo, à gauche), responsable de l'IA chez CrowdStrike Holdings Inc. Pour relever ce défi, il faut une capacité informatique à la fois pour la formation et l'inférence.
« Les humains ne peuvent pas lutter seuls contre cela », a-t-il déclaré. « Vous avez besoin d’une défense à la vitesse des machines, et cela repose sur une infrastructure critique. »
Richardson et Jim Higgins (à droite), responsable de la sécurité de l'information chez CoreWeave Inc., se sont entretenus avec Dave Vellante et John Furrier de theCUBE Research lors de l'événement Fully Connected, lors d'une diffusion exclusive sur theCUBE, le studio de diffusion en direct de SiliconANGLE Media. Ils ont discuté de la défense à la vitesse des machines, de la sécurité au niveau de l'infrastructure et de la confiance opérationnelle. (* Divulgation ci-dessous.)
Les cybermodèles transforment les attaques en données de formation
Le partenariat combine les données de sécurité et l'expertise en matière d'adversaire de CrowdStrike avec les capacités d'infrastructure de CoreWeave. CoreWeave fournit des capacités de formation et d'inférence pour SafeMind et sert de partenaire de conception pour le Cyber Superintelligence Lab de CrowdStrike, selon la société.
« Le nom du jeu… est la co-évolution contradictoire, ce qui est une façon élégante de dire : « Nous entraînons et nous dirigeons les meilleures capacités offensives pour attaquer, pour trouver des moyens de contourner les opérations défensives » », a déclaré Richardson. « Mais ensuite, nous entraînons ces modèles défensifs sur des infrastructures à grande échelle pour tirer les leçons de ces attaques. »
CoreWeave doit renforcer la sécurité tout en maintenant ses systèmes de production opérationnels. Cela nécessite d'intégrer des mesures de protection dans les opérations en cours, selon Higgins.
« C'est ce que j'appelle l'aïkido du problème de sécurité », a-t-il déclaré. « Tout ce que je peux faire pour affecter la sécurité pendant que la machine est en marche et utiliser sa propre énergie pour répondre aux besoins de sécurité est exactement ce que je fais. Utiliser l'IA pour prendre en charge et analyser mon code est extrêmement important, mais aussi être dans le pipeline (d'intégration et de livraison continues) pour utiliser l'automatisation pour corriger les erreurs de configuration. »
La cybersécurité native de l'IA commence toujours par les bases
Les attaquants respectent les budgets et les délais impartis, ce qui fait de la voie la plus simple vers un environnement une cible attrayante. La combinaison de plusieurs faiblesses ordinaires peut leur donner cette ouverture, selon Higgins.
« Lorsque vous dites que quelque chose est sécurisé, testez-le et testez-le souvent pour en être sûr, mais appliquez également les bases », a-t-il déclaré. « Corrigez vos données, testez et surveillez continuellement ces problèmes. »
CrowdStrike investit dans l'automatisation pour prendre en charge les opérations de sécurité continues. Ces capacités doivent gagner la confiance de CoreWeave et de ses clients, selon Richardson.
« Les gens demandent : « Quand arriverons-nous à la fin de l'IA ? Et je dis : « Jamais » », a-t-il déclaré. « Et puis je leur dis : « C'est parce que c'est de l'IA jusqu'à ce que vous lui fassiez confiance. Ensuite, vous commencez à y penser comme de l'automatisation. » Alors que nous investissons dans une IA toujours active, ce qui est très important pour nous, c'est la manière dont la confiance est construite dans le système.
Voici l'interview vidéo complète, faisant partie de la couverture par SiliconANGLE et theCUBE de l'événement Fully Connected :
(* Divulgation : TheCUBE est un partenaire média payant pour l'événement Fully Connected. Ni CoreWeave, le sponsor de la couverture de theCUBE, ni les autres sponsors n'ont de contrôle éditorial sur le contenu de theCUBE ou SiliconANGLE.)
