Le tour de table de série A, qui porte le montant total levé jusqu'à présent à 35 millions de dollars, intervient à un moment où les risques liés aux agents d'IA sont devenus plus aigus que jamais. En fait, la startup affirme que les agents autonomes apportent deux types de risques entièrement nouveaux auxquels les entreprises n'ont jamais eu à faire face auparavant, ce qui signifie qu'il n'y a aucun espoir que leurs plates-formes de cybersécurité existantes soient en mesure de les protéger.
Pour les entreprises qui adoptent elles-mêmes des agents d’IA, le grand défi consiste à sécuriser ces travailleurs numériques et à s’assurer qu’ils ne causent pas involontairement de problèmes ou ne divulguent pas de secrets cruciaux. Et pour tous les autres, qu'ils utilisent ou non des agents, ils devront apprendre à protéger leur infrastructure informatique contre les agents sophistiqués contrôlés par les pirates informatiques, capables de sonder en permanence les défenses des organisations pour rechercher les vulnérabilités qu'ils peuvent exploiter.
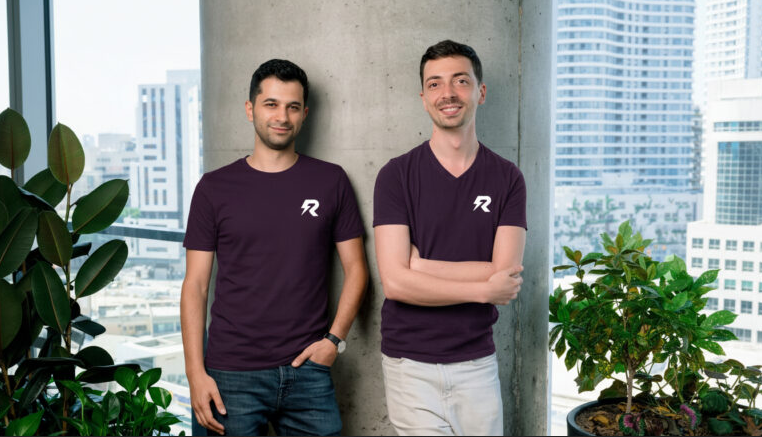
Le co-fondateur et directeur général de Rein, Matan Bar-Efrat (photo, à gauche, aux côtés du co-fondateur et directeur de la technologie Netanel Rubin) a déclaré à SiliconANGLE que le principal problème des agents d'IA autonomes est que les risques sont complètement nouveaux et donc cachés à la plupart des équipes de sécurité. Pour les entreprises travaillant avec des agents d’IA, le principal danger réside dans les actions en aval prises par ces systèmes autonomes, qui sont généralement basées sur des instructions reçues d’autres systèmes et agents, plutôt que de leurs opérateurs humains.
Lorsque les agents IA se voient confier une tâche à accomplir, ils s’efforceront de l’accomplir quoi qu’il arrive, sans penser aux conséquences négatives que leurs actions pourraient avoir. Pour sécuriser ces agents, Bar-Efrat affirme que les entreprises ont besoin d'un moyen de comprendre chaque action qu'elles entreprennent afin de pouvoir empêcher les actions nuisibles de se produire.
« Les agents d'IA d'entreprise deviennent essentiels au fonctionnement des entreprises, mais la sécurité n'a pas suivi le rythme de l'autonomie dont disposent désormais ces systèmes », a expliqué Bar-Efrat. « Ce financement nous permet de continuer à construire l’infrastructure dont les entreprises ont besoin pour déployer des agents d’IA avec visibilité, contrôle et confiance. »
Rein Security tente de sécuriser les agents IA avec une approche proactive qui donne la priorité à la prévention et à la protection au niveau de la couche d'exécution avec une plate-forme qui fonctionne directement au moment de l'exécution. Sa plate-forme est déployée comme un side-car léger qui analyse tout, depuis les invites de l'utilisateur jusqu'aux appels de l'interface de programmation d'application et à l'accès à la base de données.
Il fonctionne en créant une base de référence du comportement de chaque agent, afin de pouvoir comprendre ce qui est normal et ce qui ne l'est pas. Il applique ensuite des contrôles contextuels au niveau de l'action qui empêchent les écarts en temps réel, sans arrêter complètement l'agent.
« Notre approche consiste à micro-segmenter les ressources avec lesquelles un agent peut interagir et à appliquer des contrôles au moment de l'exécution », a expliqué Bar-Efrat. « Nous ne mettons pas fin au processus d'agent, au thread ou à la requête, nous empêchons uniquement l'action malveillante spécifique de se produire tout en permettant au reste du flux de travail de se poursuivre sans interruption. »
La compréhension de Rein du comportement de base des agents est essentielle, car il existe de nombreuses façons de compromettre les agents IA qu'il est fondamentalement impossible de les empêcher toutes de se produire. Bar-Efrat dit. La plupart des outils de sécurité agentiques se concentrent sur l'identification de techniques et de charges utiles spécifiques utilisées pour compromettre les agents d'IA, telles que les injections d'invites indirectes, les vulnérabilités Zero Day dans leur code et les erreurs de configuration pouvant permettre un accès ou des actions non autorisés.
Pour Bar-Efrat, la méthode utilisée par l'attaquant n'a aucune importance. Ce qui compte le plus, c'est de pouvoir comprendre le comportement légitime ou normal d'un agent, afin que tout écart par rapport à celui-ci puisse être immédiatement signalé.
« Les attaquants continueront à trouver de nouvelles façons de manipuler les systèmes d'IA. Ainsi, plutôt que d'essayer de prédire toutes les techniques d'attaque possibles, Rein se concentre sur le comportement de l'agent au moment de l'exécution et sur l'impact qu'une action pourrait avoir sur l'entreprise », a-t-il déclaré.
La plateforme de Rein a déjà été déployée par des entreprises telles que Flex Ltd., Swimlane Inc., Lemonade Inc. et Dun & Bradstreet Holdings Inc. pour sécuriser des milliers de nouveaux agents d'IA qui exécutent des millions d'actions chaque semaine. L’entreprise joue également un rôle important en aidant les entreprises à comprendre les nouveaux risques que présente l’IA. Lors du Black Hat USA 2026 en août, son équipe de recherche Agent Breakers a montré comment elle était capable de compromettre les agents commerciaux IA d'un des cinq plus grands détaillants américains, avant de détailler comment cette vulnérabilité peut être évitée.
Rein a déjà multiplié par plus de cinq sa clientèle cette année, et l'argent provenant du cycle d'aujourd'hui l'aidera à maintenir cet élan en soutenant une campagne mondiale de recrutement et en finançant sa recherche de produits.
