Depuis deux décennies, la sécurité et la résilience des données sont des voisins qui partagent une clôture mais rarement un budget. La sécurité a empêché les acteurs malveillants d'entrer, tandis que la résilience a permis à l'entreprise de reprendre son activité dès leur arrivée. L'intelligence artificielle agentique est en train de démolir cette barrière, mais la plupart des organisations ne l'ont pas remarqué.
L'année dernière, j'écrivais que l'acquisition de Securiti AI par Veeam Software Group GmbH en faisait la première société du secteur. Entreprise de résilience IA. À VeeamON 2026 en mai, la société a préfiguré à quoi cela ressemblerait.
Lors de sa récente Lancement mondial de VeeamON événement virtuel, Veeam a annoncé un produit : Veeam Intelligent ResOps, ou iResOps, avec Microsoft 365 comme première charge de travail généralement disponible. Que vous appeliez cela résilience de l’IA ou opérations de résilience, l’idée est la même. Lorsque les agents logiciels agissent sur les données à la vitesse d’une machine, vous ne pouvez pas sécuriser ce que vous ne pouvez pas récupérer, ni récupérer ce que vous ne comprenez pas.
Supposons l'échec, supposons la violation, supposons la dérive
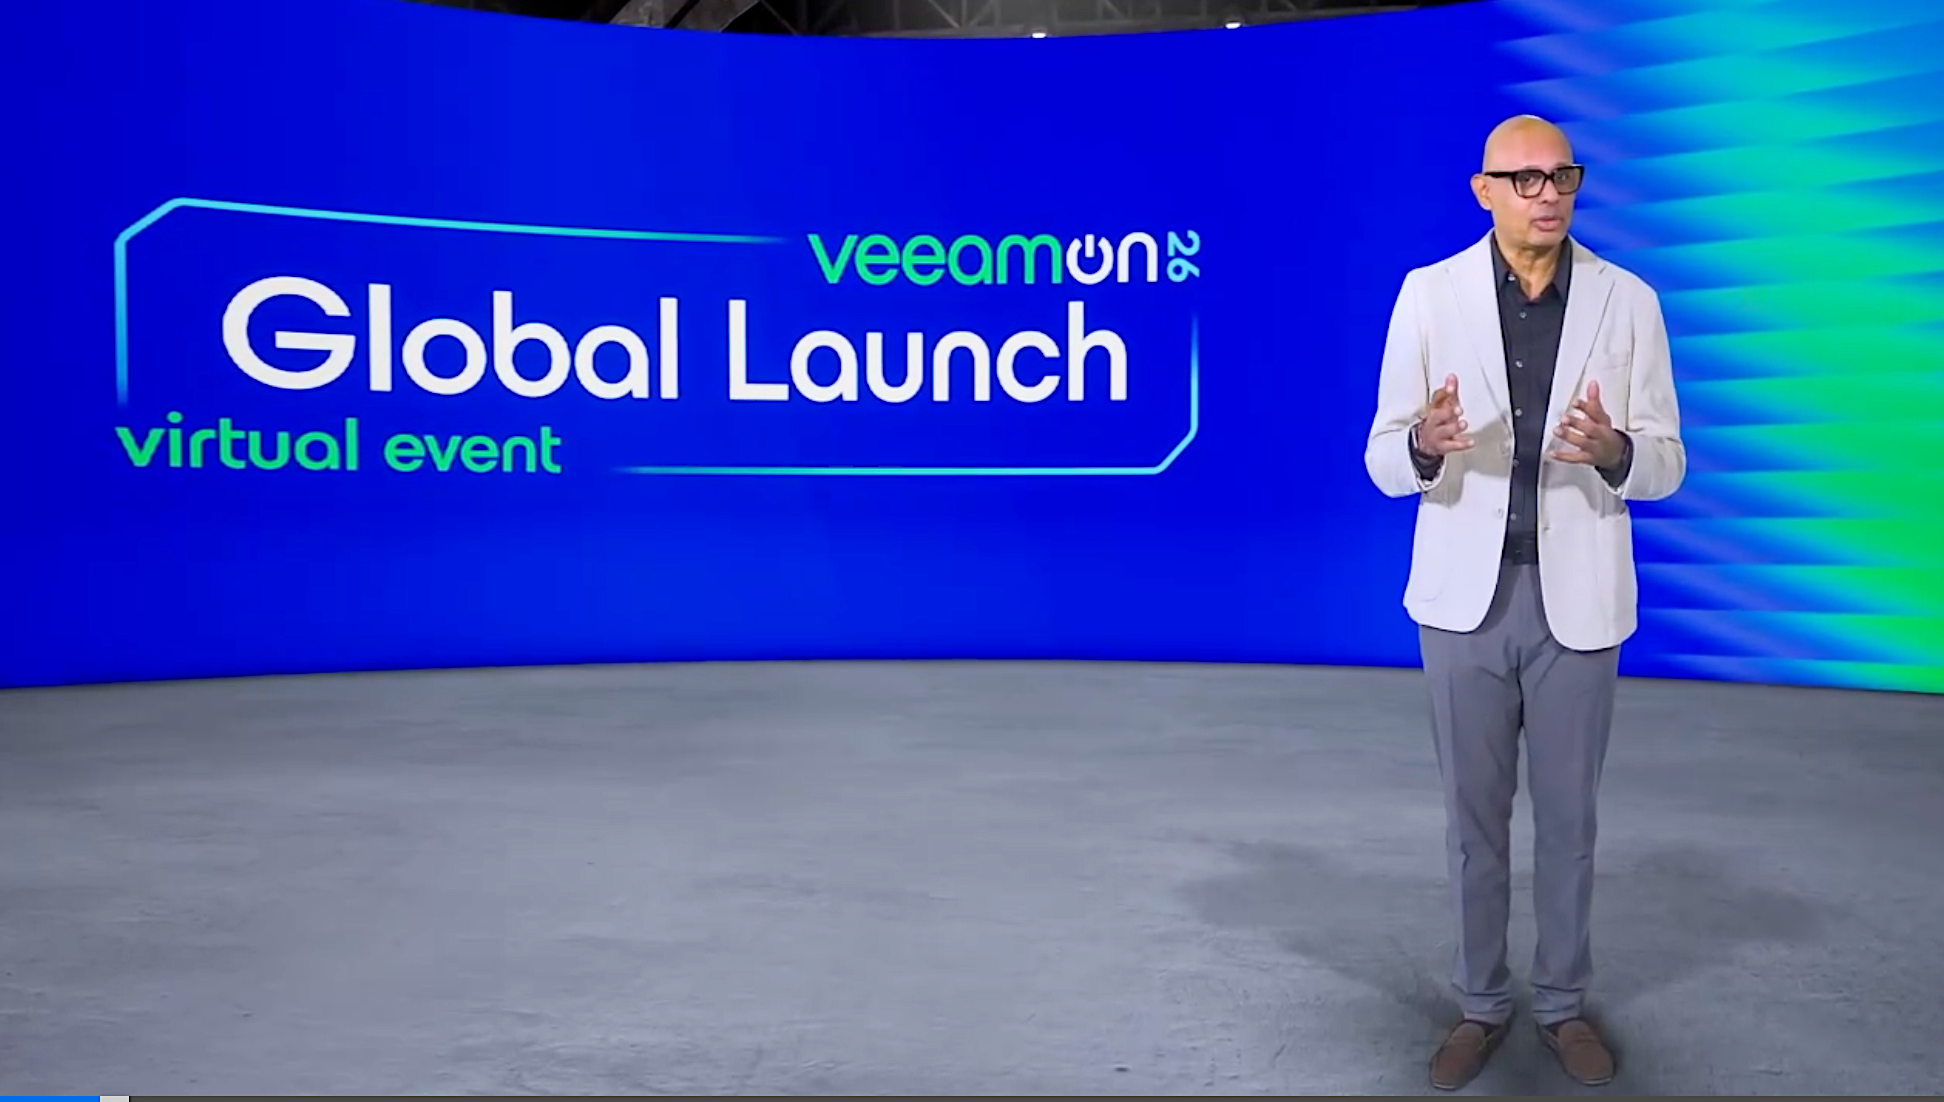
Le directeur général Anand Eswaran (photo) a commencé par un exemple qui devrait faire se tortiller un peu tout responsable de la sécurité de l'information. Une entreprise espagnole a récemment déclaré à son régulateur qu'un agent d'IA, agissant en grande partie de son propre chef, l'avait violé en trouvant une faille dans une application en direct et en modifiant des données personnelles et des enregistrements de facturation. Eswaran a présenté l’exigence de divulgation dans les 72 heures comme un problème d’ingénierie. « Quelqu'un doit répondre à trois questions : quels disques cela a-t-il modifié ? En quoi cela les a-t-il transformés ? Et quels étaient-ils avant ? »
C’est au cœur de la nécessité de faire converger ces marchés historiquement séparés. Les ransomwares chiffrent et les exfiltrations volent, mais les deux sont des événements détectables avec des playbooks établis. La modification est différente. « Vous pouvez divulguer un vol. Vous ne pouvez pas divulguer votre moyen de vous sortir d'une modification », a déclaré Eswaran. « Il faut l'inverser, et on ne peut inverser que ce que l'on peut identifier avec précision. »
Eswaran a décrit trois époques : la sauvegarde et la restauration, où la règle était de supposer l'échec ; la cyber-résilience, où la règle était de présumer la violation ; et l’ère agentique, où la règle est d’assumer la dérive. Les trois s’appliquent désormais en même temps. Il a également fait une distinction qui, à mon avis, est sous-estimée. Les agents sont souvent temporaires, mais « les données ne sont pas temporaires, et les données dérivent aussi. Elles deviennent obsolètes. Elles sont reclassées. Elles sont empoisonnées ». Un agent parfaitement autorisé peut toujours causer de réels dégâts en raisonnant sur des données erronées.
Commencez par les données, pas par l'agent
La plupart des approches du secteur en matière de risques liés aux agents commencent par l'agent : registres, garde-fous d'exécution et informations d'identification étendues. C’est important, mais Eswaran a souligné leurs limites. « Vous pouvez gouverner les agents que vous choisissez. Vous ne pouvez pas enregistrer ceux que vous ne connaissez pas. »
Veeam affirme que le seul point de vue qui ne nécessite pas de connaître l'acteur à l'avance sont les données, car chaque agent finit par y toucher. Selon le rapport Data Trust & Resilience Report 2026 de Veeam, 88 % des organisations utilisent ou pilotent des agents d'IA, mais seulement 7 % d'entre elles sont réellement prêtes pour l'IA, et plus de 82 % ont des agents inconnus dans leur environnement.
L'identité suit la même logique. Eswaran a noté que même une parfaite hygiène d’identité ne restaure que ceux qui peuvent agir. Cela ne restaure pas ce qui a déjà changé. Une fonction ferme la porte et l'autre doit nettoyer la pièce afin qu'elles ne puissent pas rester séparées.
Un point de récupération versus une carte de récupération
L'un des points les plus importants du discours d'Eswaran était de clarifier la différence entre un point de récupération et une carte de récupération. « Un point de récupération vous indique ce que vous pouvez restaurer », a-t-il déclaré. « Une carte de récupération vous indique ce qu'il faut restaurer en premier, ce qui a changé et ce qu'il ne faut pas restaurer. » Cette distinction est importante car la récupération est souvent un processus « tout ou rien », qui augmente les coûts et les délais, deux biens précieux à l’ère de l’IA.
La carte à laquelle il a fait référence est le DataAI Command Graph, importé de Securiti, qui connecte les données, les utilisateurs, les autorisations, les agents, l'activité et l'état de protection dans les environnements en direct et de sauvegarde. iResOps pour Microsoft 365 est un module complémentaire de Veeam Data Cloud pour Microsoft 365 qui ne nécessite aucune migration de données. Il découvre Copilot et d'autres agents, montre à quelles données sensibles chacun peut accéder, signale les données redondantes, obsolètes et triviales, ou ROT, et permet aux équipes d'annuler les modifications d'un agent, fichier par fichier.
Rehan Jalil, président des produits et de la technologie et ancien PDG de Securiti, l'a présenté comme la fin des douleurs causées par la fragmentation des outils. « Les clients ne veulent pas de silos d'outils avec des sources de vérité contradictoires. Ils veulent de la visibilité, des contrôles et de la résilience en un seul endroit », a-t-il déclaré. « Vous savez ce qui est sensible, ce qui est critique et ce qu'un agent a touché. Vous protégez exactement ce qui a besoin de protection et vous restaurez exactement ce qui est cassé. » En science des données, il existe une expression selon laquelle « de bonnes données mènent à de bonnes informations », mais il est également vrai que les silos de données conduisent à des informations fragmentées, ce qui entraîne des informations incohérentes.
IResOps pour Veeam Data Platform et Okta sont en préversion privée, avec des préversions de GitHub, Azure DevOps et Google IAM prévues pour le quatrième trimestre. Okta est une première cible intelligente car, comme le note Veeam, il lui manque une restauration native à un moment donné. Les outils de développement le sont également. Comme l'a dit Jalil : « Une seule poussée de force peut réécrire l'histoire de Main. »
Ce que trouvent les clients
Veeam a déclaré que les clients de la version préliminaire ont constaté qu'un quart d'un parc de 40 téraoctets n'avait pas besoin d'être en production et qu'il y avait 25 agents sur un seul locataire, dont deux modifiaient activement les données.
Robert Davis, directeur de l'infrastructure et des opérations informatiques chez Construction Resources, une société de Home Depot, a déclaré que les organisations doivent savoir d'où proviennent les données et où elles vont « avant que les gens ne se rendent compte que Copilot se déchaîne ». Il a ajouté que ROT n'est « pas seulement un problème de gestion ; il s'agit d'une question de conformité et de protection juridique, et cela réduit les hallucinations du copilote ».
Steve McIntyre, vice-président senior de la protection des données, de l'analyse et de la sécurité du cloud chez Fidelity Investments, l'a dit clairement : « Si vous avez un événement, vous devez supposer que vous devez également récupérer les données », et les identités doivent être revalidées afin que « nous ne nous rouvions pas simplement » à la même attaque.
Conseils aux professionnels de l’informatique et de la sécurité
- Fusionnez les playbooks. Dans la plupart des entreprises, les opérations de sécurité et les équipes de sauvegarde disposent de leurs propres outils, dirigeants et exercices théoriques. Cela fonctionnait lorsque les incidents se déroulaient à vitesse humaine et que les transferts pouvaient avoir lieu via un pont de conférence. Un incident provoqué par un agent n'attend pas un transfert. Créez un manuel unique d'incident commun qui définit clairement à qui appartient la détection, à qui appartient la portée des dégâts et à qui appartient la récupération, et exécutez les exercices ensemble. Si les deux équipes n'ont jamais travaillé côte à côte sur un scénario, la première fois ne devrait pas avoir lieu lors d'un événement réel.
- Agents d'inventaire du côté des données. Les registres d'agents sont utiles, mais ils ne capturent que ce que vous avez approuvé. Les agents fantômes, les enregistrements d'applications tierces et les agents créés par les utilisateurs professionnels n'y apparaîtront pas. L’approche la plus fiable consiste à commencer par vos données les plus sensibles et à remonter jusqu’à chaque identité humaine et non humaine qui peut y accéder. Attendez-vous à trouver des agents dont vous ignoriez l'existence. Les clients de la préversion privée de Veeam l'ont fait. Faites-en ensuite un processus continu plutôt qu'un audit trimestriel, car le nombre d'agents change beaucoup plus rapidement que les cycles d'examen.
- Traitez ROT comme un problème de sécurité. Les données redondantes, obsolètes et triviales ont longtemps été un sujet de discussion en matière de coûts de stockage, elles sont donc rarement prioritaires. À l’ère agentique, c’est une conversation à risque. Les attaquants axés sur l'exfiltration ciblent les données sensibles obsolètes, et les documents obsolètes sont l'une des principales causes de mauvais résultats de l'IA. Encadrer le nettoyage autour du risque et de la précision de l’IA amène les questions juridiques, de conformité et financières à la table, ce que Davis a vu chez Construction Resources. Son conseil pour démarrer est pratique : « Faites quelques requêtes sans plan d’action en tête. »
- Incluez l’identité dans le plan de rétablissement. Les systèmes d'identité tels qu'Entra ID, Active Directory et Okta constituent désormais la porte d'entrée des personnes et des agents, et les attaquants le savent. De nombreux plans de relance considèrent encore l’identité comme un acquis, ce qui est une erreur. Si vous restaurez des données propres dans un environnement d'identité avec une stratégie d'accès conditionnel falsifiée, un paramètre MFA désactivé ou un compte de service surprivilégié, vous avez configuré la prochaine attaque. Sauvegardez les configurations d’identité, comparez-les à un état connu et incluez-les dans les tests de récupération avec la même rigueur que vos applications.
- Testez la précision, pas seulement la vitesse. La plupart des tests de récupération se concentrent sur un événement de chiffrement complet et mesurent la rapidité avec laquelle les systèmes reviennent en ligne. Cela reste important, mais cela ne reflète pas à quoi ressemblent les incidents provoqués par des agents. Ajoutez un scénario dans lequel un agent autorisé modifie discrètement les mauvais enregistrements pendant plusieurs jours. Voyez ensuite si votre équipe peut répondre aux trois questions du régulateur : quels enregistrements ont changé, en quoi ils ont changé et ce qu'ils étaient avant. Si la seule solution est de tout annuler, vous échangez une interruption d’activité contre une autre.
Réflexions finales
Le lancement d'iResOps est le objectif sur lequel Veeam travaille depuis sa clôture sur Securiti. Cependant, d’autres fournisseurs y réfléchissent. Par exemple, Microsoft intègre la gouvernance des agents dans Microsoft 365. L'angle crédible de Veeam est que cela commence par la restauration, avec plus de 550 000 clients, et ajoute la gestion de la sécurité des données plutôt que l'inverse. Comme l’a dit Eswaran, elle est depuis 20 ans « l’entreprise que vous appelez lorsque tout le reste est en panne ».
Le risque est celui évoqué par McIntyre. Les clients se méfient d'une « plateforme Uber » qui vise à tout remplacer, et ils privilégieront les fournisseurs qui ingèrent le contexte des outils qu'ils possèdent déjà. IResOps réussira autant sur la façon dont il s'intègre que sur la façon dont il se consolide.
La plus grande leçon va au-delà de Veeam. La question de la résilience n’est plus « Puis-je récupérer ? C'est « Puis-je prouver exactement ce qui s'est passé et annuler uniquement cela ? » C’est ça la résilience de l’IA, et les entreprises qui maintiennent la sécurité et la résilience dans des silos séparés ne seront pas en mesure d’y répondre.
Zeus Kerravala est analyste principal chez ZK Research, une division de Kerravala Consulting. Il a écrit cet article pour SiliconANGLE.
