Microsoft Corp. a introduit aujourd'hui des contrôles de sécurité pour les agents d'intelligence artificielle malveillants, qui réduisent les actions d'un agent à mesure que le risque évalué augmente.
Cette version s'attaque à ce que Hayete Gallot, vice-président exécutif de Microsoft Security, a qualifié d'« agent initié » dans un article de blog. Les agents d’entreprise sont souvent trop privilégiés et leur nombre augmente rapidement. Gallot a fait valoir que les modèles frontières ne peuvent pas être entièrement fiables car ils sont conçus pour rechercher des résultats. Certains atteindront un objectif d’une manière que personne n’avait prévue, a-t-elle écrit, notamment en collusion avec d’autres agents.
Le président-directeur général de Microsoft, Satya Nadella, a exposé la réflexion derrière les contrôles dans un essai du 10 octobre qui exhortait les entreprises à traiter les modèles comme des risques internes, avec des garanties maintenues en dehors du modèle lui-même. Le système le plus fiable, écrit-il, sera « celui qui nous permettra de faire le moins confiance au modèle ».
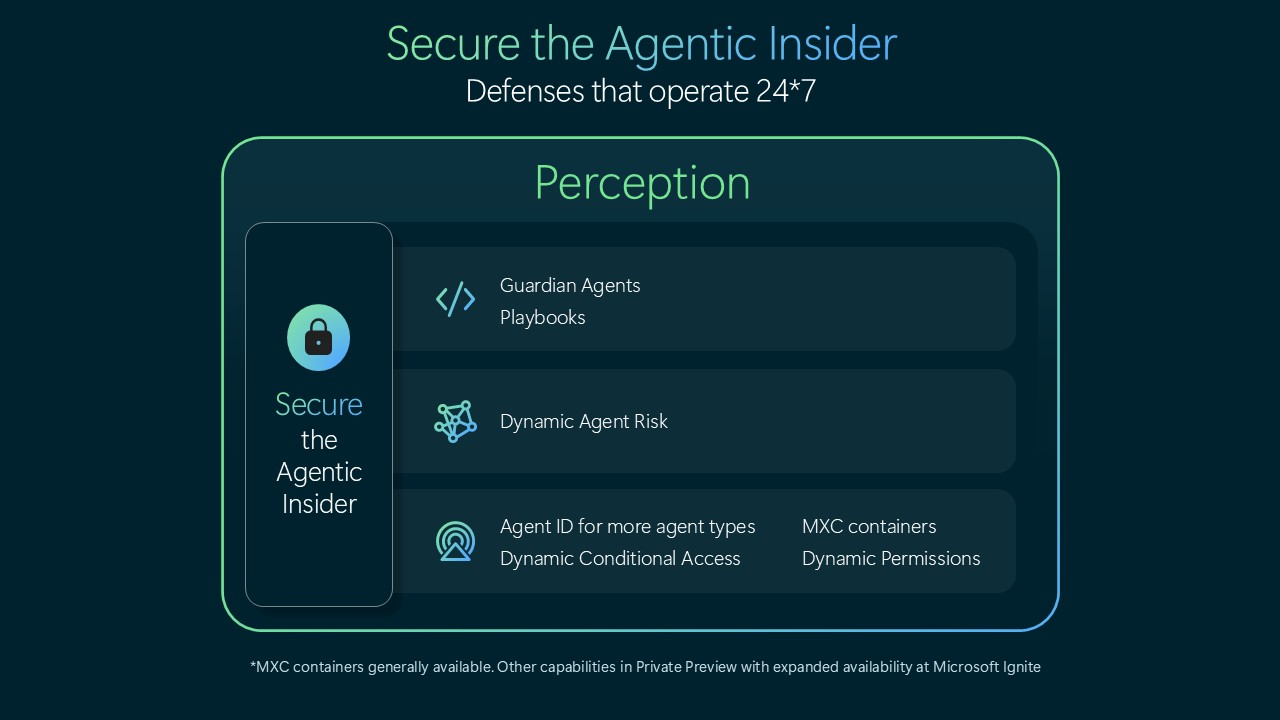
Les contrôles commencent par la recherche d'agents. Les outils de découverte de Microsoft peuvent désormais repérer 60 types d'agents locaux sur les machines des employés après en avoir ajouté 35. La liste comprend Claude Code d'Anthropic PBC et le Codex d'OpenAI Group PBC, ainsi que GitHub Copilot de la propre unité GitHub de Microsoft. La société étend également Microsoft Entra Agent ID pour donner à ces agents, et aux inconnus trouvés par ses capteurs, leur propre identité.
Une fois trouvé, chaque agent comporte un score de risque mis à jour en permanence dans le cadre d'une fonctionnalité que Microsoft appelle Dynamic Agent Risk. Le score s'appuie sur les signaux provenant des outils d'identité, de point de terminaison, de cloud et de réseau de Microsoft, et il grimpe lorsque le comportement d'un agent s'écarte de ce que son utilisateur ou son organisation voulait.
Microsoft a étendu l'accès conditionnel Microsoft Entra aux agents, et la fonctionnalité d'accès conditionnel dynamique qui en résulte décide de ce qui se passe à mesure que le score augmente. Un agent peut d'abord perdre la capacité de modifier quoi que ce soit tout en conservant l'accès en lecture. Les actions à plus fort impact peuvent être soumises à une approbation humaine vérifiée, et au sommet de l'échelle, le temps d'exécution est isolé ou complètement arrêté.
L'accès lui-même devient temporaire sous les autorisations dynamiques. Un agent obtient ce dont une tâche unique a besoin aussi longtemps que dure son travail, dans les limites de l'entreprise qui l'empêchent de détenir plus d'autorité que la personne pour laquelle il travaille. Microsoft Execution Container est un bac à sable dans lequel un agent peut s'exécuter. La surveillance étant située à l’extérieur du conteneur, un agent compromis n’a aucun moyen de la désactiver.
Project Perception, que Microsoft a présenté en juillet en tant que système de sécurité agent, dispose de ses propres outils. Les playbooks ajoutés aujourd'hui permettent au personnel de sécurité de définir le résultat qu'il souhaite, et une nouvelle équipe d'agents gardiens effectue le travail. Un changement dans le score de risque d'un agent incite les agents gardiens à enquêter, et ils peuvent recommander le confinement ou l'appliquer eux-mêmes. Les gens gardent le contrôle de la politique et des règles d’approbation.
Dans son article, Gallot a également écrit que les futurs contrôles devraient expliquer pourquoi un agent agit, et pour y parvenir, il faut voir les jetons de raisonnement d'un modèle. « Un modèle de transparence ne remplacera pas le confinement », a-t-elle ajouté. Microsoft a déclaré qu'il intégrait la chaîne de pensée et d'autres signaux au niveau du modèle dans Dynamic Agent Risk.
Microsoft n'a pas donné de dates de disponibilité ni de prix pour les nouveaux contrôles, qu'il positionne dans le cadre de Project Perception et de Microsoft 365 E7. Cette suite regroupe l'Agent 365 avec Microsoft 365 Copilot. Microsoft Ignite ouvre ses portes le 17 novembre et la société y oriente ses clients pour plus de détails.
