Alors que les agents IA assument de plus en plus de tâches en entreprise, le sandboxing des agents est devenu une exigence de base plutôt qu'une réflexion après coup. Chaque agent qui écrit du code, exécute des outils ou pilote un navigateur a besoin de murs durs autour de lui. Ces murs ne peuvent pas non plus se traduire par des factures de calcul incontrôlables.
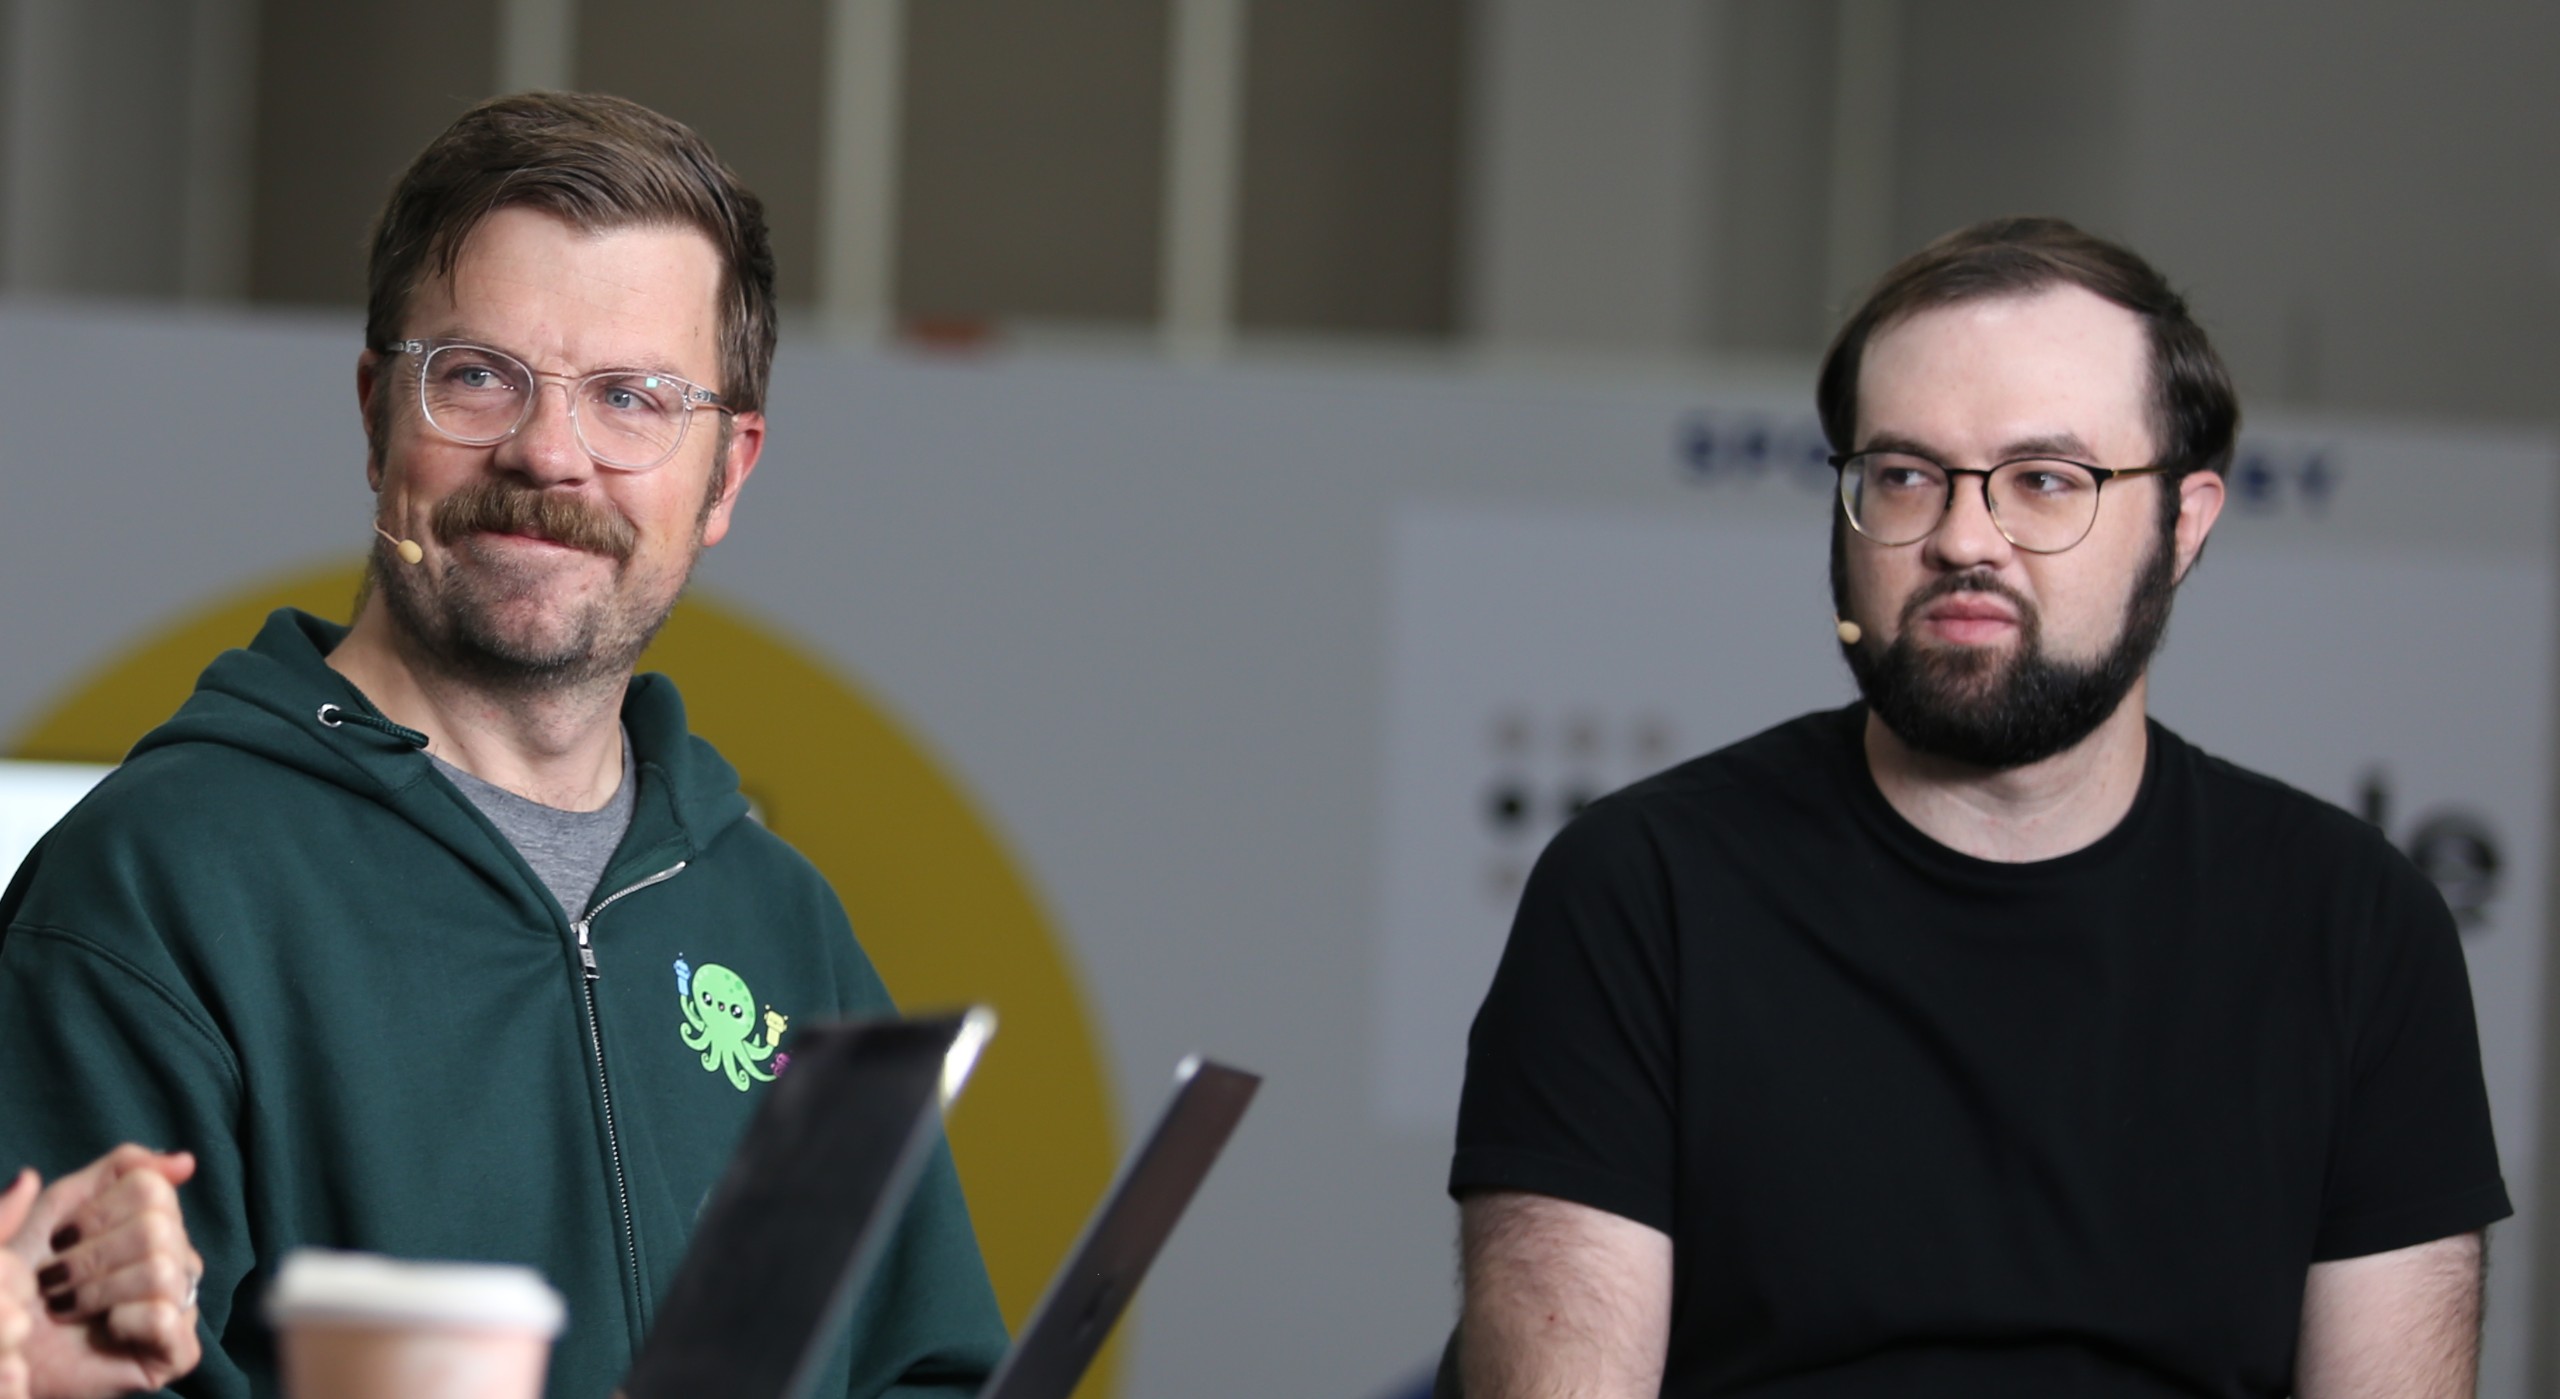
La réponse de Google LLC est Agent Substrate, un projet open source construit sur Kubernetes que la société a fait don à la Cloud Native Computing Foundation aux côtés de son bac à sable gVisor. Les clients ont soulevé le même problème au cours des 18 derniers mois : ils doivent exécuter des charges de travail agents de manière sécurisée et efficace sur l'infrastructure dont ils disposent déjà, selon Brandon Royal (photo, à gauche), chef de produit, agents et infrastructure IA chez Google Cloud.
« Tout agent doit être complètement isolé », a déclaré Royal. « Qu'il s'agisse d'accéder à des outils ou d'utiliser un ordinateur ou un navigateur, il doit y avoir un certain niveau d'isolement, point final. »
Royal et Benjamin Elder (à droite), ingénieurs logiciels chez Google, se sont entretenus avec John Furrier et Rebecca Knight de theCUBE Research à KubeCon + CloudNativeCon NA, lors d'une diffusion exclusive sur theCUBE, le studio de diffusion en direct de SiliconANGLE Media. Ils ont expliqué à quel point le sandboxing des agents est au cœur du substrat d'agent open source de Google. (* Divulgation ci-dessous.)
Sandboxing de l'agent qui se verrouille par défaut
Agent Substrate démarre avec des environnements d'exécution sandbox renforcés, densément regroupés sur des clusters Kubernetes. Tout le trafic passe par une couche qui applique la politique et comprend l'identité, de sorte qu'un agent ne peut atteindre rien qui n'ait pas été explicitement accordé, a expliqué Elder. Le projet garde également les secrets hors des mains de l'agent en injectant des informations d'identification sur le fil.
« N'exposez pas les informations d'identification au bac à sable », a déclaré Elder. « Ne laissez pas l'agent toucher aux informations d'identification. Au lieu de cela, lorsqu'il demande de faire quelque chose, vous pouvez prendre une décision en dehors du bac à sable. »
La sécurité ne représente que la moitié de l’équation. Les agents d'un essaim passent une grande partie de leur temps bloqués, attendant un appel de modèle de langage volumineux ou un humain pour assurer le suivi. Agent Substrate capture ces agents inactifs en dehors de la mémoire et du processeur, les stocke hors ligne et les restaure lorsqu'ils sont nécessaires, libérant ainsi des ressources sur l'ensemble du cluster, selon Elder.
« Devriez-vous tenir votre ordinateur pendant que vous prenez un café ? Parce que vous pourriez revenir dans cinq minutes. Vous pourriez revenir dans cinq heures ou cinq jours », a déclaré Royal. « Nous ne savons pas. »
Google s'appuie déjà sur le projet. Les agents gérés Gemini fonctionnent désormais sur Agent Substrate et bénéficient des mêmes garanties de densité, d'efficacité et de sécurité, a noté Royal. Google Cloud a également récemment introduit Agent Compute Engine pour héberger les agents IA.
« Les agents vont devenir la charge de travail prédominante à l'avenir », a déclaré Royal. « Peut-être que cela prendra six mois, peut-être 12 mois, mais nous considérons cela comme un très grand domaine de croissance. »
Voici l'interview vidéo complète, faisant partie de la couverture par SiliconANGLE et theCUBE de KubeCon + CloudNativeCon NA :
(* Divulgation : Google Cloud a sponsorisé ce segment de theCUBE. Ni Google Cloud ni les autres sponsors n'ont de contrôle éditorial sur le contenu de theCUBE ou SiliconANGLE.)
