Nvidia Corp. a récemment ajouté un nouveau pilier à son infrastructure réseau d'IA avec le dévoilement de Scale-In.
Scale-In apporte une accélération spécialement conçue pour sécuriser, gérer et exploiter les usines d’IA agentique. Il est conçu pour offrir un accès sécurisé, un mouvement de données hautes performances, une isolation des locataires, des opérations plus simples et des performances plus prévisibles à mesure que les agents assument des rôles de plus en plus importants au sein des usines d'IA.
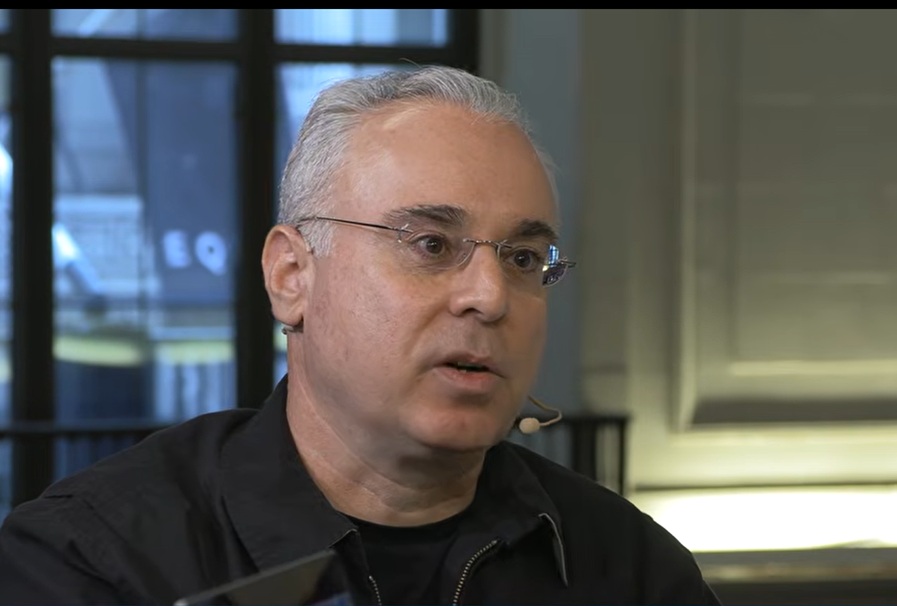
« Dans l'IA agentique, il s'agit d'un cas d'utilisation complètement différent car nous avons désormais affaire à de nombreux agents qui doivent fonctionner sur l'infrastructure », a déclaré Gilad Shainer (photo), vice-président senior des réseaux chez Nvidia. « Vous devez augmenter la sécurité car vous devez vous assurer que ces agents sont contenus dans leur bac à sable et ne font pas de mauvaises choses. Vous devez construire une infrastructure qui doit garantir la sécurité partout… ce qui se passe dans la mémoire, ce qui se passe sur le stockage. C'est pourquoi nous avions besoin de mettre en place une infrastructure qui permette réellement la sécurité dans tout. Et c'est ce qu'est le Scale-In. «
Shainer s'est entretenu avec Dave Vellante de theCUBE pour la série d'interviews CUBE + NYSE Wired : AI Factories – Data Centers of the Future sur theCUBE, le studio de diffusion en direct de SiliconANGLE Media. Ils ont expliqué comment l'architecture Scale-In de Nvidia est conçue pour aider à transformer le calcul à grande échelle en une plate-forme d'usine d'IA sécurisée et opérationnelle.
Depuis l'introduction en août, Nvidia a étendu sa stratégie de sécurité des agents. En septembre, la société a présenté sa plateforme Open Agent Safety, combinant OpenShell avec Nvidia Sentry pour la surveillance hors bande et l'application de la sécurité matérielle. Une annonce d'octobre a ajouté l'architecture de référence OpenShell, intégrant l'infrastructure Vera Rubin, les processeurs Vera et BlueField-4 pour prendre en charge l'exécution sécurisée des agents sur les systèmes d'entreprise. L'annonce de Nvidia décrit l'architecture étendue.
Sécurité intégrée au silicium pour les réseaux IA
Scale-In est alimenté par Nvidia BlueField-4 et Nvidia DOCA et connecté via Ethernet Nvidia Spectrum-X. BlueField-4 est l'unité de traitement de données de quatrième génération de Nvidia, une plate-forme réseau conçue pour les usines d'IA agentique et les besoins d'infrastructure à grande échelle. BlueField est essentiel à la gestion de la sécurité de l'IA agentique, selon Shainer.
« Vous pouvez considérer BlueField ou Blue-Field-4 comme un appareil doté de moteurs de sécurité intégrés au silicium qui fonctionnent hors bande et collectent des données télémétriques à partir de tout, de la mémoire, du stockage, des GPU, des CPU », a déclaré Shainer au CUBE. « C'est pourquoi cette infrastructure se connecte à toutes les autres infrastructures et assure la sécurité partout. Cette surveillance hors bande permet à BlueField de comprendre exactement ce que font les agents. »
Avec BlueField-4, Nvidia DOCA prend également en charge le déploiement Scale-In. Cette plate-forme logicielle permet la création rapide d'applications et de services qui déchargent, accélèrent et isolent les charges de travail des centres de données.
Grâce à DOCA, les développeurs peuvent créer des solutions définies par logiciel, natives du cloud, accélérées par DPU et SuperNIC. À l'instar de Nvidia CUDA, qui fournit une plate-forme de programmation pour les charges de travail GPU, DOCA permet aux développeurs d'accéder aux capacités d'accélération DPU.
« DPU apporte les moteurs de sécurité des moteurs en silicium et les accélérations du stockage », a expliqué Shainer. « DOCA est le framework, le logiciel, les API qui vous permettent d'accéder à tous les moteurs fournis par BlueField-4. »
Nvidia a encore renforcé la sécurité de l'IA agentique avec son offre d'exécution open source appelée OpenShell. L'outil est conçu pour régir l'exécution des agents, l'accès et le routage d'inférence. Nvidia a combiné OpenShell avec BlueField-4 car il souhaitait un appareil capable de collecter des informations en dehors du GPU et de surveiller un environnement sur lequel aucun agent ne pouvait influencer.
« Je souhaite également disposer d'un autre appareil complètement séparé, complètement isolé des agents, capable de tout surveiller hors bande », a déclaré Shainer. « C'est ce que nous faisons avec BlueField-4, en réunissant tous les éléments de sécurité avec OpenShell, et vous disposez désormais d'une infrastructure sécurisée pour les agents. C'est ainsi que la combinaison d'OpenShell et de BlueField-4 apporte tous les éléments de sécurité dont nous avons besoin pour la génération AI. »
L'architecture de référence OpenShell la plus récente s'appuie sur cette approche avec Nvidia Sentry, qui fonctionne sur BlueField-4 à l'aide du logiciel DOCA. Selon Nvidia, Sentry surveille en permanence le comportement des agents et peut mettre en quarantaine les agents qui tentent de sortir des limites logicielles définies. La combinaison étend les contrôles d'exécution d'OpenShell avec une couche d'application indépendante.
Voici l'interview vidéo complète, qui fait partie de la couverture par SiliconANGLE et theCUBE de la série d'interviews CUBE + NYSE Wired : AI Factories – Data Centers of the Future :
