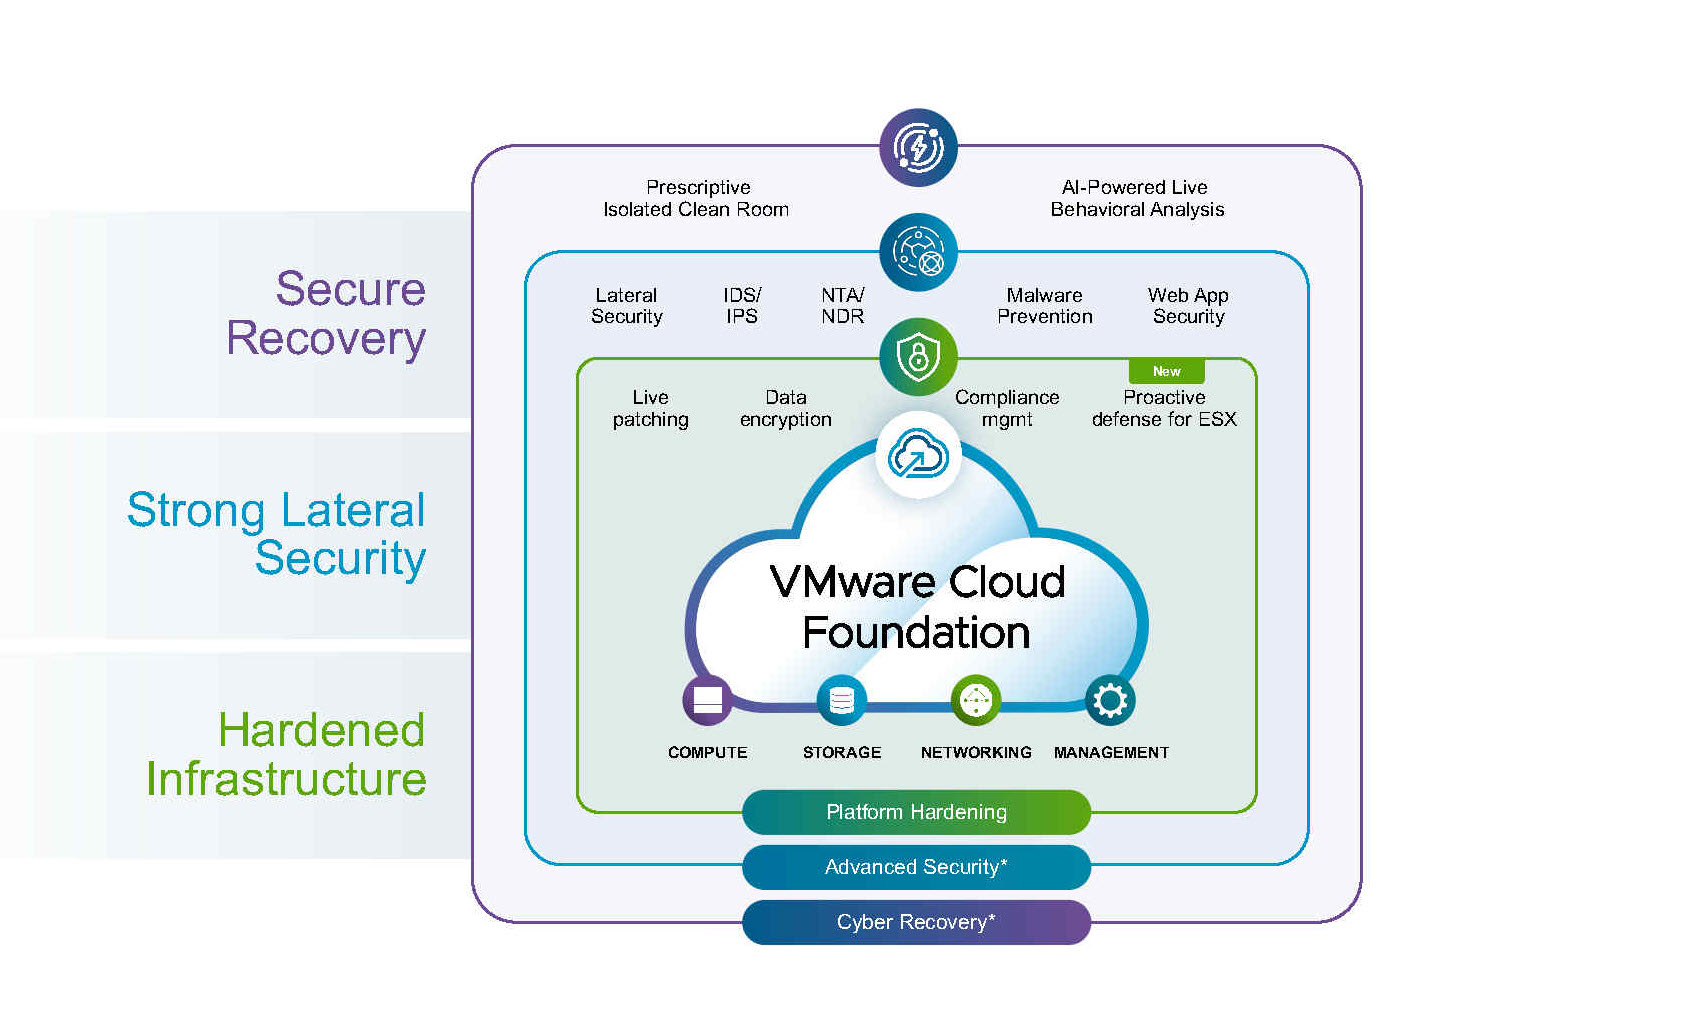
Citant la vitesse et le volume croissants des attaques basées sur l'intelligence artificielle, Broadcom Inc. a présenté aujourd'hui VMware HyperArmor, un logiciel qui protège l'hyperviseur sous-jacent à VMware Cloud Foundation et donne aux administrateurs plus de temps pour tester et déployer des correctifs de sécurité.
Annoncé lors du VMware Explore à Francfort, HyperArmor cible deux voies courantes vers l'infrastructure virtualisée : les informations d'identification racine volées et les vulnérabilités non corrigées. Il combine des correctifs virtuels au niveau de l'hôte, des contrôles sur les programmes et scripts exécutables et une authentification multifacteur pour l'accès à distance aux hôtes VMware ESX.
Les dirigeants de Broadcom ont déclaré que le produit répond aux attaques qui s'accélèrent plus rapidement que les entreprises ne peuvent mettre à jour leurs logiciels d'infrastructure.
« Vous n'avez pas assez de temps pour trier une seule alerte et vous ne pouvez pas appliquer de correctifs à la vitesse d'une machine », a déclaré Prashanth Shenoy, directeur du marketing et vice-président du marketing pour la plateforme, l'infrastructure et les solutions cloud chez Broadcom.
HyperArmor fonctionne directement au niveau de la couche ESX, qui s'exécute directement sur un serveur physique pour prendre en charge les machines virtuelles. La protection de l'hyperviseur est importante car elle sous-tend toutes les charges de travail qui dépendent de cet hôte.
La fonctionnalité de correctifs virtuels est conçue pour détecter et bloquer les actions malveillantes sans modifier le logiciel d'infrastructure sous-jacent. Broadcom a déclaré qu'il ne nécessite ni redémarrage de l'hôte ni mise à niveau logicielle pour atténuer les vulnérabilités, ce qui permet aux équipes d'infrastructure de planifier les tests et l'installation des correctifs officiels.
Eric Chen, un ingénieur distingué de Broadcom qui a participé à la création d'HyperArmor, a souligné que la protection donne aux administrateurs une marge de manœuvre plutôt que d'éliminer la nécessité de mettre à jour leurs systèmes.
« Nous voulons toujours que vous apportiez des correctifs ; c'est la bonne chose à faire, mais cela vous fait gagner du temps », a déclaré Chen. Il a ajouté que les clients sont confrontés à un flux constant de correctifs dans leurs environnements et souhaitent être aidés à réduire la pression nécessaire au déploiement immédiat de chaque mise à jour.
HyperArmor établit également une base d'activité autorisée sur les hôtes ESX, qui exécutent un ensemble fixe et relativement restreint de processus. Il inventorie les scripts existants et les exécute automatiquement, obligeant les administrateurs à approuver les nouveaux scripts. Les exécutables et scripts non autorisés sont bloqués par défaut.
Cette approche diffère des outils de sécurité protégeant les applications à usage général, a déclaré Chen. Étant donné que Broadcom sait quels processus doivent s'exécuter sur l'hyperviseur, il peut appliquer des restrictions directement au sein de l'hôte plutôt que de s'appuyer uniquement sur l'inspection du réseau.
Frais généraux minimes
Broadcom a déclaré que le produit surveille en permanence les processus et le comportement de l'hôte avec une surcharge de performances minimale. Il ne nécessite pas d'agents de sécurité dans les machines virtuelles invitées individuelles.
Le troisième composant intègre l'authentification multifacteur dans le processus de connexion ESX Secure Shell. Les utilisateurs doivent fournir des informations d'identification SSH standard, puis effectuer une vérification de mot de passe unique basée sur le temps et liée à une identité distincte. Broadcom a déclaré que cela empêche quelqu'un qui obtient un mot de passe root d'accéder à la ligne de commande sans le deuxième facteur.
HyperArmor complète VMware vDefend, qui assure la sécurité au niveau du réseau et de la charge de travail. Cela inclut la microsegmentation, l’inspection du trafic et l’application de correctifs virtuels au niveau du réseau. VMware Avi Load Balancer protège les applications Web et les interfaces de programmation d'applications.
« HyperArmor se trouve au niveau de la couche hôte ESX », a déclaré Shenoy. « VDefend agit au niveau du réseau et de la charge de travail, ainsi que du pare-feu d'application Web Avi. »
Cloud Foundation inclut déjà une gestion centralisée des identités, un chiffrement et des correctifs en direct qui appliquent les mises à jour critiques de l'hyperviseur sans mettre les charges de travail hors ligne ni mettre les hôtes en mode maintenance. HyperArmor ajoute des contrôles destinés à protéger l'hôte pendant que les administrateurs préparent les correctifs logiciels.
Chen a déclaré que le produit est né de conversations avec des clients qui tentaient de créer leurs propres protections d'hyperviseur et qui luttaient pour maintenir leurs efforts.
HyperArmor prend en charge ESX 8.x et versions ultérieures, étendant la protection aux clients préparant des mises à niveau vers des plates-formes VMware plus récentes. Les clients peuvent l'acheter directement auprès de Broadcom ou via ses partenaires et revendeurs, en utilisant les mêmes canaux de vente que ceux disponibles pour VMware Cloud Foundation. Le prix n'a pas été divulgué.
