La mise en œuvre du PQC devient plus gérable lorsque les organisations la traitent comme un programme de migration plutôt que comme un problème physique. Alors que la transition de la cryptographie post-quantique passe de la discussion à la mise en œuvre, les organisations peuvent tester ce qui est prêt tout en planifiant autour des dépendances non résolues.
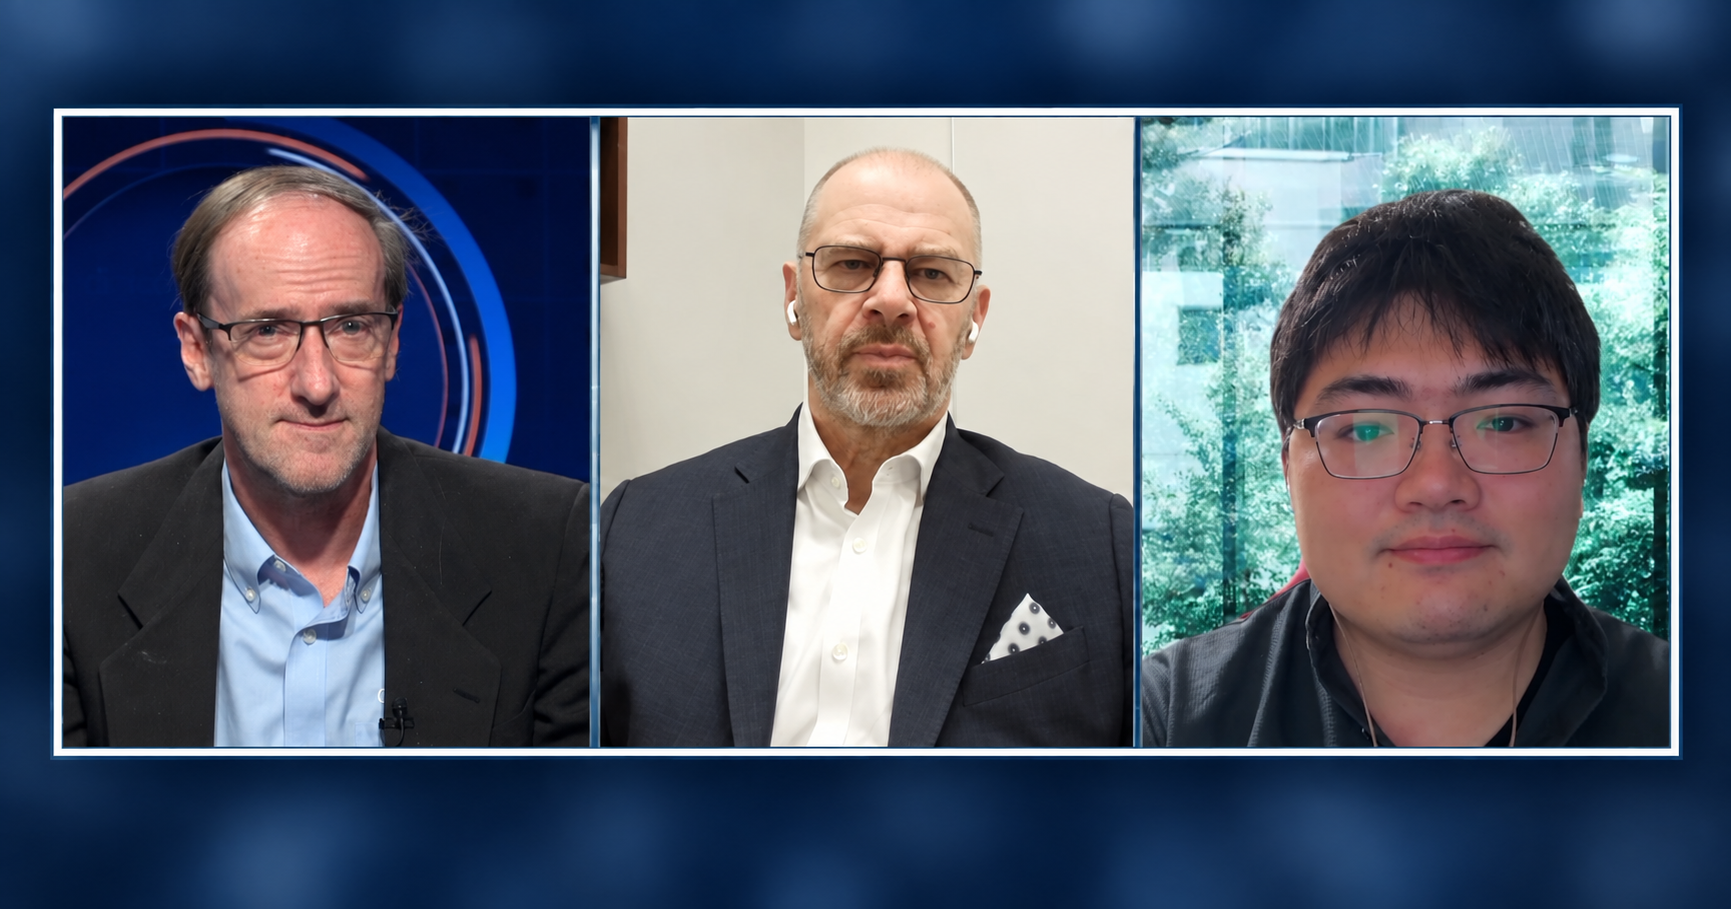
Même de simples changements techniques peuvent prendre des années une fois que les budgets, les produits et la gouvernance entrent en ligne de compte. Des tests pratiques et une planification par étapes peuvent réduire le problème et aider à démystifier le processus, selon Colin Soutar (photo, au centre), directeur général de Deloitte Touche Tohmatsu Ltd.
« J'enlèverais le mot « quantique » », a-t-il déclaré. « Je pense que l'idée fausse est qu'il faut être un expert (ou) avoir une formation en physique pour comprendre ce qui est nécessaire ici. Il existe une menace dans le futur… et les étapes pour l'atténuer sont généralement connues. Travailler à nouveau sur cette menace est relativement simple, bien que vaste et complexe. «
Soutar et Sadaaki Yamazaki (à droite), spécialistes principaux de la sécurité pour le département R&D de solutions numériques du Daiwa Institute of Research Ltd., se sont entretenus avec Tim Hollebeek (à gauche) de DigiCert Inc., vice-président des normes industrielles, lors de la Journée mondiale de préparation quantique de DigiCert, lors d'une diffusion exclusive sur theCUBE, le studio de diffusion en direct de SiliconANGLE Media. Ils ont discuté des moyens de réduire l’incertitude technique sans sous-estimer l’ampleur de la migration des entreprises. (* Divulgation ci-dessous.)
La mise en œuvre du PQC commence par ce qui est prêt
Daiwa a testé une approche hybride dans un environnement de développement pour le système de négociation en ligne de Daiwa Securities. Sa preuve de concept utilisait un équilibreur de charge post-quantique pour mesurer les performances de Transport Layer Security dans des conditions réalistes, a noté Yamazaki.
« Dans nos mesures, le temps moyen de prise de contact TLS a augmenté d'environ 1,2 millisecondes », a-t-il déclaré. « Dans notre environnement, qui fonctionne dans un centre de données à large bande passante, l'impact a été négligeable. Cependant, le PQC a augmenté à la fois la taille des messages et le nombre de paquets. Les organisations opérant sur des réseaux sans fil ou dans des environnements à bande passante limitée doivent soigneusement valider l'impact dans leurs propres environnements. »
La préparation technique varie également selon la fonction cryptographique. La norme fédérale de traitement de l'information 203, publiée par l'Institut national des normes et de la technologie, est l'un des éléments constitutifs de l'approche progressive décrite par Yamazaki.
« Nous comprenons l’intérêt de tout faire en même temps, mais l’établissement des clés et la signature numérique en sont à des stades de préparation différents », a-t-il déclaré. « Pour l'établissement des clés, ML-KEM a déjà été standardisé, et l'échange de clés hybrides tel que X25519MLKEM768 devient disponible dans les produits et les plates-formes. C'est également la partie de TLS qui peut répondre au risque « récolter maintenant, décrypter plus tard », il y a donc un avantage en matière de sécurité à l'adopter plus tôt. «
L’échelle de l’entreprise déplace le défi vers la gouvernance
À l’échelle de l’entreprise, la mise en œuvre du PQC devient également un défi de priorisation. Un inventaire complet reste l'objectif, mais commencer par là peut retarder les progrès lorsque les systèmes et la propriété sont largement distribués, selon Soutar.
« Il y a environ deux ans, nous avons en fait commencé à préconiser de ne pas procéder à une découverte complète en premier lieu », a-t-il déclaré. « En fin de compte, vous construirez dans ce sens, mais nous pensons qu'il est beaucoup plus important de s'attaquer à ce problème de manière itérative, de montrer également des résultats (et) de commencer à faire des découvertes autour de vos actifs ou systèmes les plus critiques. »
L'infrastructure à clé publique d'entreprise s'étend aux certificats, à l'authentification, à la signature de code, aux interfaces de programmation d'applications, aux réseaux privés virtuels et aux services cloud. Ces utilisations couvrent l'infrastructure et les applications gérées par différentes parties d'une organisation, selon Yamazaki.
« Le plus difficile n'est pas de remplacer un seul algorithme », a-t-il déclaré. « La partie difficile consiste à identifier où la cryptographie est utilisée, à comprendre les dépendances et à coordonner la migration au sein de l'organisation. De notre point de vue, la technologie n'est qu'une partie du défi. La gouvernance et l'inventaire cryptographique seront probablement les défis les plus importants. »
Inscrivez-vous gratuitement pour regarder l'interview vidéo complète, qui fait partie de la couverture par SiliconANGLE et theCUBE Research de la Journée mondiale de préparation quantique de DigiCert.
(* Divulgation : TheCUBE est un partenaire média payant pour la Journée mondiale de préparation quantique de DigiCert. Ni DigiCert, le sponsor de la couverture de l'événement theCUBE, ni les autres sponsors n'ont de contrôle éditorial sur le contenu de theCUBE ou SiliconANGLE.)
