
La sécurité de la chaîne d’approvisionnement prend une nouvelle importance à mesure que les entreprises intègrent l’IA dans leurs opérations principales. Ces déploiements introduisent des risques qui obligent les équipes de sécurité à examiner la manière dont les infrastructures, les données et les systèmes autonomes sont protégés.
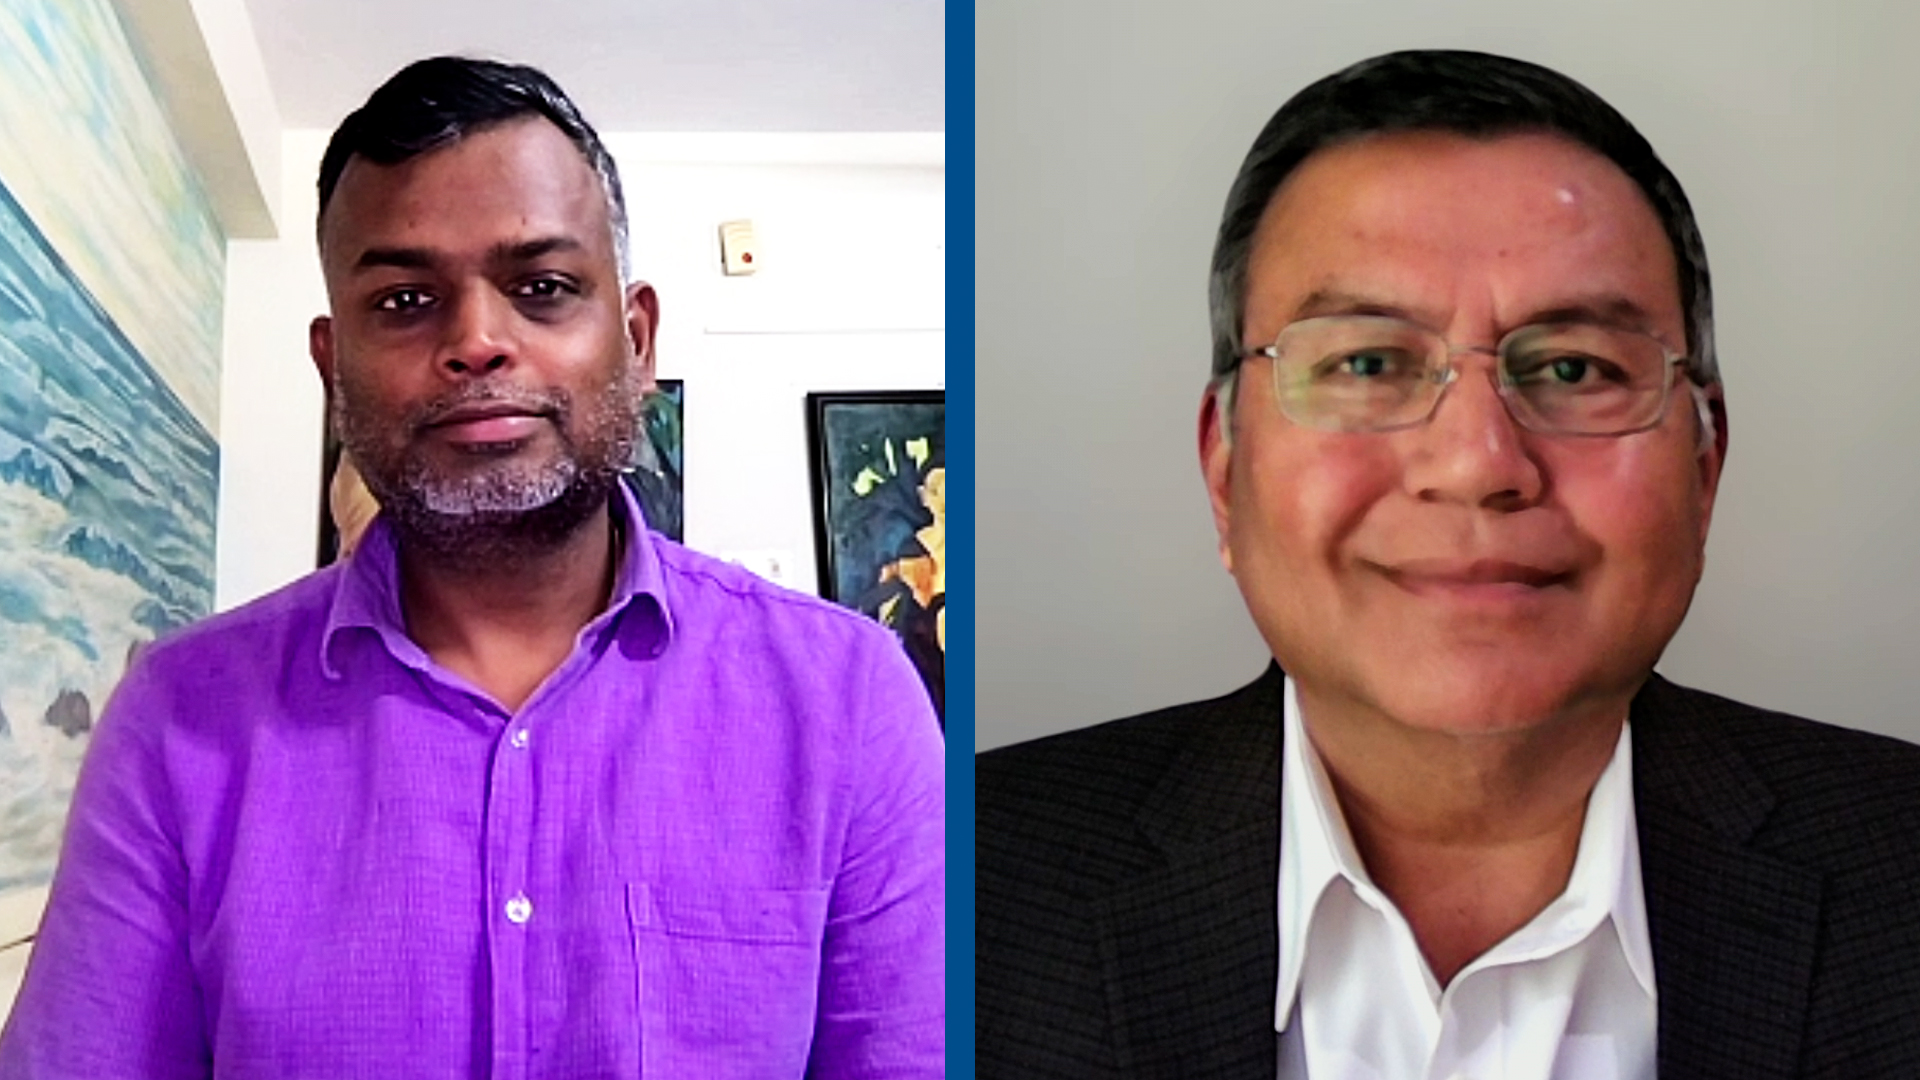
À mesure que les agents d’IA acquièrent la capacité d’agir de manière autonome, les dirigeants doivent repenser où se situe le risque et qui le contrôle. Dell Technologies Inc. a fait de la sécurité des usines d'IA un élément central de cette conversation, selon Kamlesh Shah (photo de droite), directeur de la gestion des produits, Dell AI Factory Solutions, chez Dell.
« Avec la vitesse et l'échelle auxquelles les systèmes d'IA se développent, l'entreprise doit être prête à pouvoir réellement agir à cette vitesse et à cette échelle », a-t-il déclaré. « Et cela ne se fait pas du jour au lendemain. »
Shah et Ash Lakshmanan (à gauche), directeur de la gestion des produits des services Dell chez Dell, se sont entretenus avec Dave Vellante de theCUBE Research pour le sommet sur la cybersécurité et la résilience de l'IA, lors d'une diffusion exclusive sur theCUBE, le studio de diffusion en direct de SiliconANGLE Media. Ils ont discuté de la manière dont les entreprises peuvent sécuriser l’IA agentique et des raisons pour lesquelles les outils existants ne parviennent pas à identifier les identités des agents. (* Divulgation ci-dessous.)
La sécurité de la chaîne d’approvisionnement ancre une défense IA à plusieurs niveaux
La plupart des contrôles recommandés par Dell sont familiers aux équipes de sécurité. L'approche de Dell commence par la sécurité de la chaîne d'approvisionnement, en vérifiant les fournisseurs avant même qu'un produit ne soit envisagé et en étendant la protection tout au long du cycle de vie d'un déploiement, selon Shah. Dell a proposé ces fonctionnalités via Dell AI Factory tout en les exécutant également dans ses propres opérations informatiques internes, a-t-il noté.
« L'expérience de Dell dans l'infrastructure d'IA en tant que fournisseur et utilisateur d'IA à très grande échelle a créé un modèle que les clients peuvent examiner et reproduire », a-t-il déclaré. « L’objectif est de transformer ces leçons de déploiement en modèles reproductibles… plutôt que de réinventer le contrôle. »
Les agents changent le modèle de menace car ils font plus que répondre aux questions. Étant donné un objectif, un agent peut effectuer plusieurs étapes, trouver et utiliser des outils, appeler des systèmes d'enregistrement et communiquer avec d'autres agents, ce qui rend son comportement moins prévisible, a expliqué Shah. Cela place les limites au centre : contrôles d’application des politiques, sandboxing d’exécution et télémétrie qui enregistre qui a autorisé quoi.
« L'agent lui-même doit avoir la capacité et l'identité liées à une charge de travail particulière, et non une autorisation générale lui permettant de travailler sur toutes les applications », a-t-il déclaré. « La couche sur laquelle l'agent doit opérer est constituée en réalité d'autorisations déléguées et d'une portée étroite. Basées sur le temps. »
Une fois que les clients ont choisi une architecture, les services Dell les aident à transformer un cas d'utilisation prometteur en un environnement sur lequel ils peuvent fonctionner, gouverner et itérer, selon Lakshmanan. Ce travail couvre la sécurité sur une pile à quatre couches couvrant le matériel, l'exécution, les données et les applications. Ce que les clients sous-estiment le plus souvent est l’observabilité à travers les quatre niveaux, a-t-il noté.
« Vos anciens outils ne peuvent tout simplement pas examiner les charges de travail de l'IA. Vos anciens outils, qui pouvaient examiner les identités humaines et éventuellement les identités des machines, ne peuvent pas examiner les identités des agents », a-t-il déclaré.
Certains clients qui ont exécuté les services de tests d'intrusion de Dell sur les chatbots qu'ils prévoyaient de lancer ont appris que ces robots n'étaient pas prêts et auraient pu être exploités par un pirate informatique, a noté Lakshmanan. Dell travaille également avec Nvidia Corp. pour amener l'IA agentique du bureau au centre de données.
« Nous avons besoin de nouveaux outils, plateformes et compétences pour résoudre ce problème », a-t-il déclaré. « Mais les éléments fondamentaux de la sécurité n'ont pas disparu, c'est-à-dire l'approche de sécurité à plusieurs niveaux dont nous avons parlé. Vous devez toujours réduire votre surface d'attaque. Vous avez toujours besoin d'une observabilité continue 24h/24 et 7j/7, et vous devez être préparé comme si une violation pouvait se produire. »
Voici l'interview vidéo complète, faisant partie de la couverture par SiliconANGLE et theCUBE du Sommet sur la cybersécurité et la résilience de l'IA :
(* Divulgation : Dell Technologies Inc. a sponsorisé ce segment de theCUBE. Ni Dell ni les autres sponsors n'ont de contrôle éditorial sur le contenu de theCUBE ou SiliconANGLE.)
