
La restauration des données après une cyberattaque ne suffit pas si les systèmes d'identité qui contrôlent l'accès sont compromis. Dell Technologies Inc. étend ses outils de cyber-récupération pour couvrir ces systèmes, associant la résilience des identités à la protection des données.
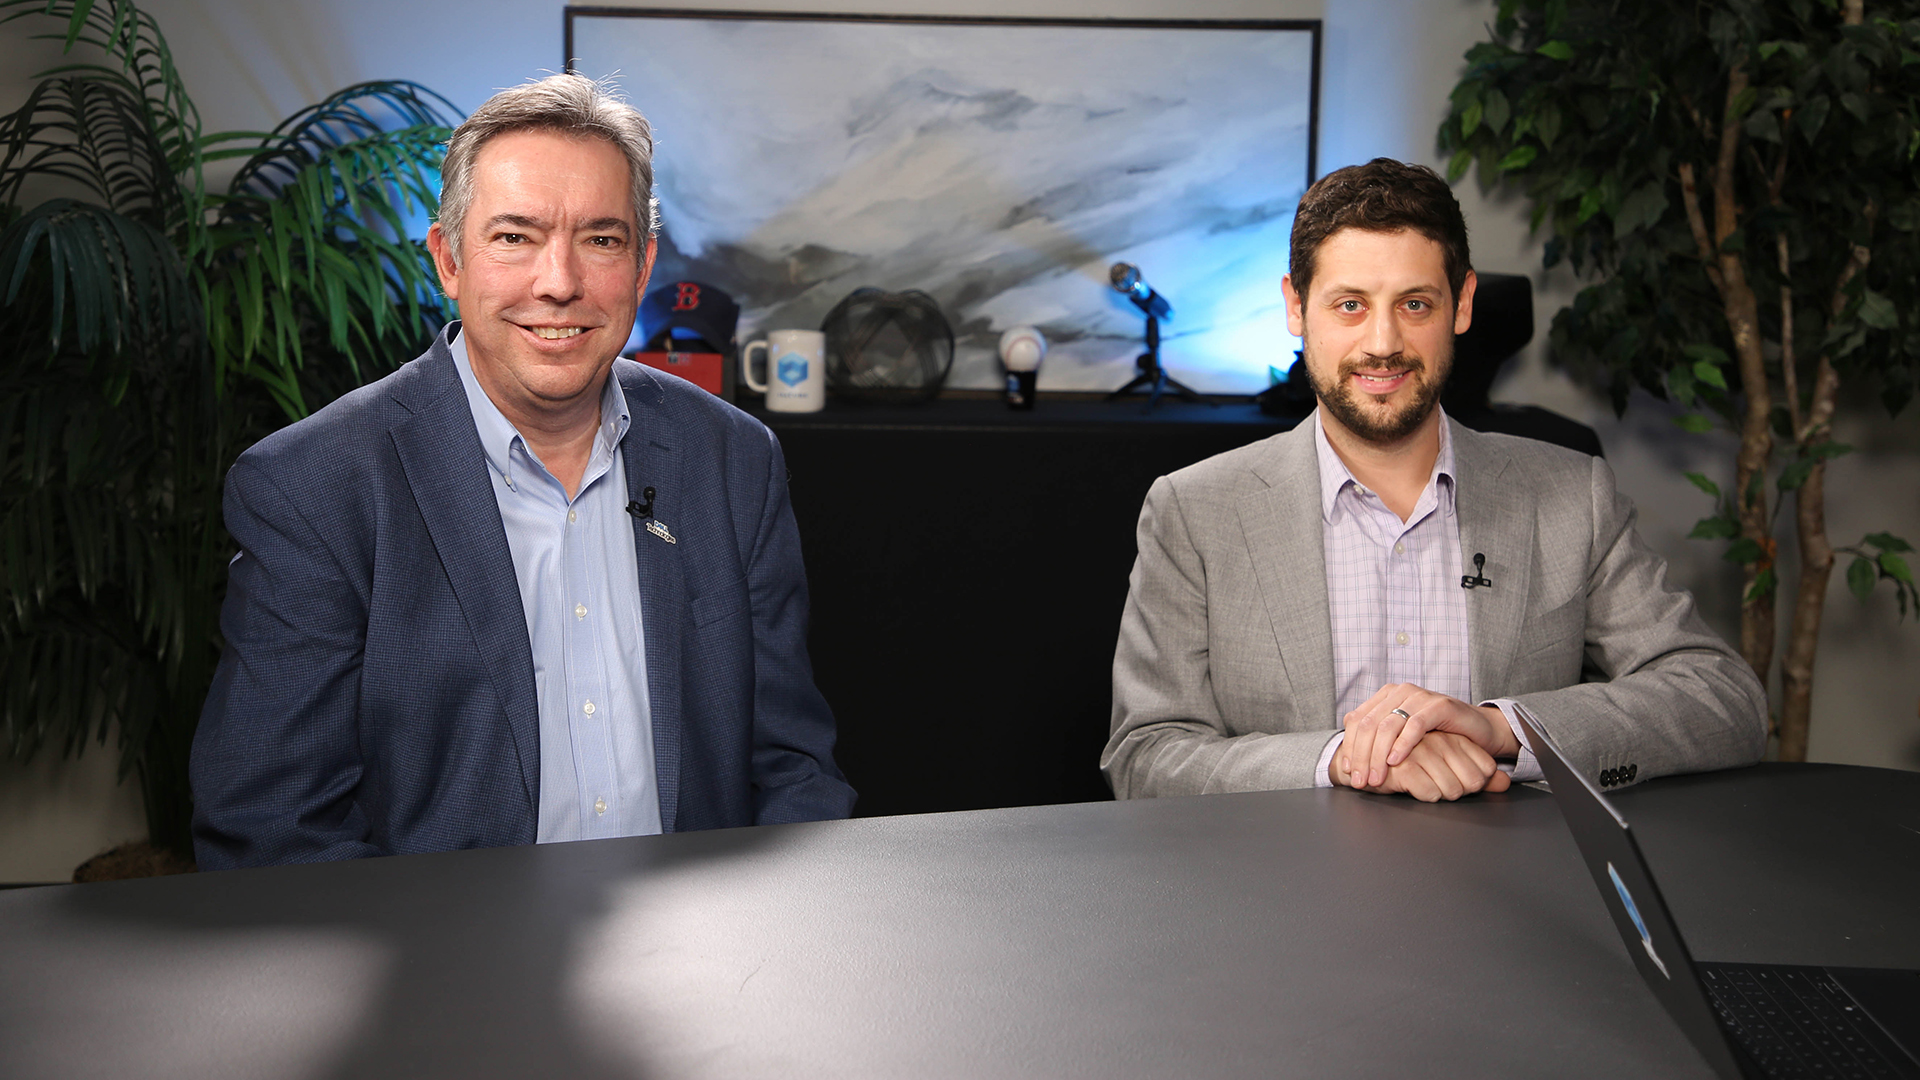
Cet écart se creuse à mesure que l’IA relie les données, l’identité, l’infrastructure et les applications dans des systèmes interdépendants, faisant de la protection des données une couche essentielle de l’IA d’entreprise. La sauvegarde et la restauration ne permettent plus à elles seules de relancer l'entreprise, selon Rob Emsley (photo, à gauche), directeur du marketing des produits de cyber-résilience chez Dell.
« Sans une bonne identité et sans confiance en l’identité, votre capacité à relancer l’entreprise est presque impossible », a-t-il déclaré. « Sans le cadre d'identité, la plateforme d'identité sur laquelle vous comptez, vous pouvez disposer des données, mais vous ne pouvez pas y accéder. »
Emsley et Adam Miller (à droite), responsables mondiaux du marketing des services de sécurité et de résilience chez Dell, se sont entretenus avec Dave Vellante de theCUBE pour le sommet sur la cybersécurité et la résilience de l'IA, lors d'une diffusion exclusive sur theCUBE, le studio de diffusion en direct de SiliconANGLE Media. Ils ont expliqué comment Dell étend la cyber-récupération aux plates-formes d'identité et à l'infrastructure d'IA. (* Divulgation ci-dessous.)
La résilience identitaire entre dans le manuel de relance
Dell s'appuie sur son portefeuille de protection des données et de cyber-récupération PowerProtect pour répondre à une dépendance critique dans le processus de récupération, selon Emsley.
« Nous introduisons la résilience des identités dans le portefeuille PowerProtect pour les principales plateformes d'identité sur lesquelles les clients comptent : Active Directory, Entra ID et Okta », a déclaré Emsley. Il a ajouté que l’objectif est de savoir « quand vient le temps de récupérer, vous avez confiance dans les identités sur lesquelles vous comptez avant de commencer à restaurer les applications et les données. »
Dell ajoute également des capacités de détection et de réponse aux menaces d'identité à son service géré de détection et de réponse, dans le but de détecter les utilisations abusives d'informations d'identification légitimes au fur et à mesure et de les arrêter automatiquement. Miller a évoqué le « voyageur impossible », un utilisateur qui semble se connecter à partir de deux endroits éloignés plus rapidement que quiconque ne pourrait se déplacer entre eux.
« Si quelqu'un se connecte avec des informations d'identification légitimes, mais à partir d'une adresse IP qu'il n'a jamais utilisée auparavant, nous n'avons pas seulement besoin de le voir ; nous devons être capables d'automatiser la réponse si rapidement pour soit supprimer cette personne du réseau, soit produire un résultat qui stoppe cette attaque dans son élan », a-t-il déclaré. « Cela devient encore plus important lorsque nous commençons à parler d'identité agentique et de ce que nous devrons faire pour gouverner ces identités de la même manière que nous le ferions pour n'importe quel être humain. »
La même réflexion s’applique désormais à l’infrastructure de l’IA. Dell intègre PowerProtect en option dans Dell AI Factory et étend l'orchestration des instantanés de PowerProtect au stockage PowerScale, avec réplication vers ObjectScale. Ces mesures s'appuient sur PowerProtect One et Dell Cyber Detect, que Dell a introduit en mai pour simplifier la cyber-résilience dans l'ensemble du centre de données. L'entreprise tire également les leçons d'environ 6 500 clients d'AI Factory, selon Miller.
« Une partie de ces connaissances inclut des choses que nous apprenons d'elles et qui font le succès de certaines organisations tandis que les projets d'autres sont au point mort », a-t-il déclaré. « L'une des principales choses que nous avons réalisé est que la sécurité et la résilience doivent être intégrées dès le début, une décision architecturale fondamentale, afin que nous ne répétions pas les pièges de la transition vers le cloud et que nous essayions de l'implémenter plus tard.
Les tests sont le point où de nombreux plans de résilience échouent. Les équipes de services de Dell effectuent des exercices théoriques et des simulations de bout en bout d'une intrusion de ransomware, de sa détection et de la récupération qui s'ensuit. Un client qui a restructuré son approche pour améliorer la vitesse de récupération a vu l'efficacité de la sauvegarde à la récupération être multipliée par 17, selon Miller. Emsley a souligné l'importance de savoir que les opérations critiques peuvent être rétablies.
« Tout ce que vous faites, vous devez le tester », a déclaré Emsley. « Le concept de reprise assurée n’a jamais été aussi important qu’aujourd’hui. »
Voici l'interview vidéo complète, faisant partie de la couverture par SiliconANGLE et theCUBE du Sommet sur la cybersécurité et la résilience de l'IA :
(* Divulgation : Dell Technologies Inc. a sponsorisé ce segment de theCUBE. Ni Dell ni les autres sponsors n'ont de contrôle éditorial sur le contenu de theCUBE ou SiliconANGLE.)
