
La cryptographie post-quantique devient de plus en plus urgente à mesure que les attaquants collectent des données chiffrées qu'ils espèrent décrypter plus tard avec des ordinateurs quantiques.
Les données volées ne sont qu’une partie du problème. Un futur ordinateur quantique pourrait également forger les signatures indiquant à un ordinateur portable ou à un serveur que son micrologiciel est authentique, selon Rick Martinez (photo de droite), collègue et vice-président des solutions client chez Dell Technologies Inc. Le code écrit par un attaquant passerait alors les mêmes contrôles que le code du fabricant.
« Nous pensons à cela en termes de confiance maintenant, que nous forgerons plus tard », a déclaré Martinez. « Au lieu d'attaquer la confidentialité du cryptage des données, ces ordinateurs quantiques seront en fait capables d'attaquer l'intégrité du système réel qui gère tout de bas en haut. »
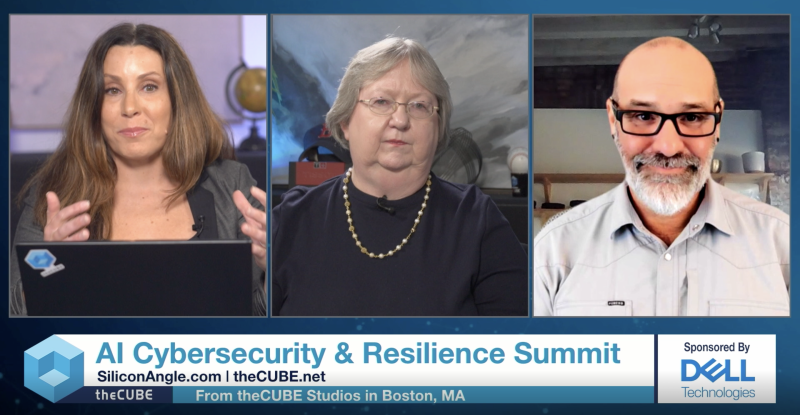
Martinez et Judy Furlong (au centre), ingénieur distingué senior chez Dell, se sont entretenus avec Krista Case (à gauche) de theCUBE lors du Sommet sur la cybersécurité et la résilience de l'IA, lors d'une diffusion exclusive sur theCUBE, le studio de diffusion en direct de SiliconANGLE Media. Ils ont discuté de la manière dont les entreprises peuvent protéger les micrologiciels et le stockage lors de leur transition vers la cryptographie post-quantique. (* Divulgation ci-dessous.)
La cryptographie post-quantique commence dès la première ligne de code
Dell a déjà apporté des modifications côté PC. Les systèmes Dell Pro utilisent désormais un algorithme post-quantique dans le contrôleur intégré, qui est la première partie du système à récupérer le code au démarrage. La société a également opté pour un hachage résistant aux quantiques pour ses vérifications du BIOS hors hôte, a expliqué Martinez.
« Nous voulons nous assurer que l'algorithme de vérification intégré au système lorsque vous l'achetez comprend déjà le PQC – utilise déjà des algorithmes plus résilients afin que nous puissions éviter cette opportunité de falsification pour les futurs adversaires qui pourraient avoir des ordinateurs quantiques », a-t-il déclaré.
Le stockage est plus difficile à sécuriser car la cryptographie apparaît à chaque couche. Il fonctionne via le matériel et les logiciels et dans les outils de détection d'identité et d'intrusion auxquels chaque baie se connecte, selon Furlong.
« Nous ne pouvons pas dire que nous avons terminé tant que chaque élément de la cryptographie quantique vulnérable n'a pas été migré vers quelque chose de résistant aux quantiques », a-t-elle déclaré. « Cela va se produire sur plusieurs versions et est en fait fortement impliqué dans notre chaîne d'approvisionnement et les fournisseurs, car nous dépendons évidemment du moment où ils vont avoir leurs composants particuliers disponibles et migrés vers les algorithmes post-quantiques. »
Voici l'interview vidéo complète, faisant partie de la couverture par SiliconANGLE et theCUBE du Sommet sur la cybersécurité et la résilience de l'IA :
(ajouter un lien YouTube une fois disponible)
(* Divulgation : TheCUBE est un partenaire média payant pour l'événement AI Cybersecurity & Resilience Summit 2026. Ni Dell, le sponsor de la couverture de l'événement theCUBE, ni les autres sponsors n'ont de contrôle éditorial sur le contenu de theCUBE ou SiliconANGLE.)
