
À mesure que les agents IA se répandent dans les flux de travail de l’entreprise, la gestion des autorisations devient l’un des leviers les plus pratiques pour assurer leur sécurité. Les agents agissent avec l’accès que les gens leur accordent, de sorte que le vieux problème des privilèges tentaculaires se joue désormais à la vitesse de la machine.
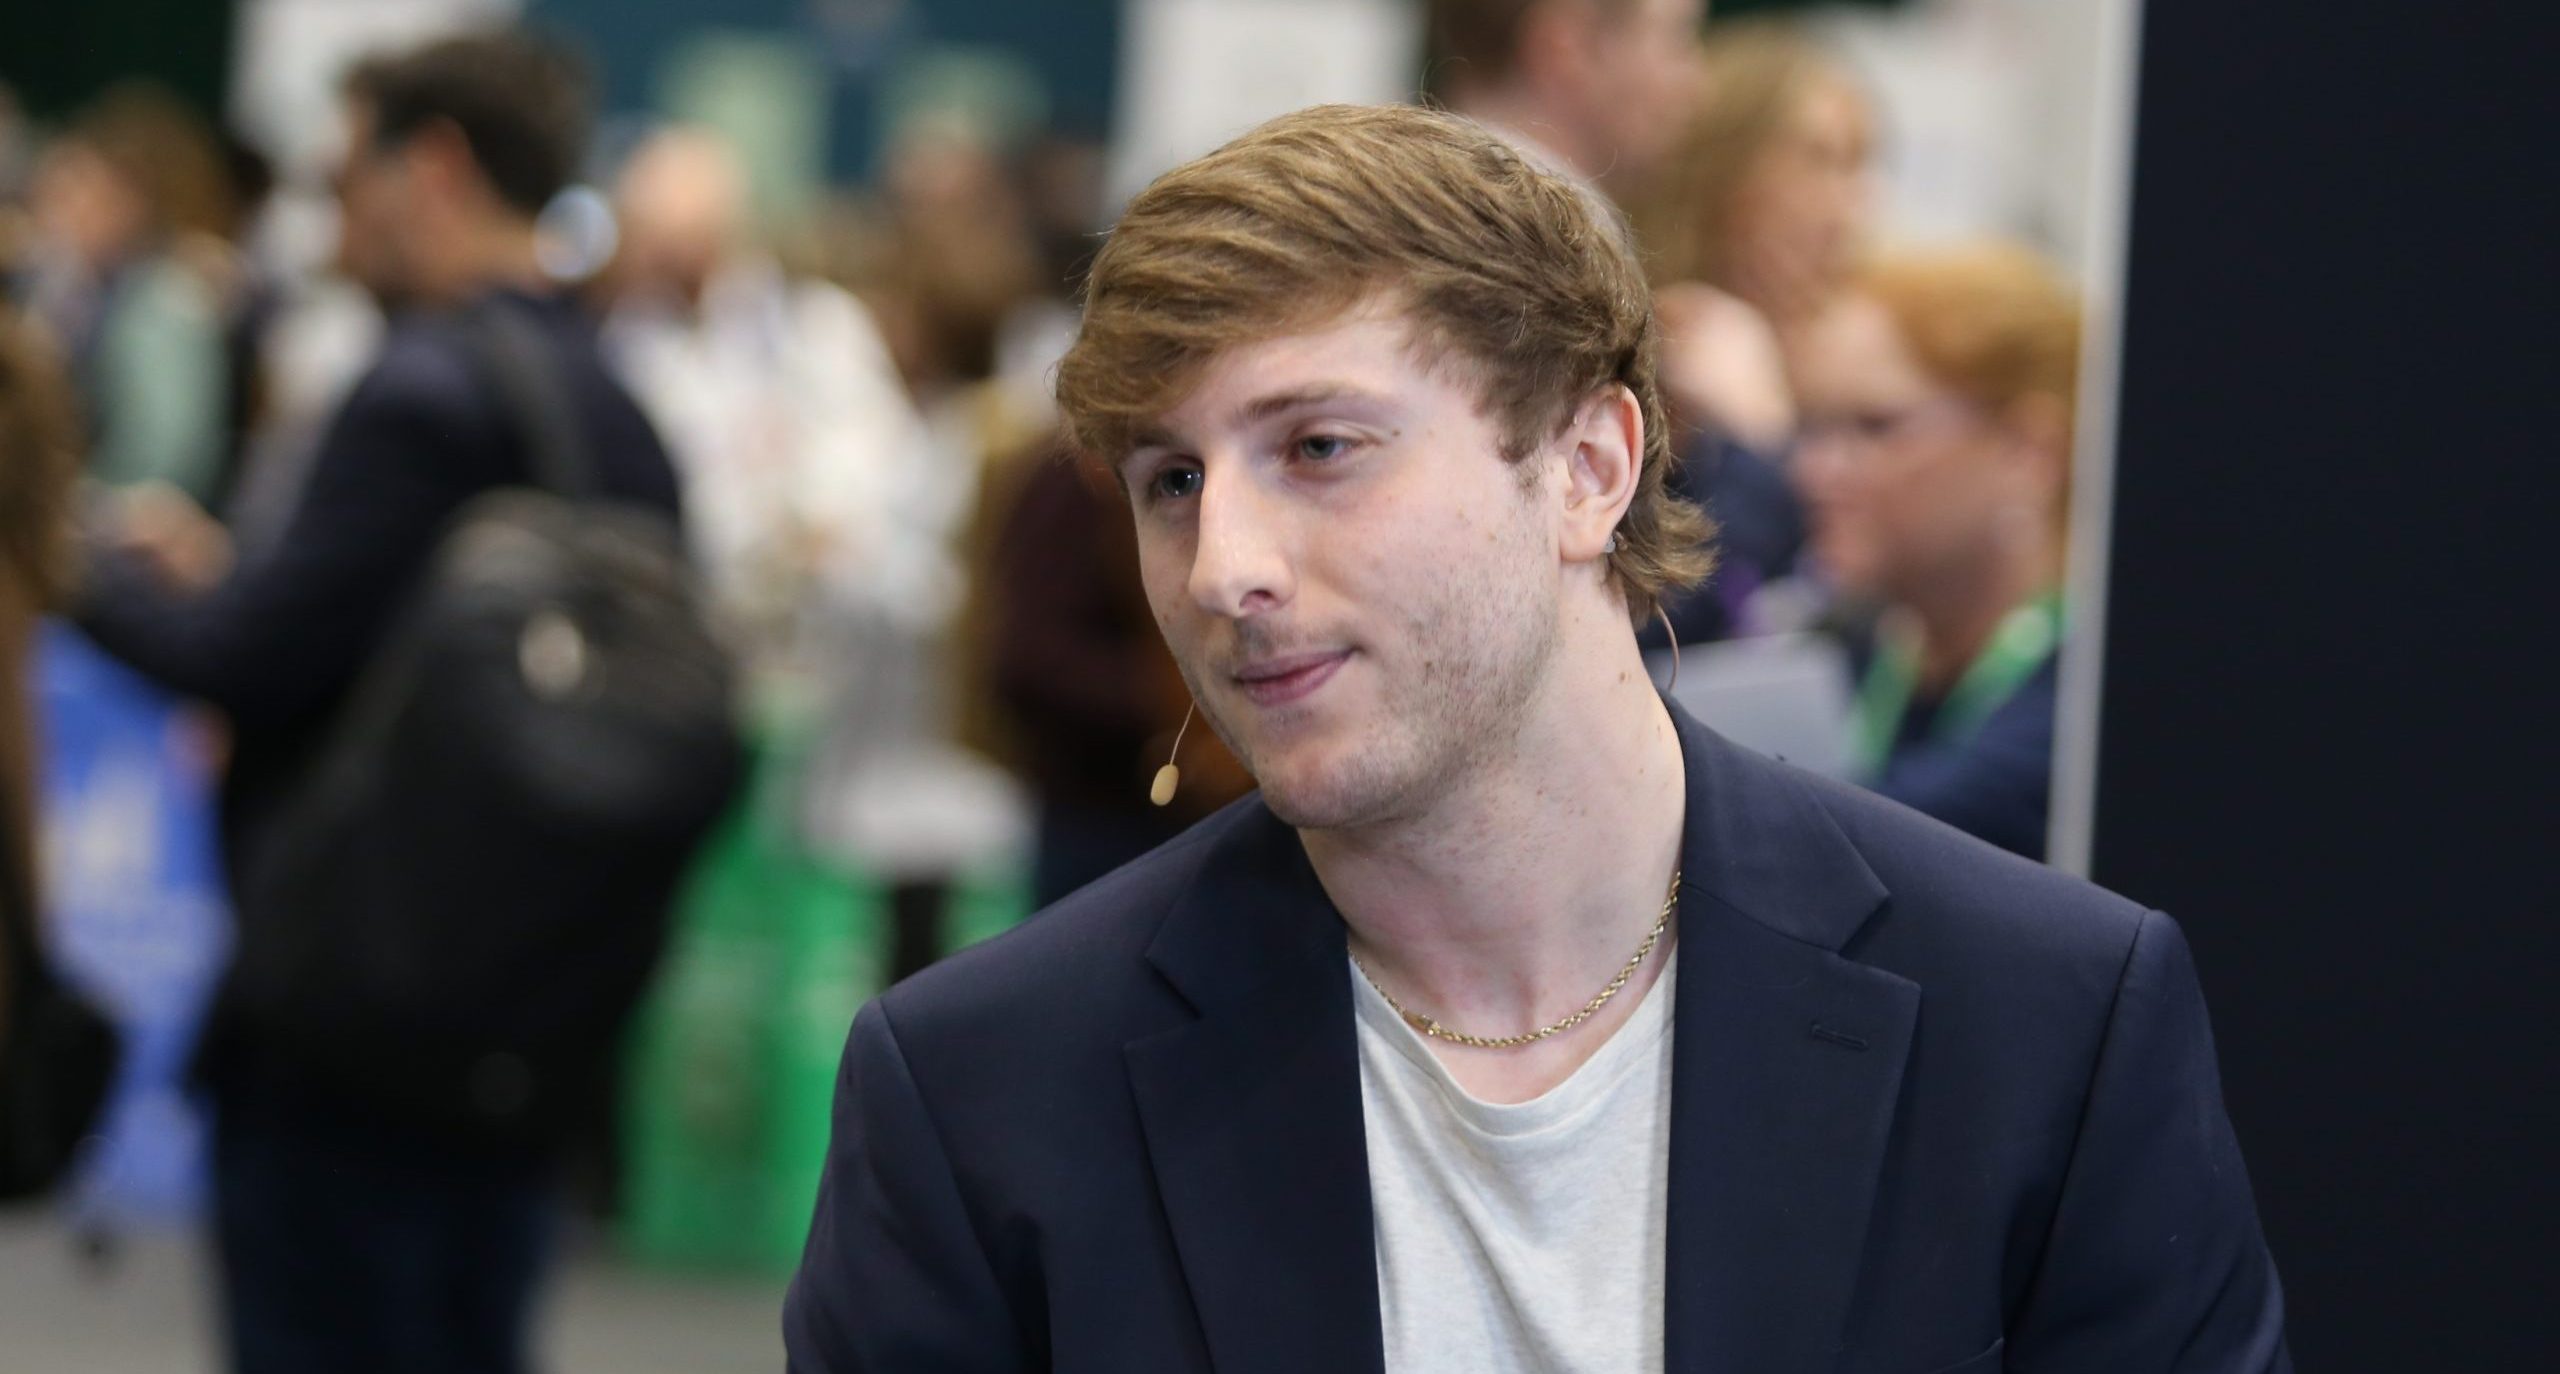
La gouvernance est souvent présentée comme un frein à cet élan, d’autant plus que les plateformes de travail intègrent les agents dans les outils du quotidien. L'opinion de monday.com Ltd., qui a été relancée en tant que plate-forme de travail d'IA avec des agents natifs, est que des garde-fous bien conçus permettent aux équipes d'avancer plus rapidement, selon Ryan Nigro (photo), responsable de l'équipe de confiance et d'habilitation en matière de sécurité chez monday.com.
« Les freins d'une voiture ne sont pas destinés à ralentir constamment », a déclaré Nigro. « C'est pour que vous puissiez avoir confiance et aller plus vite. »
Nigro s'est entretenu avec Rebecca Knight de theCUBE lors de l'événement Elevate de monday.com, lors d'une diffusion exclusive sur theCUBE, le studio de diffusion en direct de SiliconANGLE Media. Ils ont expliqué à quel point la gestion des autorisations est essentielle à la sécurité des agents IA. (* Divulgation ci-dessous.)
La gestion des autorisations au cœur de la gouvernance de l’IA
L'approche de Nigro repose sur le moindre privilège, un concept que les équipes de cybersécurité ont d'abord appliqué aux utilisateurs humains. L’IA fait en grande partie ce que font déjà les employés, donc les autorisations détraquées pour les personnes deviennent également un problème pour les agents, a-t-il expliqué. La solution consiste à déployer l’IA pièce par pièce, en accordant à chaque outil l’accès minimum dont il a besoin et en l’étendant au fur et à mesure que les résultats s’avèrent.
« Vous ne voulez pas activer toutes les fonctionnalités et donner à tout le monde l'accès à la fois. Ce sont simplement de mauvaises autorisations », a déclaré Nigro.
Les mouvements de personnel quotidiens créent certaines des plus grandes lacunes. Un employé qui passe de la finance au juridique peut finir par détenir l'accès des deux départements aux entreprises sans gestion stricte des autorisations, a noté Nigro. Il a cité une étude d'IBM Corp. estimant que 80 à 90 % des violations proviennent d'une erreur humaine liée à une autorisation excessive.
« Il s'agit simplement de s'assurer que vos utilisateurs reçoivent juste assez pour remplir leur rôle, mais pas trop pour causer du tort », a déclaré Nigro. « Il n'y a aucune raison pour qu'un commercial ait la possibilité de modifier votre environnement de production. »
Voici l'interview vidéo complète, faisant partie de la couverture par SiliconANGLE et theCUBE de l'événement Elevate de monday.com :
(* Divulgation : monday.com a sponsorisé ce segment de theCUBE. Ni monday.com ni les autres sponsors n'ont de contrôle éditorial sur le contenu de theCUBE ou SiliconANGLE.)
