Nous croyons la souveraineté devient une exigence architecturale pour les entreprises opérant à l’échelle mondiale, en particulier dans les secteurs hautement réglementés. La question commerciale pour les acheteurs est de savoir quel degré de contrôle une organisation a besoin sur les systèmes qui produisent son intelligence, et que se passe-t-il lorsque ce contrôle est cédé à d'autres.
Les entreprises américaines fournissent la majeure partie des technologies cloud et d’intelligence artificielle de pointe dont dépendent les entreprises. Les acheteurs doivent comprendre les risques juridictionnels, opérationnels et commerciaux qui en résultent, et mettre en place des contrôles compensatoires pour les atténuer. Cette réalité s'applique aux entreprises américaines opérant à l'étranger et même à celles aux États-Unis, en particulier pour les entreprises réglementées.
Bienvenue dans Breaking Analysis #334 : IA souveraine : où le contrôle devient une exigence architecturale.
Accédez au diaporama complet
Dans cet épisode, nous examinons les questions liées à l'endroit où se trouvent les données, qui détient les clés, quel modèle touche les données, qui exploite le système et qui est exposé à la facture. Notre principe est que la souveraineté nécessite des décisions délibérées en matière de risque, des contrôles compensatoires et la preuve que ces contrôles fonctionnent. L'architecture appropriée implique des compromis et dépendra de la charge de travail et des conséquences d'une perte de contrôle.
Aujourd’hui, nous nous appuyons sur trois sources de contribution, comme indiqué ci-dessous :
D'abord, Le guide d'achat d'Amit Govrin, qui évalue les contrôles documentés sur les offres hyperscaler et les territoires d'acheteurs. Deuxièmement, une étude que nous avons commandée à nos partenaires de Qualitate et qui rassemble les expériences de onze décideurs technologiques de haut niveau dans des organisations réglementées et à infrastructures critiques. Troisièmement, celui de John Furrier conversation avec Amit au SC26ce qui explique le raisonnement derrière notre cadre.
Le guide de l'acheteur mesure de manière indépendante les réclamations documentées des fournisseurs. Les entretiens approfondis montrent ce qui intéresse les acheteurs et ce qu'ils ont testé. L'entretien theCUBE permet de relier ces résultats à l'architecture et aux risques commerciaux. L'échantillon de l'enquête est petit mais approfondi, nous l'utilisons donc pour comprendre les décisions et révéler les lacunes.
Pourquoi un cadre d’IA souverain est nécessaire
Commençons par entendre Amit expliquer pourquoi il a développé un cadre pratique et uniforme pour mesurer le contrôle organisationnel sur l'IA, les données et les risques locaux :
Des entretiens approfondis révèlent des lacunes dans la posture de souveraineté et les avantages en place
Le premier ensemble de points à retenir de notre enquête montre un écart entre les priorités des acheteurs et la réalité opérationnelle. Les risques juridiques figuraient en bonne place dans les décisions d’achat au sein de l’échantillon. Encore sept répondants sur onze ne signalent aucun test de systèmes déconnectés, aucun scénario de révocation de clé ou de sortie. Ainsi, les preuves concrètes d’un contrôle opérationnel pratique sont quelque peu fragiles étant donné les fortes inquiétudes quant à la perte de ce contrôle même.
Comme indiqué ci-dessous, les acheteurs ont également tendance à ajouter des contrôles aux plateformes qu’ils utilisent déjà. Seules quatre sur onze ont déployé ou piloté une offre souveraine ou dédiée distincte. Le coût et la charge liée à l’ajout d’un autre environnement étaient la principale raison expliquant un tel comportement.
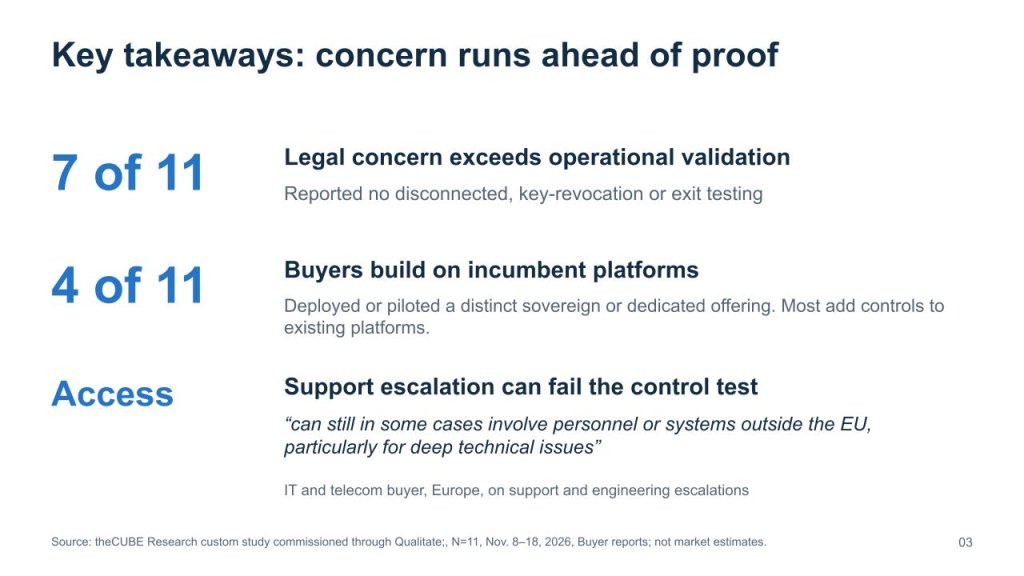
Comme le montre la citation ci-dessus, un acheteur européen des technologies de l’information et des télécommunications affirme que le soutien s’est fortement accru «peut encore dans certains cas impliquer du personnel ou des systèmes en dehors de l’UE, notamment pour des problèmes techniques profonds. » Quel est le message là-bas ? Notre point de vue est que le protocole de support doit devenir un élément fondamental de la révision de l'architecture ; et cela doit tenir compte de l'accès d'urgence et privilégié. Le point clé, comme le souligne souvent Amit, est la souveraineté n'est pas un test de pureté. Les organisations peuvent certainement vivre avec une telle exposition en cas d’urgence. Notre message est simplement d'être conscient de la condition, d'évaluer le risque et, si nécessaire, de mettre en place des contrôles compensatoires ou de vivre avec l'exposition.
Le risque détermine le comportement en matière de dépenses, mais les réglementations manquent de clarté
Il est encore tôt et certains clients attendent des mandats souverains plus clairs ou des directives d'application de la part des gouvernements locaux avant d'étendre le déploiement et de tester la souveraineté. En d'autres termes, ils s'appuient sur lois et pratiques existantes en matière de confidentialité et de cybersécurité. Nous tenons toutefois à vous avertir que ce type d'incertitude ne fait que renforcer les arguments en faveur de la préparation des tests d'acceptation le plus tôt possible.
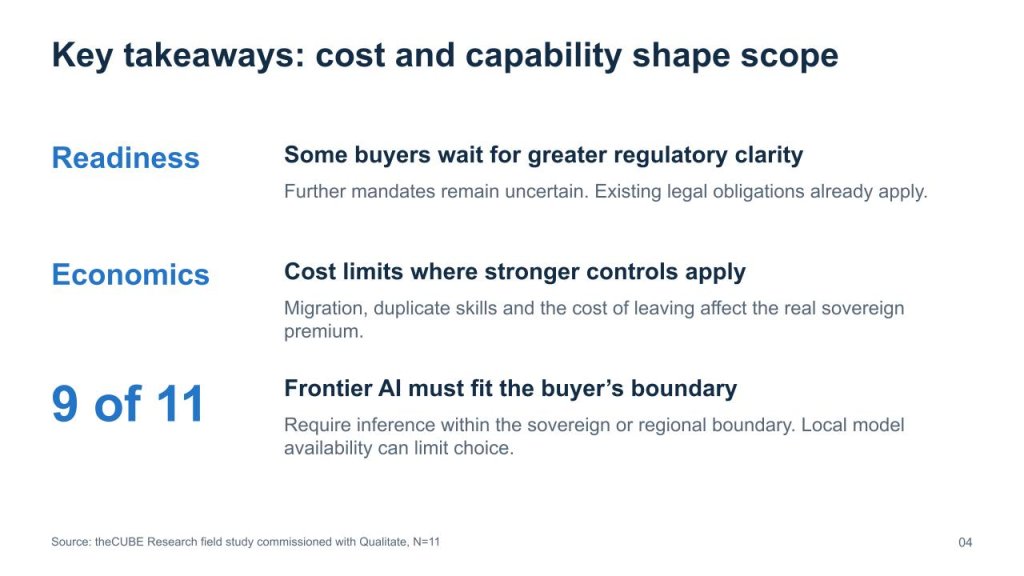
Les coûts influencent fortement la portée des investissements de souveraineté. Les acheteurs justifient des contrôles plus stricts pour les charges de travail sensibles tout en acceptant différents niveaux d’exposition pour les activités à moindre risque. Les efforts de migration, le recyclage et le coût de la sortie affectent tous cette décision. À tout le moins, cela signifie que les clients devraient évaluer leur exposition souveraine, de la même manière qu’ils le feraient pour la cybersécurité.
L’inférence de l’IA introduit un autre piège. Neuf répondants sur 11 nécessitent une inférence à l’intérieur des frontières souveraines ou régionales. Les acheteurs signalent que la disponibilité des modèles peut être lente dans ces environnements. En tant que tel, le choix architectural doit faire un compromis potentiel entre le risque de juridiction locale et la capacité du modèle pour une charge de travail spécifique. La question que se posent les acheteurs : vaut-il la peine de sortir des sentiers battus pour obtenir un résultat commercial ? La réponse dépend du degré de risque et de l’ampleur de la valeur commerciale. Parfois, cela vaut la peine de payer l'amende de stationnement.
Vue de haut niveau des scores souverains du cloud
Nous n'allons pas approfondir le guide de l'acheteur – nous l'avons fait la semaine dernière et nous vous encourageons à le faire. lire le rapport complet.
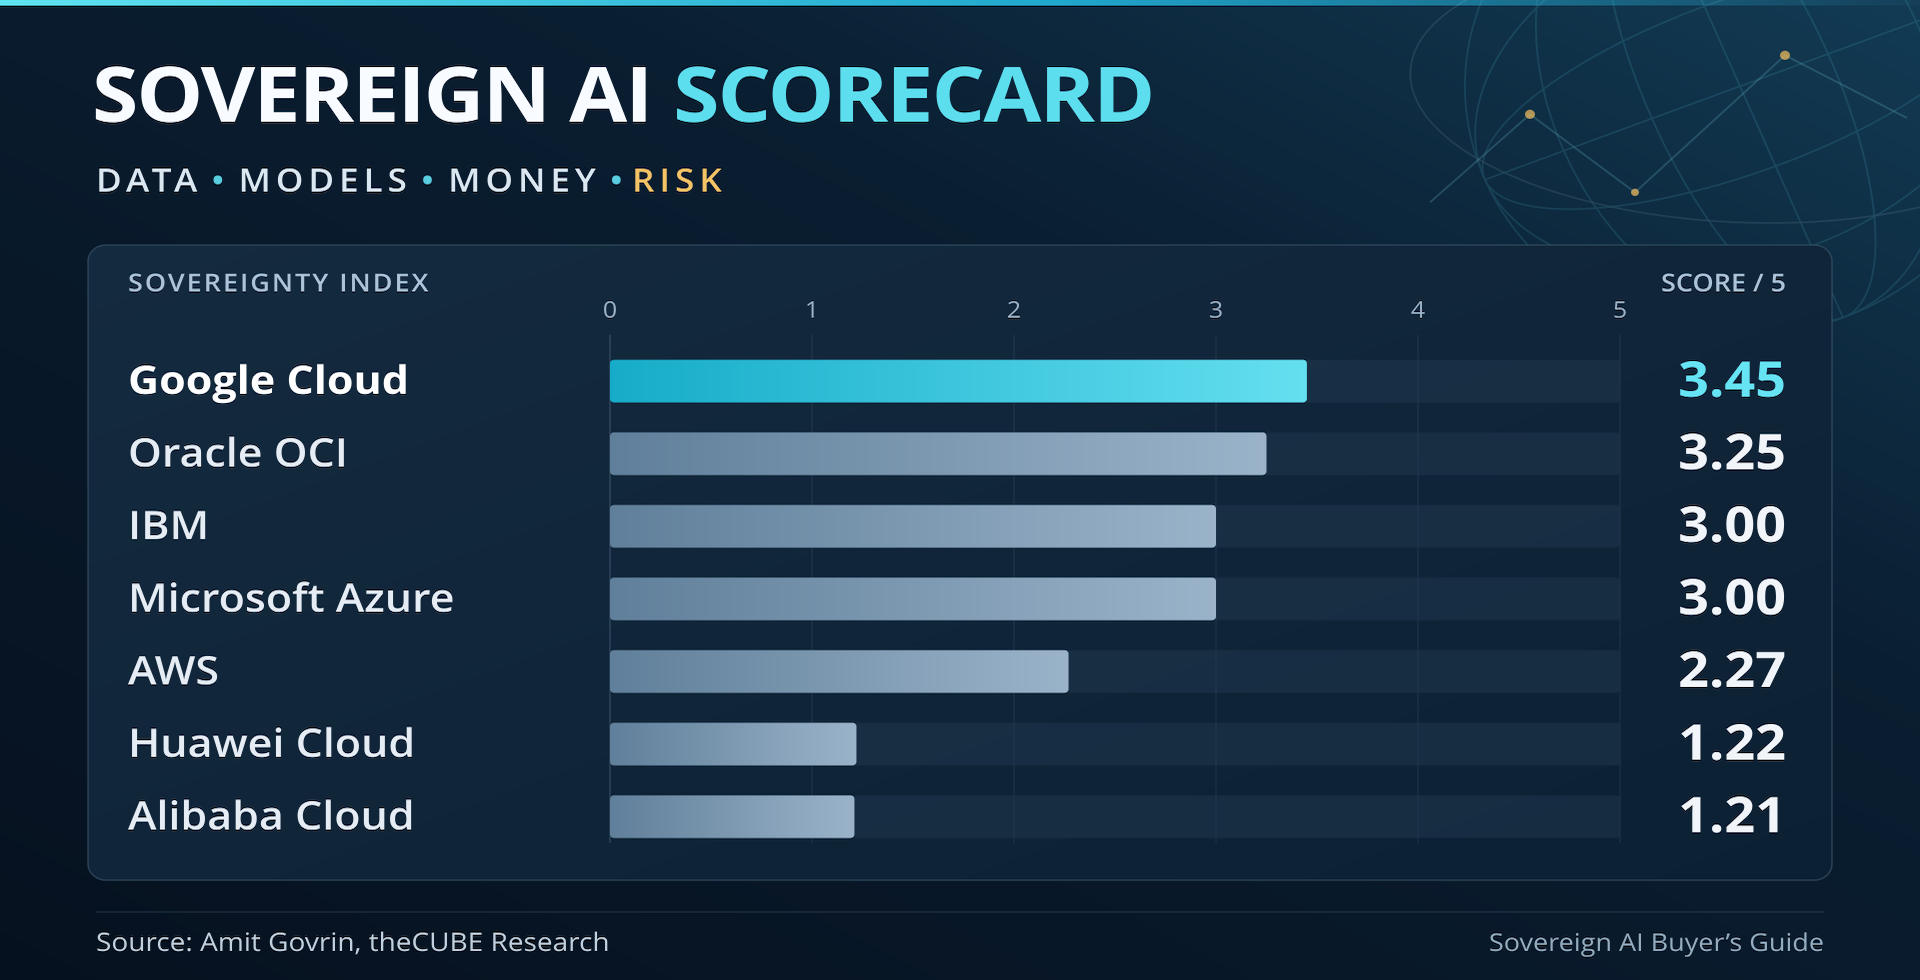
Ce que nous partagerons est une comparaison de haut niveau du guide de l'acheteur, comme indiqué ci-dessous.
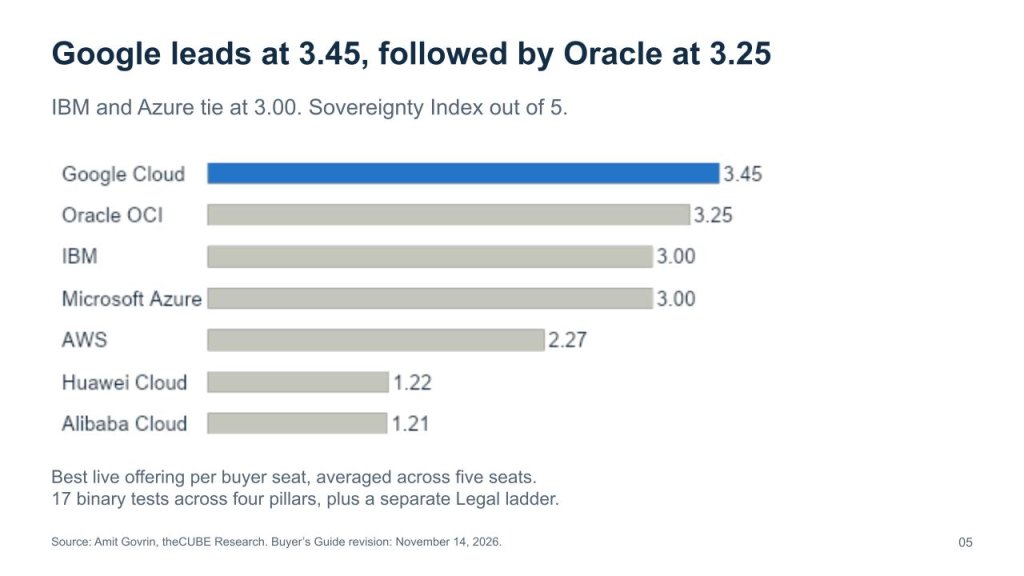
Google LLC est en tête de tous les fournisseurs de cloud mesurés avec un score de 3,45 dans toutes les régions et tous les tests. Google est suivi par Oracle Corp. à 3h25. IBM Corp. et Azure de Microsoft Corp. obtiennent un score de 3,0. AWS obtient un score de 2,7 – son score souffre de l'impossibilité de disposer d'une pile isolée gérée par le client sans gestion des fournisseurs. Huawei Technologies Co. Ltd. et Alibaba Group Holding Ltd. ont obtenu une note de 1,2.
Maintenant, pour être clair, il s’agit d’un indice ponctuel de la révision du 14 novembre. Il fait la moyenne des meilleures offres en direct de chaque fournisseur dans cinq régions d'acheteurs. Le cadre comporte cinq piliers (territorial, juridique, opérationnel, technique et financier), 17 tests oui ou non couvrant quatre dimensions non juridiques, ainsi qu'une évaluation juridique distincte.
Aussi, un faible score au plus haut niveau ne signifie pas qu'un fournisseur ne sera pas choisi. Nous avons par exemple trouvé de nombreuses situations dans lesquelles Amazon Web Services Inc. était le choix malgré son score inférieur en raison de son excellente qualité et de sa position historique. Nous avons constaté une dynamique similaire avec Azure en tant que cloud omniprésent et souvent une option pratique. Des dynamiques similaires sont en jeu au sein des bases de clients IBM et Oracle.
Cela dit, nous évaluons l'architecture et les revendications du fournisseur pour aider les acheteurs à prendre de meilleures décisions. Les déploiements gérés par le client améliorent généralement les scores car la méthodologie récompense les contrôles que l'acheteur peut exercer de manière indépendante. Les documents manquants affectent également les notes. Nous utiliserions le tableau précédent pour lancer une évaluation, puis examinerions l'offre réelle disponible dans la juridiction de l'acheteur par rapport à vos exigences spécifiques en matière de charge de travail et aux lois locales.
Cinq questions clés autour de la souveraineté
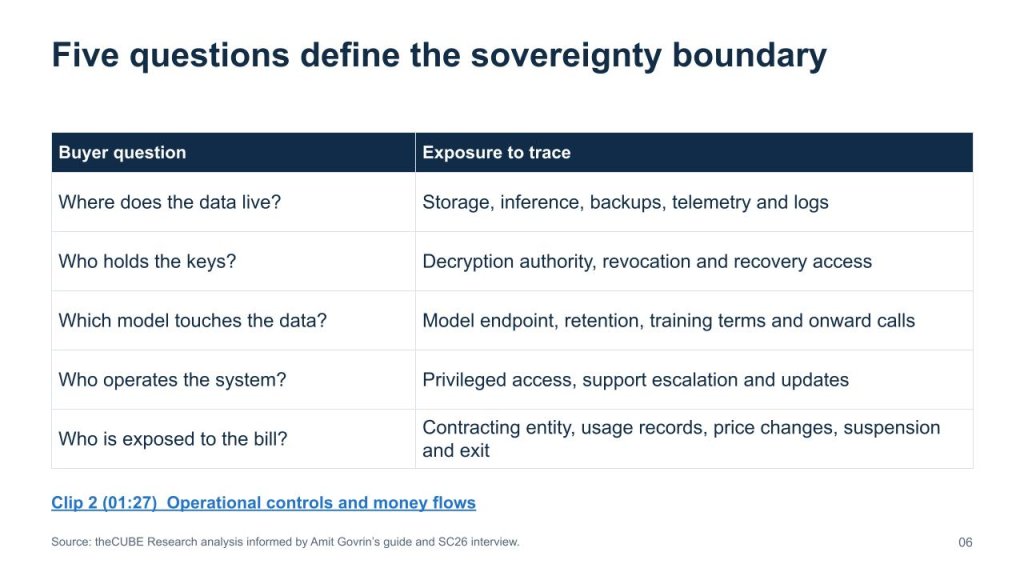
Ces résultats nous ramènent à cinq questions clés :
- Où se trouvent les données, y compris les journaux et les copies de récupération ?
- Qui détient les clés et qui peut réellement déchiffrer ?
- Quel modèle touche les données, via quel point final ?
- Qui exploite le système, y compris les escalades de support ?
- Qui voit la facture, contrôle la relation de service et absorbe les frais de sortie ?
Écoutez ci-dessous John et Amit relier les contrôles opérationnels et les flux financiers à la souveraineté. Ces dépendances s'étendent bien au-delà de l'emplacement physique du centre de données.
Les évaluations techniques ne suffiront pas à déterminer la souveraineté – le US Cloud Act est un piège
Examinons d'autres données d'enquête.
Sept acheteurs sur onze déclarent une filiale constituée localement ne clarifie pas complètement la question de la compétence locale. Il s’agit d’une évaluation de l’acheteur, qui suggère la nécessité d’une analyse juridique beaucoup plus approfondie, au-delà des évaluations techniques.
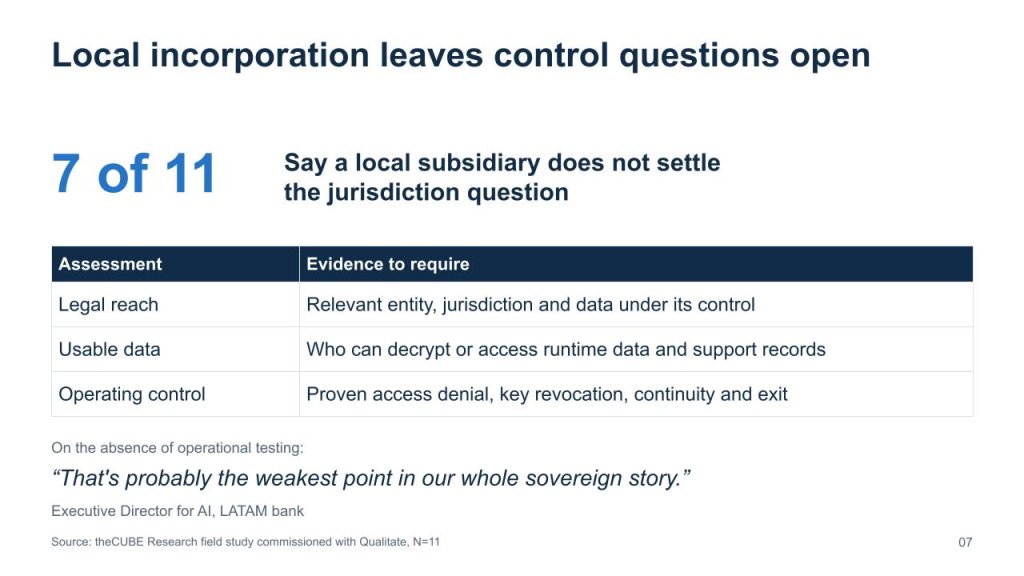
En vertu du US CLOUD Act, un fournisseur soumis à la juridiction américaine peut être tenu de produire des données en sa possession ou sous son contrôle, quel que soit l'emplacement de stockage. Les relations d’entreprise et le contrôle réel comptent ici.
Les clés détenues par le client peuvent limiter l'accès extérieur, mais la possession d'une clé ne garantit pas nécessairement l'immunité juridique. Les acheteurs doivent également savoir ce qui cesse de fonctionner si et quand l'accès est révoqué.
L'écart flou est capturé par le directeur exécutif d'une banque sud-américaine pour l'IA, parlant de l'absence de tests : «C’est probablement le point le plus faible de toute notre histoire souveraine.« Ce que nous retenons est que l’examen juridique et les tests opérationnels servent des objectifs différents et que les deux sont essentiels.
L'inférence de l'IA est là où réside le retour sur investissement, mais elle est également peuplée de mines terrestres
Revenons au problème de l'inférence de l'IA. Comme nous l'avons montré plus tôt, neuf acheteurs sur 11 exigent que l'inférence ait lieu à l'intérieur de leur frontière souveraine ou régionale. Un acheteur de services financiers latino-américain a déclaré : «S'il appelle un point de terminaison américain, cela ne compte pas, peu importe ce que dit le contrat.»
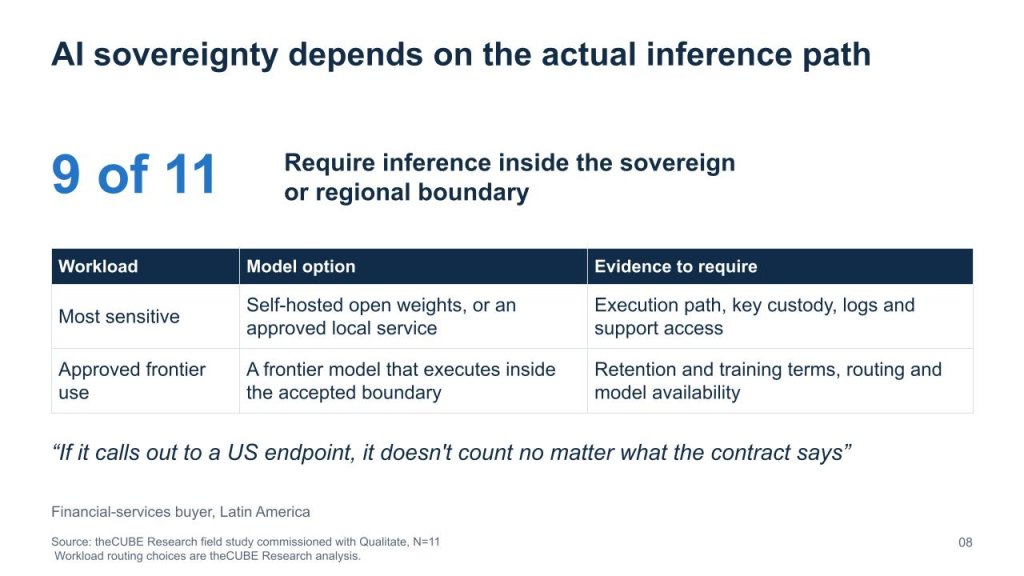
Cela signifie que vous devez suivre le cycle de requête de bout en bout, depuis l'invite, la récupération, l'utilisation du modèle, les sorties et même les journaux. Une application qui obtient le feu vert peut toujours dépendre d'un autre service qui réside dans la séquence d'exécution. Le test concerne ce qui arrive aux données lors de leur utilisation réelle.
Pour les flux de travail sensibles, les acheteurs doivent comparer une architecture de modèle ouvert auto-hébergé avec un service frontière approuvé et évaluer le coût et la qualité du résultat. Les pondérations ouvertes créent une option, mais la frontière produit souvent des résultats supérieurs qui peuvent justifier un assouplissement des exigences de souveraineté.
La posture souveraine doit être une discipline continue
La souveraineté nécessite une attention continue car l’architecture change continuellement. Un point final d'un modèle peut être déplacé, un nouveau modèle de navire, un contrat de service modifié ou une nouvelle capacité mise en production. Chaque changement peut affecter l’exposition et le risque.
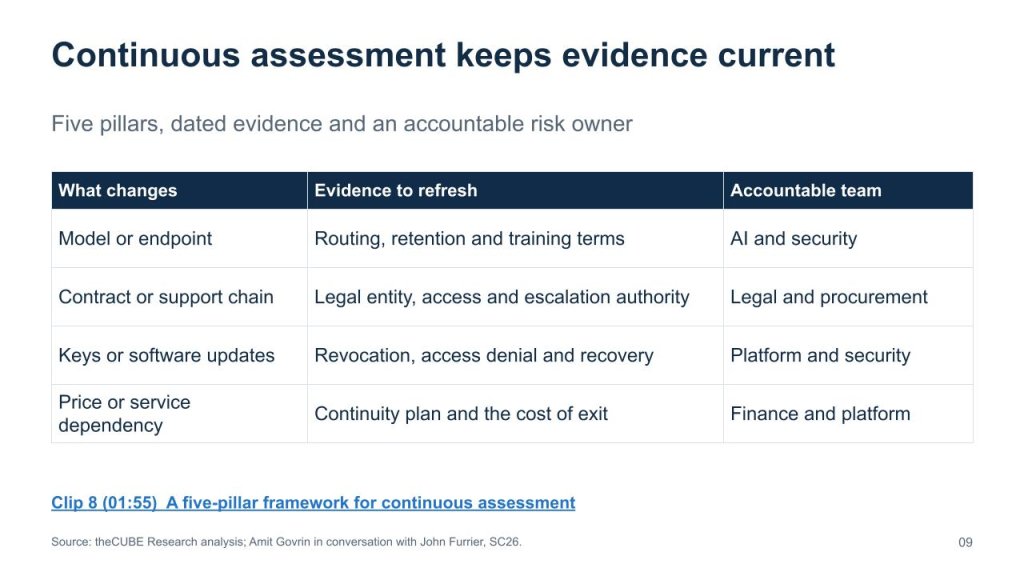
Dans ce clip, Amit décrit un cadre à cinq piliers basé sur l'IA pour l'évaluation et la gestion continues de la souveraineté des données et des risques liés aux tiers. Cette approche intègre les capacités et les réclamations des fournisseurs, ainsi que l'architecture du client, dans une évaluation continue. Écoutons comment il le dit :
Nous voyons une valeur considérable dans ce cadre. Notre test pour toute évaluation se résume aux preuves qu’elle produit. Autrement dit, quel est le risque, qui a le contrôle, y a-t-il un propriétaire responsable et, en fin de compte, quel est le risque que vous absorbez ? Notre conseil est que les changements majeurs apportés aux modèles, aux services ou aux contrats devraient déclencher une réévaluation. L'assurance documentée du fournisseur combinée à des tests techniques doivent toutes deux être incluses dans ce processus.
Actions et recommandations
Notre recommandation est de faire des évaluations de souveraineté au niveau de la charge de travail. Commencez par un processus métier de base, identifiez les expositions et convenez des contrôles requis en fonction du risque que vous êtes prêt à absorber. Il est important de noter que pour les charges de travail critiques, nous suggérons d’obtenir la preuve que ces contrôles fonctionnent dans un environnement sandbox sécurisé, puis de les mettre en production.
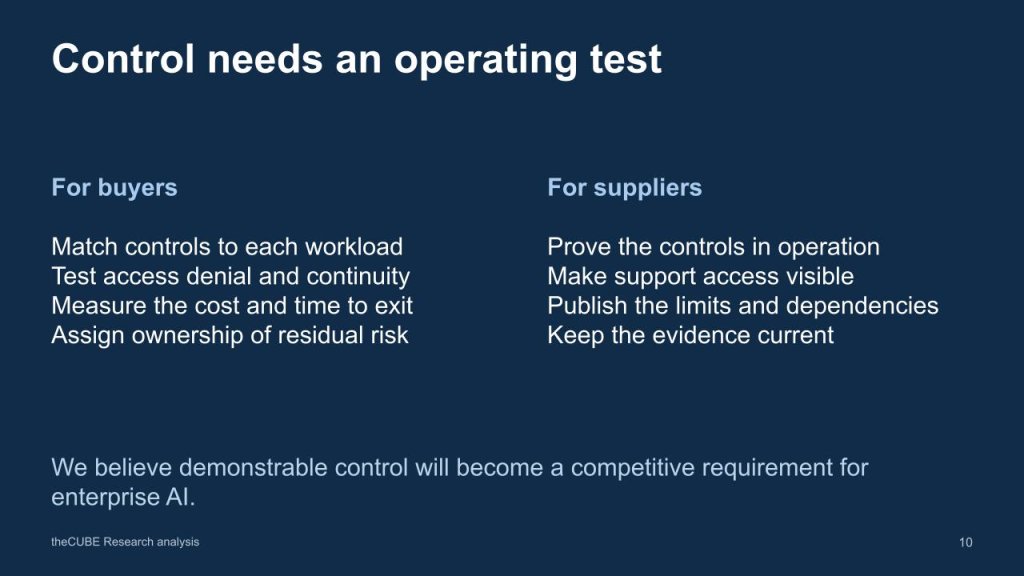
Cela signifie que vous devez faire attention aux accès privilégiés. Et vous devez tester ce qui se passe lorsqu'une clé est révoquée et que vous devez la récupérer. Comme nous l'avons évoqué dans les épisodes précédents, vérifier ce que le modèle a fait et le parcours d'exécution est quelque chose que la plupart des organisations ne peuvent pas observer aujourd'hui. Les tests et la télémétrie constituent des lacunes majeures pour la plupart des clients. Pouvez-vous observer le parcours et exercer un scénario de sortie ou de déconnexion totale si une charge de travail l'exige ? Votre évaluation financière doit inclure les opérations en cours, la migration, le recyclage, le coût du départ et la perturbation des activités. Et surtout, c’est un propriétaire d’entreprise qui doit accepter le risque, et non un professionnel de l’informatique.
Pour les fournisseurs, nous pensons que l'opportunité est considérable de documentez les contrôles, établissez des paramètres économiques d’exploitation prévisibles et fournissez des preuves crédibles pouvant étayer la solution que vous proposez. Dans de nombreux cas, nous avons constaté que la documentation et les preuves publiques manquaient d'allégations marketing.
La souveraineté fait désormais partie de l’architecture d’entreprise car l’intelligence dépend désormais de ces relations. Les acheteurs doivent pouvoir faire un choix éclairé et démontrer que le système qui en résulte se comporte comme prévu.
Consultez le Guide des acheteurs souverains Hyperscaler – c’est le premier du genre et très complet.
Et faites-nous savoir si vous avez des questions – nous sommes là pour vous aider.
