Lors d'une récente vague de cyberattaques en Europe contre des réfrigérateurs et des congélateurs, la dernière attaque a touché le service national du sang en France, où des pirates ont pris le contrôle des systèmes de stockage frigorifique des établissements médicaux et ont fait monter la température.
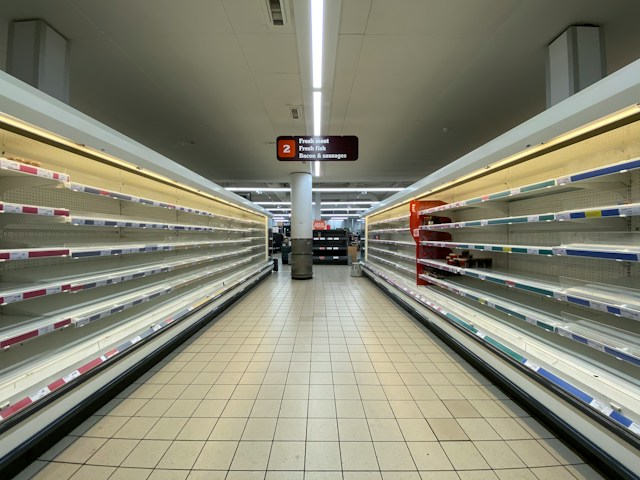
L’Établissement français du sang (EFS) a déclaré aux médias que les installations avaient réussi à économiser les réserves de sang et qu’il n’y avait eu « aucune perte de produits sanguins ». Mais ces attaques surviennent après que des supermarchés de plusieurs pays européens ont subi des piratages de leurs réfrigérateurs et congélateurs, entraînant la perte de millions d'euros de produits.
Le mois dernier, des pirates informatiques ont attaqué des centaines de supermarchés à travers la France où les températures ont été forcées jusqu'à 50°C pendant la nuit, ce que les autorités ont qualifié d'attaque « sans précédent ». Des pertes de nourriture et des incendies ont été signalés après « des réfrigérateurs connectés dans plusieurs grandes enseignes alimentaires à travers la France ». S'en est suivi une vague d'attaques similaires à travers le continent, où des réfrigérateurs et des congélateurs de magasins au Royaume-Uni, en Italie et en Allemagne ont été récemment piratés, à la suite d'attaques en Belgique, en Estonie, en Irlande, en Finlande, au Luxembourg, aux Pays-Bas et en Suède.
« Il s'agit d'une tentative délibérée de perturber notre chaîne d'approvisionnement alimentaire et de saper la confiance des consommateurs en elle – un avertissement que nous devons prendre au sérieux », a déclaré le commissaire européen chargé de l'agriculture, Christophe Hansen. « La répétition de ces cyberattaques est profondément préoccupante. »
Les réfrigérateurs connectés peuvent désormais être contrôlés et surveillés à distance via un logiciel connecté à Internet, mais cela entraîne des vulnérabilités. Les pirates peuvent exploiter des contrôleurs de gestion de réfrigération à distance accessibles au public, anciens ou non corrigés, qui peuvent utiliser des mots de passe par défaut ou des contournements administratifs faibles basés sur des dates.
« Le commerce de détail est une cible facile car les chaînes de vente au détail gèrent d'énormes parcs de contrôleurs de réfrigération, de systèmes de gestion de bâtiment, de panneaux d'accès aux portes et d'équipements de point de vente », a déclaré à Reuters Tom Hegel de la société de cybersécurité SentinelOne.
Les experts en cybersécurité n’ont jusqu’à présent pas réussi à déterminer qui est à l’origine de ces attaques, des groupes de hackers russes étant une possibilité, ainsi que des hacktivistes iraniens ou des hackers d’États-nations. Il se peut aussi que des enfants réalisent des farces jusqu’à présent très coûteuses. Les chercheurs en cybersécurité de certaines entreprises ont installé de faux logiciels comme pots de miel pour tenter de recueillir des informations sur les pirates.
