La migration post-quantique peut devenir ingérable lorsque les entreprises traitent chaque dépendance cryptographique comme un projet de remplacement unique. À mesure que les organisations passent de la sensibilisation quantique à la mise en œuvre, la transition s’étend à l’ensemble des applications, des infrastructures et des fournisseurs, ce qui rend la coordination aussi importante que la sélection des algorithmes.
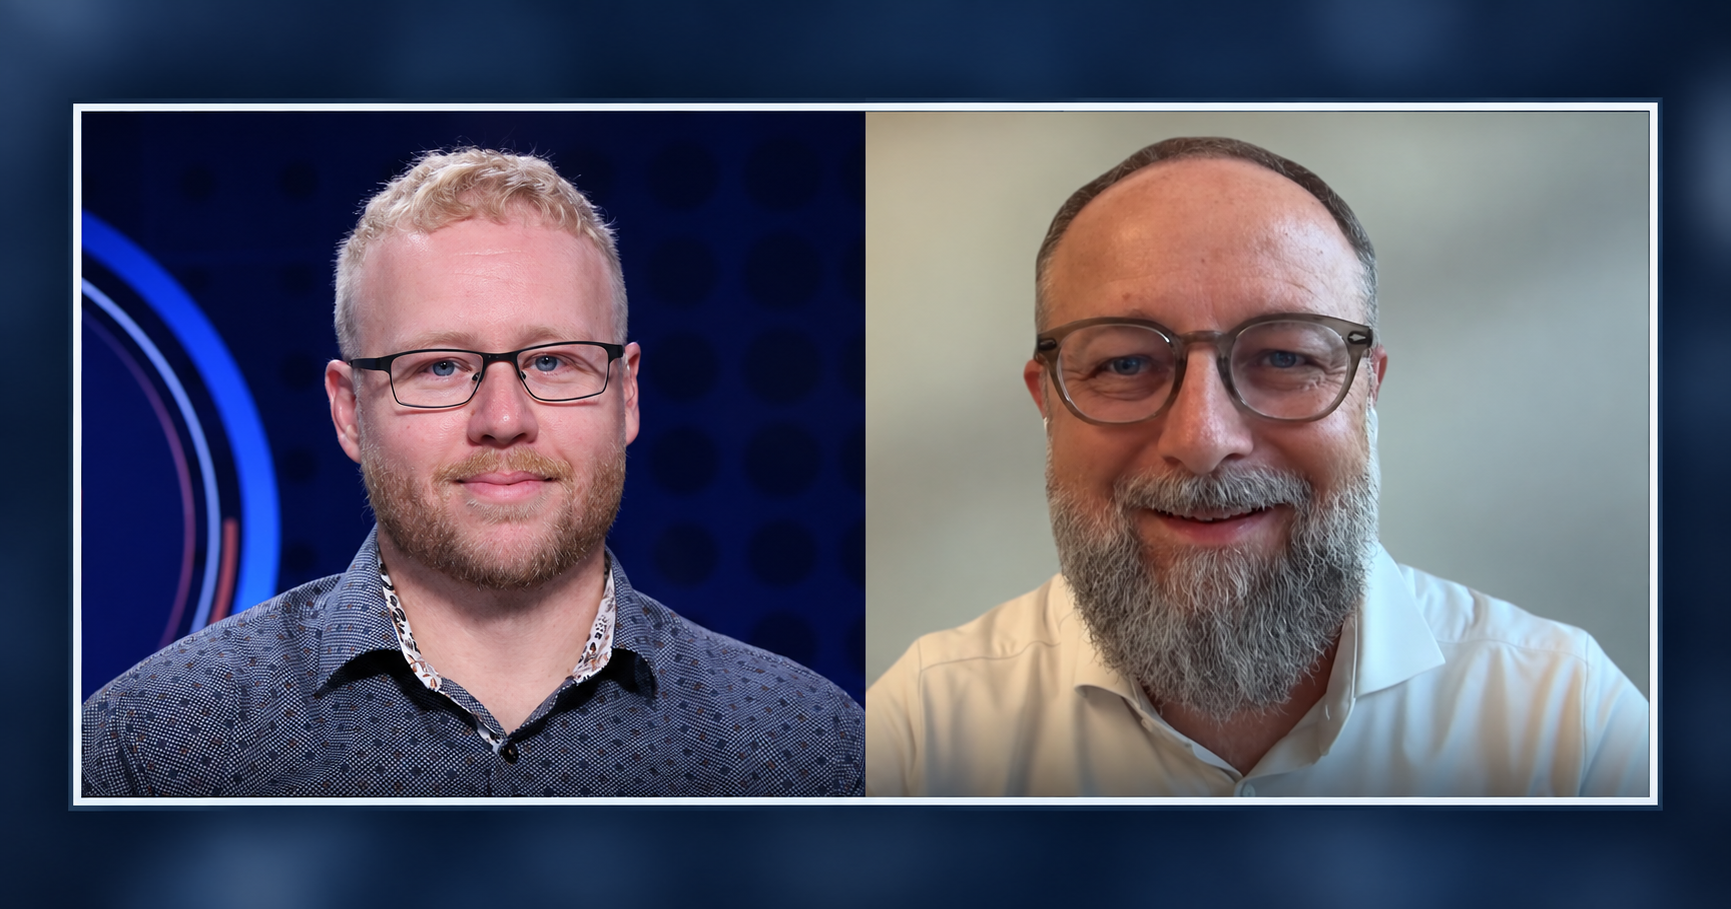
Chez LGT Financial Services AG, la sécurité quantique est entrée dans les discussions formelles sur les risques en 2022, lorsque le sujet a été abordé lors de la réunion annuelle sur la gestion des risques et des cyber-risques de l'entreprise. L'entreprise a ensuite créé un centre de compétences pour connecter les opérations de sécurité, l'architecture, l'infrastructure à clé publique, les propriétaires d'applications, les fournisseurs et les parties prenantes au risque, selon Christian Pfister (photo, à droite), chef d'équipe des opérations de sécurité informatique et responsable du centre de compétences Quantum Safe de LGT.
« La sécurité quantique est une question de résilience et de gestion des risques », a-t-il déclaré. « La question clé pour les dirigeants était simple : quelles informations doivent rester confidentielles suffisamment longtemps pour pouvoir être exposées à une future faille cryptographique ? Nous avons ensuite expliqué qu'attendre qu'il existe un ordinateur quantique cryptographiquement pertinent laisserait trop peu de temps pour identifier les dépendances, mettre à niveau le produit, coordonner les fournisseurs et migrer en toute sécurité. »
Pfister s'est entretenu avec l'animateur Shane Kelly (à gauche), architecte crypto principal chez DigiCert Inc., lors de l'événement World Quantum Readiness Day de DigiCert, lors d'une diffusion exclusive sur theCUBE, le studio de diffusion en direct de SiliconANGLE Media. Ils ont discuté de la stratégie de migration post-quantique de LGT, des premiers travaux techniques et des enseignements destinés aux organisations entamant leur propre transition. (* Divulgation ci-dessous.)
La migration post-quantique se déroule par vagues
Le centre de compétences de LGT fournit des orientations en matière de sécurité, mais les équipes individuelles et les propriétaires de services restent responsables de la mise en œuvre. Cette structure a permis à l'entreprise de commencer un travail ciblé tout en continuant à développer son inventaire cryptographique, selon Pfister.
« Si vous essayez d'inventorier, de remplacer et de valider chaque cas d'utilisation cryptographique en même temps, cela rend le programme ingérable et vous ne pouvez pas mesurer le résultat », a-t-il déclaré. « La migration (de la cryptographie post-quantique) n'est pas un projet et un changement d'algorithme ; c'est une série de vagues de migration. »
L'engagement des fournisseurs est devenu un autre axe de travail impliquant la gestion des fournisseurs et les achats. LGT a commencé à interroger les fournisseurs sur les feuilles de route des produits, les algorithmes pris en charge, les délais et les contraintes de compatibilité en 2023 ou 2024, selon Pfister.
« La gestion des fournisseurs semble désormais être un élément très important », a-t-il déclaré. « Par conséquent, nous avons établi des connexions – des connexions avec DigiCert, avec des experts avec qui parler. C'était également une partie très importante (que) nous avons coordonnée avec le Quantum Safe Competence Center. »
L'échange de clés hybride teste le chemin de connexion complet
LGT a commencé son travail technique en modernisant sa base de référence Transport Layer Security et en testant l'échange de clés hybrides dans des environnements contrôlés, a noté Pfister. Ce travail combinait X25519 avec le mécanisme d'encapsulation de clé basé sur un réseau de modules standardisé par le NIST, associant un échange de clé classique à un mécanisme post-quantique.
« Ce projet pilote est désormais opérationnel et notre système bancaire en ligne utilise l'échange de clés hybrides, et nos clients ne subissent aucune interruption », a déclaré Pfister. « Ce principe, nous allons le suivre dans tous les domaines. »
Les tests ont révélé des problèmes d'interopérabilité sur l'ensemble du chemin de connexion, y compris les équilibreurs de charge et les réseaux de diffusion de contenu. Certaines connexions ont échoué ou sont revenues à la configuration précédente, ce qui montre pourquoi les organisations doivent tester de bout en bout plutôt que d'examiner un serveur ou un composant de connexion isolément, selon Pfister.
« La plupart des problèmes semblent familiers à quiconque a apporté des changements majeurs en matière de sécurité », a-t-il déclaré. « Nous connaissons tous le matériel existant, les micrologiciels non pris en charge (et) les bibliothèques non gérées. Le (pilote) expose une dette technique qui existe déjà, et ce n'est pas une raison pour attendre. C'est précisément pourquoi il est important pour nous de commencer tôt. »
Inscrivez-vous gratuitement pour regarder l'interview vidéo complète, qui fait partie de la couverture par SiliconANGLE et theCUBE Research de la Journée mondiale de préparation quantique de DigiCert.
(* Divulgation : TheCUBE est un partenaire média payant pour l'événement World Quantum Readiness Day de DigiCert. Ni DigiCert, le sponsor de la couverture de l'événement theCUBE, ni les autres sponsors n'ont de contrôle éditorial sur le contenu de theCUBE ou SiliconANGLE.)
