
La découverte et la classification des données deviennent des considérations importantes à mesure que les entreprises intègrent l’IA dans leurs opérations. Les équipes de sécurité doivent comprendre quelles informations sont disponibles pour les systèmes d’IA et comment l’accès est régi.
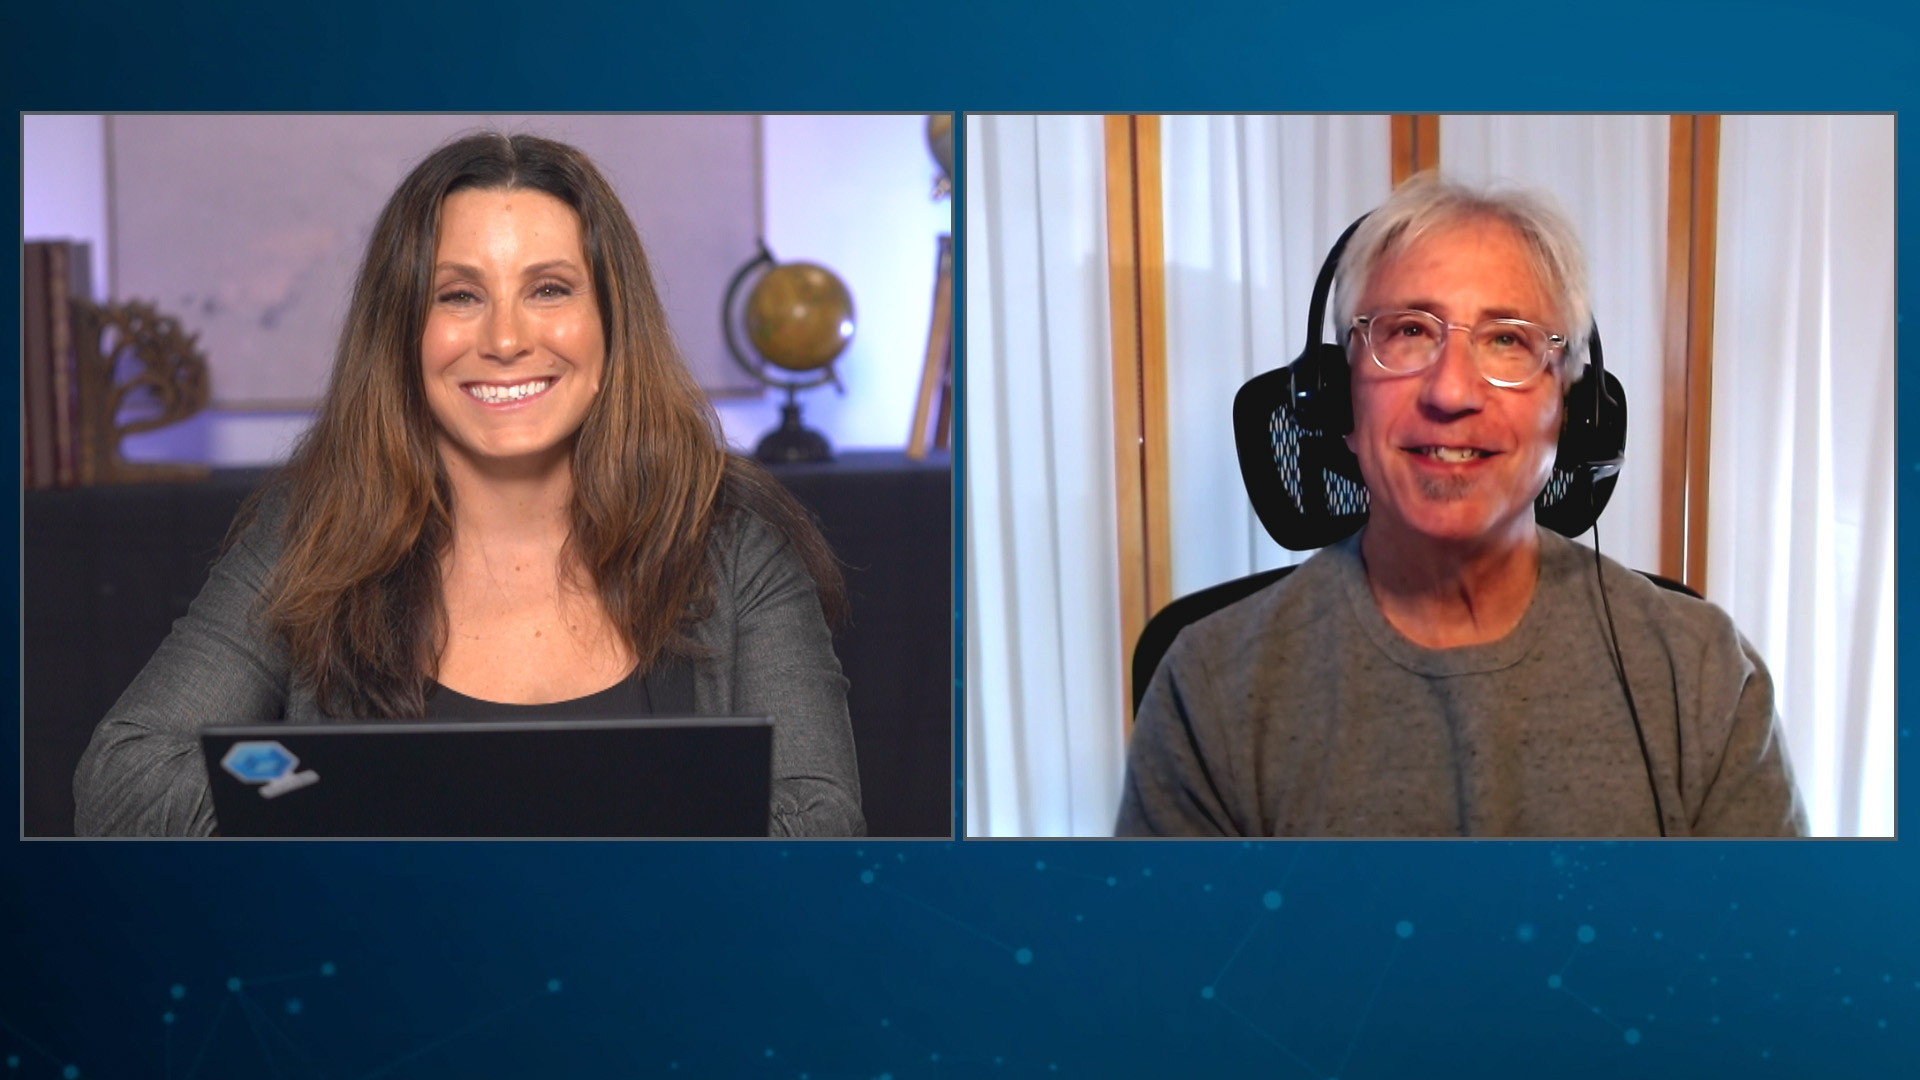
La découverte et la classification des données deviennent des considérations importantes à mesure que les entreprises intègrent l’IA dans leurs opérations. Les équipes de sécurité doivent comprendre quelles informations sont disponibles pour les systèmes d’IA et comment l’accès est régi. Transformer les principes de confiance en l'IA et de cyber-résilience en contrôles pratiques constitue un défi pour les organisations, selon Jon Oltsik (photo, à droite), analyste principal en résidence chez SiliconANGLE et theCUBE.
« Une politique est une politique », a-t-il déclaré. « Vous rédigez une politique, vous la mettez sur un morceau de papier, vous éduquez les gens. Mais lorsqu'il s'agit de l'application de la politique, cela devient beaucoup plus difficile. C'est là que vos contrôles doivent être mis en place. »
Oltsik et Krista Case (à gauche) de theCUBE Research ont fourni une analyse de lancement du deuxième jour du Sommet sur la cybersécurité et la résilience de l'IA lors d'une diffusion exclusive sur theCUBE, le studio de diffusion en direct de SiliconANGLE Media. Ils ont discuté de la transformation de la politique d’IA en contrôles exécutoires, en commençant par l’hygiène des données. (* Divulgation ci-dessous.)
La découverte et la classification des données comme première ligne de défense de l'IA
L’une des principales préoccupations des responsables de la sécurité de l’information est de contrôler l’IA au sein de leur propre organisation. Mais rien de tout cela n’est entièrement nouveau puisque les organisations utilisent depuis longtemps le contrôle d’accès basé sur les rôles et le moindre privilège pour protéger les données réglementées, a noté Oltsik.
« Nous devons maintenant l'adapter à un monde de l'IA très dynamique et non déterministe, et nous devons le faire à un rythme qui suit l'échelle et la vitesse de l'IA », a déclaré Oltsik. « Rien de tout cela n'est facile. »
Le degré d'autonomie des agents subventionnaires dépend de la tolérance au risque de chaque organisation.
La Commission européenne a publié un projet de lignes directrices sur la classification des systèmes d'IA à haut risque dans le cadre de la loi européenne sur l'IA, selon Oltsik. Les agents qui touchent des données sensibles ou agissent de manière autonome nécessitent toujours une surveillance humaine, tout comme les premiers outils de prévention des intrusions le faisaient autrefois.
« Ce que nous devons faire, c'est prendre ces décisions facilement, comprendre quelles actions les agents ou les modèles entreprennent, puis, au fil du temps, développer un niveau de confort », a-t-il déclaré.
Les entreprises doivent maîtriser les bases, à commencer par la découverte et la classification des données, la gestion des identités et des accès et les audits des comptes trop permissifs, y compris ceux détenus par des agents, a noté Oltsik. Les responsables de la sécurité doivent également participer aux décisions sur la manière dont l’entreprise adopte l’IA.
« L'équipe de sécurité ne peut pas être la division du « non », ni le (responsable en chef de la sécurité de l'information) ne peut être le Dr No », a-t-il déclaré. « Comment faites-vous cela ? Comment vous assurer que vous vous lancez dans l'IA avec des objectifs commerciaux et des objectifs commerciaux, mais avec le bon type de gestion et d'atténuation des risques ? »
Voici l'interview vidéo complète, faisant partie de la couverture par SiliconANGLE et theCUBE du Sommet sur la cybersécurité et la résilience de l'IA :
(* Divulgation : TheCUBE est un partenaire média payant pour l'événement AI Cybersecurity and Resilience Summit 2026. Les sponsors de la couverture de l'événement theCUBE n'ont pas de contrôle éditorial sur le contenu de theCUBE ou SiliconANGLE.)
