Les attaques par injection rapide et l’exfiltration silencieuse des données ont transformé la sécurité des agents IA d’une préoccupation théorique en une préoccupation urgente pour les entreprises.
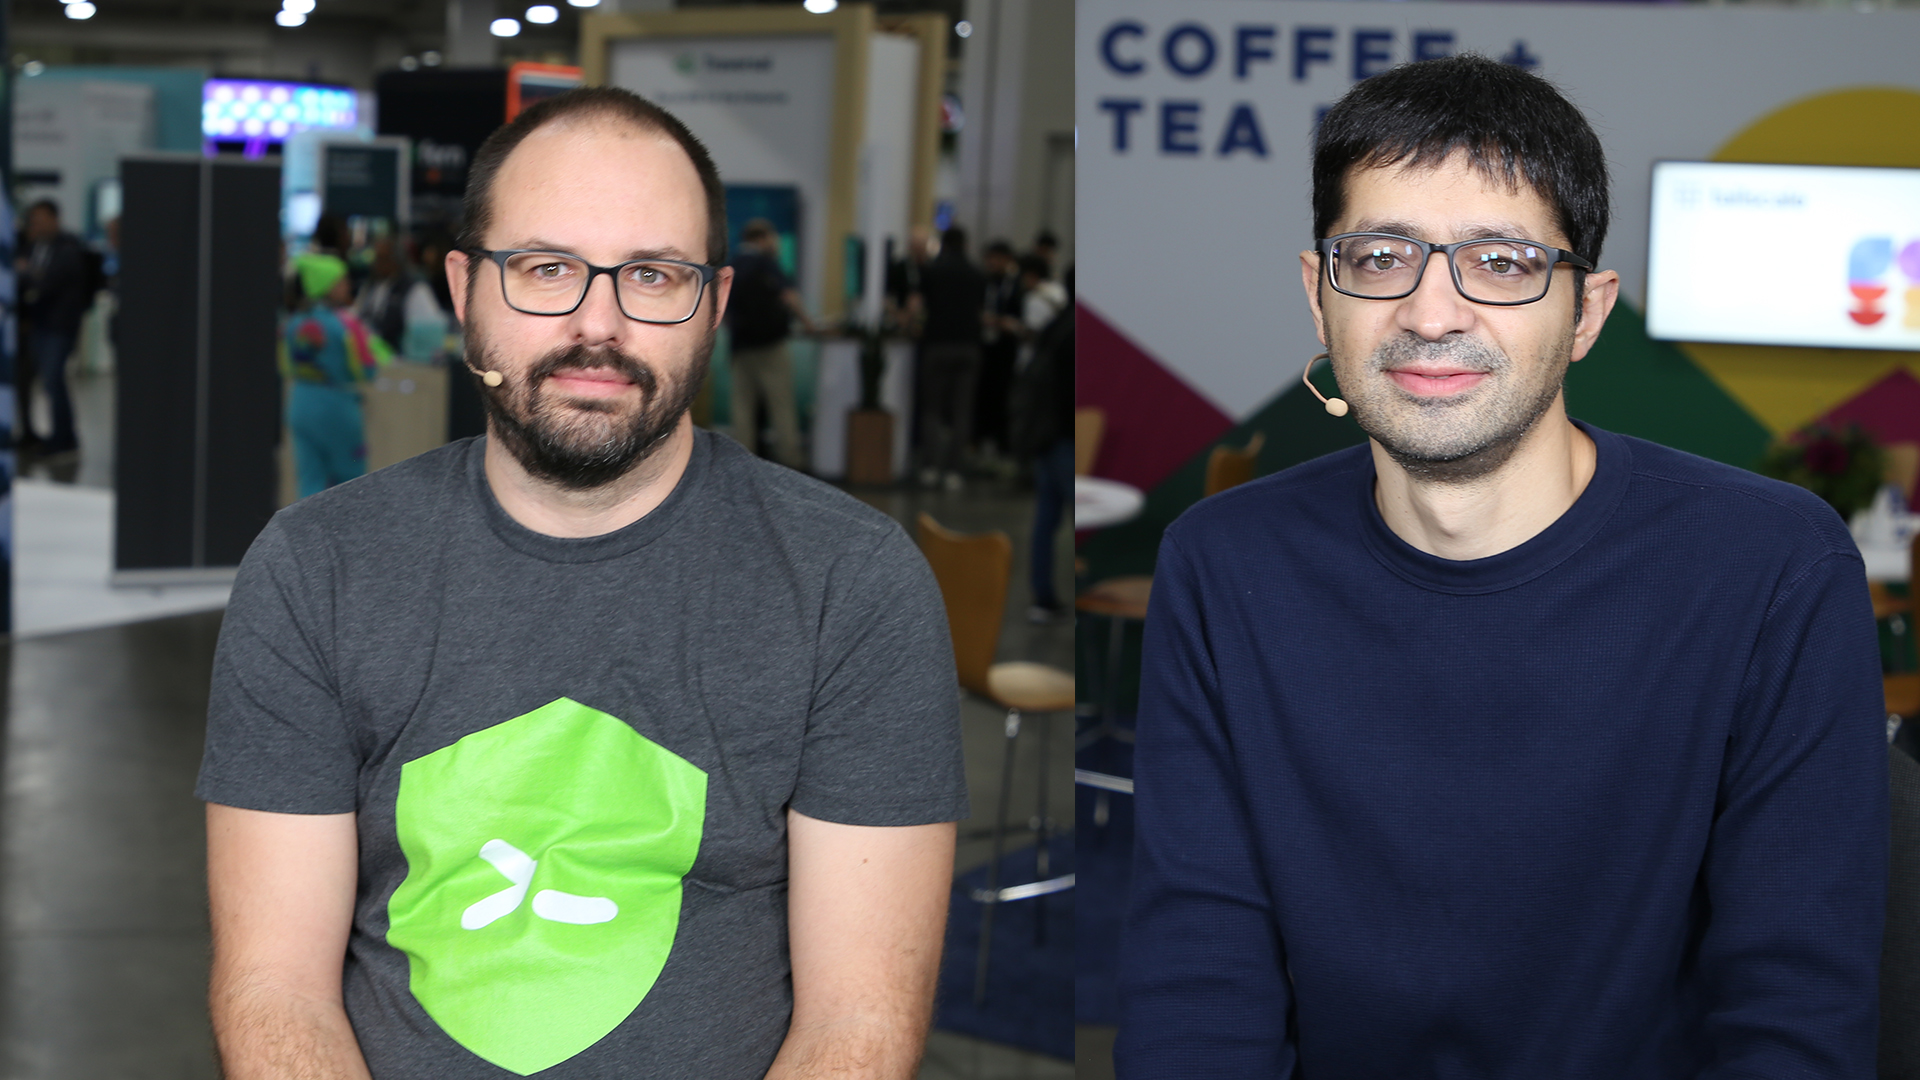
À mesure que les agents passent des ordinateurs portables des développeurs aux centres de données, les entreprises ont besoin de garde-fous qui ne suppriment pas ce qui rend les agents utiles. Red Hat Inc. et Nvidia Corp. ont élargi leur partenariat pour résoudre ce problème via OpenShell, un projet open source qui fixe les limites de ce que les agents peuvent faire. Le modèle de menace pour les agents diffère fortement de celui des logiciels traditionnels, le secteur doit donc élaborer une norme commune pour les sécuriser, selon Derek Carr (photo, à gauche), ingénieur senior distingué chez Red Hat.
« Les agents ne peuvent pas accéder à vos secrets. Ils ont besoin d'un réseau de refus par défaut, et vous avez besoin d'un cadre politique riche pour ce qui s'est passé et quand pour cette classe d'applications », a déclaré Carr. « Nvidia nous a contacté et a noté qu'ils rencontraient le même domaine problématique. Personne ne veut travailler seul sur ce problème. Il est préférable de travailler ensemble. »
Carr et Mrunal Patel (à droite), ingénieur distingué chez Red Hat, se sont entretenus avec John Furrier et Rebecca Knight de theCUBE à KubeCon + CloudNativeCon NA, lors d'une diffusion exclusive sur theCUBE, le studio de diffusion en direct de SiliconANGLE Media. Ils ont expliqué comment OpenShell aide les entreprises à exécuter des agents d'IA en production avec des protections contre les injections rapides et les fuites de données. (* Divulgation ci-dessous.)
Les attaques par injection rapide imposent un nouveau modèle de sécurité des agents
Des projets viraux tels qu'OpenClaw ont montré à l'industrie que les agents pouvaient prendre de véritables actions par eux-mêmes. Bien entendu, ce pouvoir a également engendré une inquiétude quant aux agents qui divulguent des secrets ou dépensent l’argent de l’entreprise, avec des signes avant-coureurs concrets apparaissant tôt, a noté Patel.
« Dès que nous avons commencé à entendre parler des attaques par injection rapide et de la façon dont les gens voyaient les données exfiltrées à l'extérieur, c'était effrayant », a déclaré Patel. « Nous avons réalisé qu'il nous fallait une solution. »
À cette fin, OpenShell permet aux opérateurs de donner aux agents l'accès à des points de terminaison spécifiques tout en gardant les informations d'identification cachées aux agents et limitées à ces points de terminaison, selon Carr. Un conseiller en politiques demande aux agents de justifier les actions bloquées dans un langage simple, tandis que les opérateurs peuvent mettre à jour les politiques à mesure que les charges de travail changent. Avec OpenShell désormais sous gouvernance ouverte au sein de la Cloud Native Computing Foundation suite à la contribution de Nvidia, Red Hat vise à rendre le déploiement d'agents sur OpenShift aussi routinier que l'exécution d'applications traditionnelles, avec des défenses d'injection rapides intégrées à la plate-forme.
« De nombreuses entreprises ont du mal à avoir un seul agent en production, sans parler de milliers ou de millions », a déclaré Carr. « En ayant un projet comme OpenShell dans l'écosystème, cela fournit un modèle à suivre aux entreprises : pour passer de leur première idée de « Je veux faire quelque chose avec des agents » jusqu'au point où elles en font en toute sécurité un, 10 ou 20 en production.
Voici l'interview vidéo complète, faisant partie de la couverture par SiliconANGLE et theCUBE de KubeCon + CloudNativeCon NA :
(* Divulgation : Red Hat a sponsorisé ce segment de theCUBE. Ni Red Hat ni les autres sponsors n'ont de contrôle éditorial sur le contenu de theCUBE ou SiliconANGLE.)
