La gouvernance des agents IA intègre la sécurité des identités dans le flux de travail. Alors que les agents appellent des outils, délèguent des tâches et agissent entre les applications, les entreprises ont besoin de contrôles qui suivent ces actions au-delà d'une connexion initiale. Le défi consiste à faire en sorte que ces contrôles fonctionnent sur tous les systèmes tout en préservant la prise en charge des agents dans les processus métier.
Les limites des plates-formes de sécurité individuelles sont apparues comme une préoccupation récurrente lors de l'événement Oktane d'Okta Inc. Alors que les agents opèrent sur des systèmes connectés, les entreprises sont confrontées à des questions qui vont au-delà de l'octroi ou de la révocation de l'accès, selon Krista Case, analyste principale chez theCUBE Research.
« Ce qui m'intéresse de voir au fur et à mesure de son déploiement et à mesure que nous commençons à en parler avec les clients, c'est s'il existe des idées contradictoires sur ces plates-formes sur une action qui doit être prise », a-t-elle déclaré. « Par exemple, qui aura l’autorité en fin de compte, et où cette autorité va-t-elle vivre dans cette pile technologique ?
Case et sa co-animatrice Rebecca Knight se sont entretenues avec les dirigeants, partenaires et clients d'Okta lors de la couverture par theCUBE de l'événement Oktane d'Okta, dans le cadre d'une diffusion exclusive sur theCUBE, le studio de diffusion en direct de SiliconANGLE Media. Les discussions ont examiné la manière dont les entreprises font fonctionner les agents d’IA tout en gardant le contrôle de leur accès et de leurs actions. (* Divulgation ci-dessous.)
Voici l'analyse vidéo complète du discours avec Krista Case et Rebecca Knight :
Voici trois informations que vous avez peut-être manquées dans la couverture par theCUBE de l'événement Oktane d'Okta :
Insight n°1 : la gouvernance des agents IA nécessite une architecture et des contrôles d'exécution partagés.
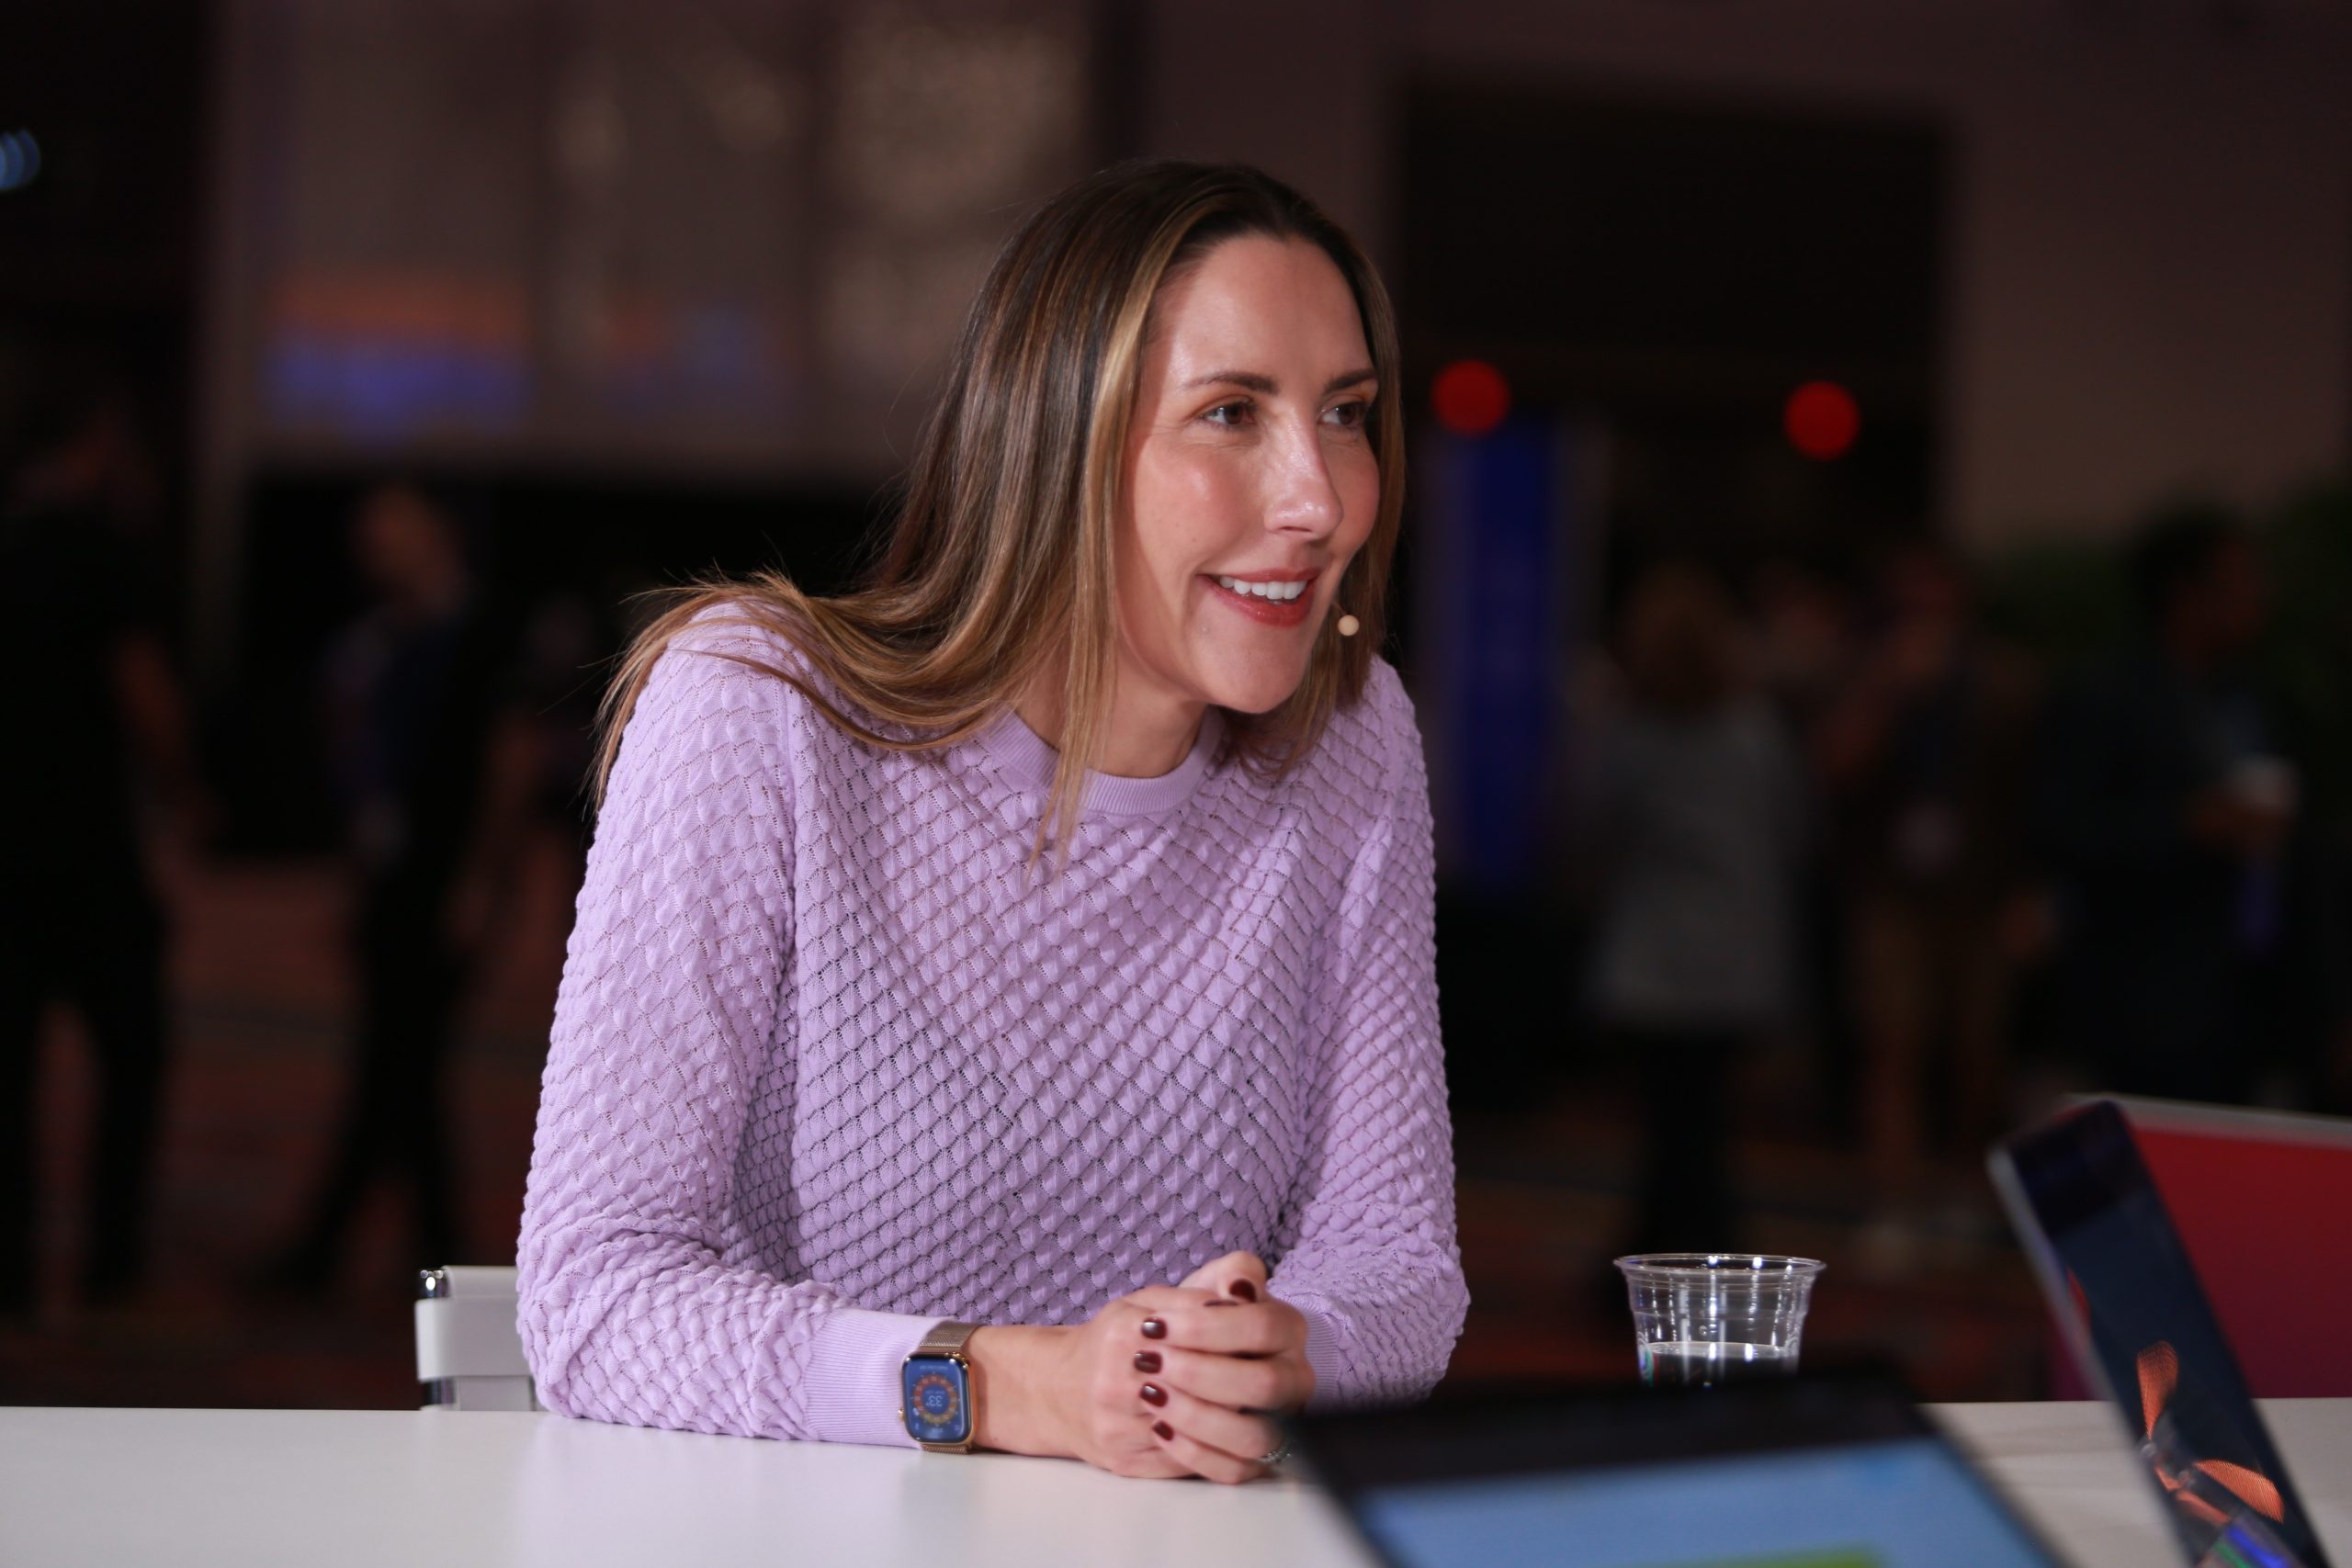
Le travail d'un agent peut s'étendre à des applications et à des plates-formes de sécurité, ce qui rend la protection cohérente dépendante de la manière dont ces systèmes se connectent. La Blueprint Alliance rassemble les fournisseurs autour d'une architecture de référence destinée à aider les clients à sécuriser cet environnement, selon Charlotte Wylie (photo), vice-présidente senior et directrice adjointe de la sécurité d'Okta.
« Plutôt que d’essayer de résoudre ce problème seuls, nous reconnaissons que nous devons nous mobiliser en tant qu’industrie pour résoudre ce problème pour nos clients à une vitesse qu’ils s’efforcent de poursuivre », a-t-elle déclaré. « Nous voulons nous assurer de fournir une architecture, une position référençable (pour) comment utiliser la technologie que nous proposons tous de manière à sécuriser l’ensemble de la pile agent.
L'architecture partagée a également besoin d'un point où les contrôles peuvent régir les tentatives d'actions. L'arrivée d'Okta dans le processus d'exécution via Agent Gateway étend le rôle du fournisseur d'identité, de l'octroi d'accès à l'évaluation de ce que les agents cherchent à faire, selon Ric Smith, président des produits et de la technologie chez Okta.
« C'est une transition très différente pour Okta », a-t-il déclaré au CUBE. « Nous n'avions pas été alignés, donc si nous avançons dans cette direction, cela signifie que nous pouvons prendre beaucoup plus de décisions en termes de ce que nous autorisons. »
Chez Okta, ce défi architectural prend une forme pratique. Dex permet aux employés d'accéder à des agents spécialisés sans multiplier les interfaces sur lesquelles ils doivent naviguer, selon Jenna Cline, vice-présidente senior de la technologie, des données et de l'intelligence chez Okta.
« Dex peut faire appel au bon sous-agent. Cet agent est conçu pour fonctionner uniquement sur certaines choses, il est donc très sécurisé et très efficace car il fait très bien une chose », a-t-elle déclaré. « Mais Dex peut le faire pour d'autres agents ; il peut le faire pour l'équipe des dépenses (et) il peut le faire pour notre service d'assistance informatique. »
Voici l'interview vidéo complète de theCUBE avec Jenna Cline :
Insight n°2 : La sécurisation des agents IA nécessite une coopération au-delà d'un seul fournisseur.
La gouvernance des agents d’IA dépend des décisions d’accès appliquées à tous les systèmes. Okta et AgileBits Inc., faisant affaire sous le nom de 1Password, utilisent des normes d'identité partagées pour préserver l'identité vérifiée et le contexte d'autorisation d'un agent. Le Credential Broker de 1Password fournit des secrets sans les exposer à l'agent ou au modèle sous-jacent, selon Nancy Wang, directrice de la technologie de 1Password.
« Tout comme vous voudriez vérifier ce que fait un stagiaire avant de lui permettre de passer au projet suivant, (c'est la) même chose avec les agents », a déclaré Wang au CUBE. « Vous voulez simplement que cet agent prouve qu'il a effectivement terminé sa dernière tâche avec le bon niveau d'autorisations, en faisant la bonne chose avant de lui permettre de passer à la tâche suivante. »
Cette coopération est également importante lorsque le comportement d'un agent nécessite une intervention. ServiceNow Inc. mappe les agents aux processus métier qu'ils prennent en charge et travaille avec Okta sur les identités d'agent et les jetons de session. Ces connexions éclairent les décisions sur le moment et la manière de contenir un agent, selon Bhakti Pitre, vice-président des produits de sécurité de la plateforme AI chez ServiceNow.
« Tous les acteurs de l'industrie doivent se rassembler et être amis ou ennemis les uns des autres », a-t-elle déclaré. « Si l’IA doit être à une échelle telle qu’elle soit démocratisée pour que tout le monde puisse l’utiliser, alors chaque fournisseur doit se rassembler et jouer son rôle. »
Voici l'interview vidéo complète de theCUBE avec Nancy Wang :
Insight n°3 : Une infrastructure plus simple et une gouvernance établie constituent une base pour les agents d’IA.
La Professional Golfers' Association of America s'appuie sur Okta et Auth0 dans le cadre d'une architecture qui a éliminé les couches d'infrastructure traditionnelles, notamment les centres de données et un réseau d'entreprise. Ces choix aident à orienter les ressources vers une technologie au service des membres et des clients, selon Kevin Scott, directeur de la technologie de la PGA of America.
« Nous n'avons pas beaucoup d'équipe – elle est petite, elle est réduite », a-t-il déclaré au CUBE. « Je ne veux pas être réducteur, mais si nous devions consacrer la moitié du budget technologique à l'administration des systèmes, aucun de nos clients ne viendrait jamais nous dire : « Merci pour cela ».
À l’Université Vanderbilt, l’accent est mis sur l’application d’une gouvernance établie aux identités des agents d’IA. L'université utilise OneVU, optimisé par Okta, pour l'authentification unique et réfléchit à la manière dont la surveillance institutionnelle devrait s'adapter à un autre type d'identité, selon Shane Callahan, directeur de l'information de Vanderbilt.
« Nous traitons l'IA comme si c'était une toute nouvelle chose. Mais en réalité, vous parlez toujours de données d'identité dans un autre outil technologique », a-t-il déclaré. « Vous n'êtes pas obligé de tout recréer. Si vous avez un processus de gouvernance et un programme d'apport technologique, faites-le, utilisez-le. »
Voici l'interview vidéo complète de theCUBE avec Kevin Scott :
Pour en savoir plus sur la couverture par theCUBE de l'événement Oktane d'Okta, voici notre playlist vidéo complète :
https://www.youtube.com/watch?v=videoseries
(* Divulgation : TheCUBE est un partenaire média payant pour l'événement Oktane d'Okta. Les sponsors de la couverture de l'événement theCUBE n'ont pas de contrôle éditorial sur le contenu de theCUBE ou SiliconANGLE.)
