Le cryptage qui protège discrètement Internet depuis des décennies approche de sa date d’expiration. À mesure que l’informatique quantique progresse, les entreprises sont confrontées à une reconstruction unique de la cryptographie présente sous chaque application, appareil et certificat qu’elles possèdent.
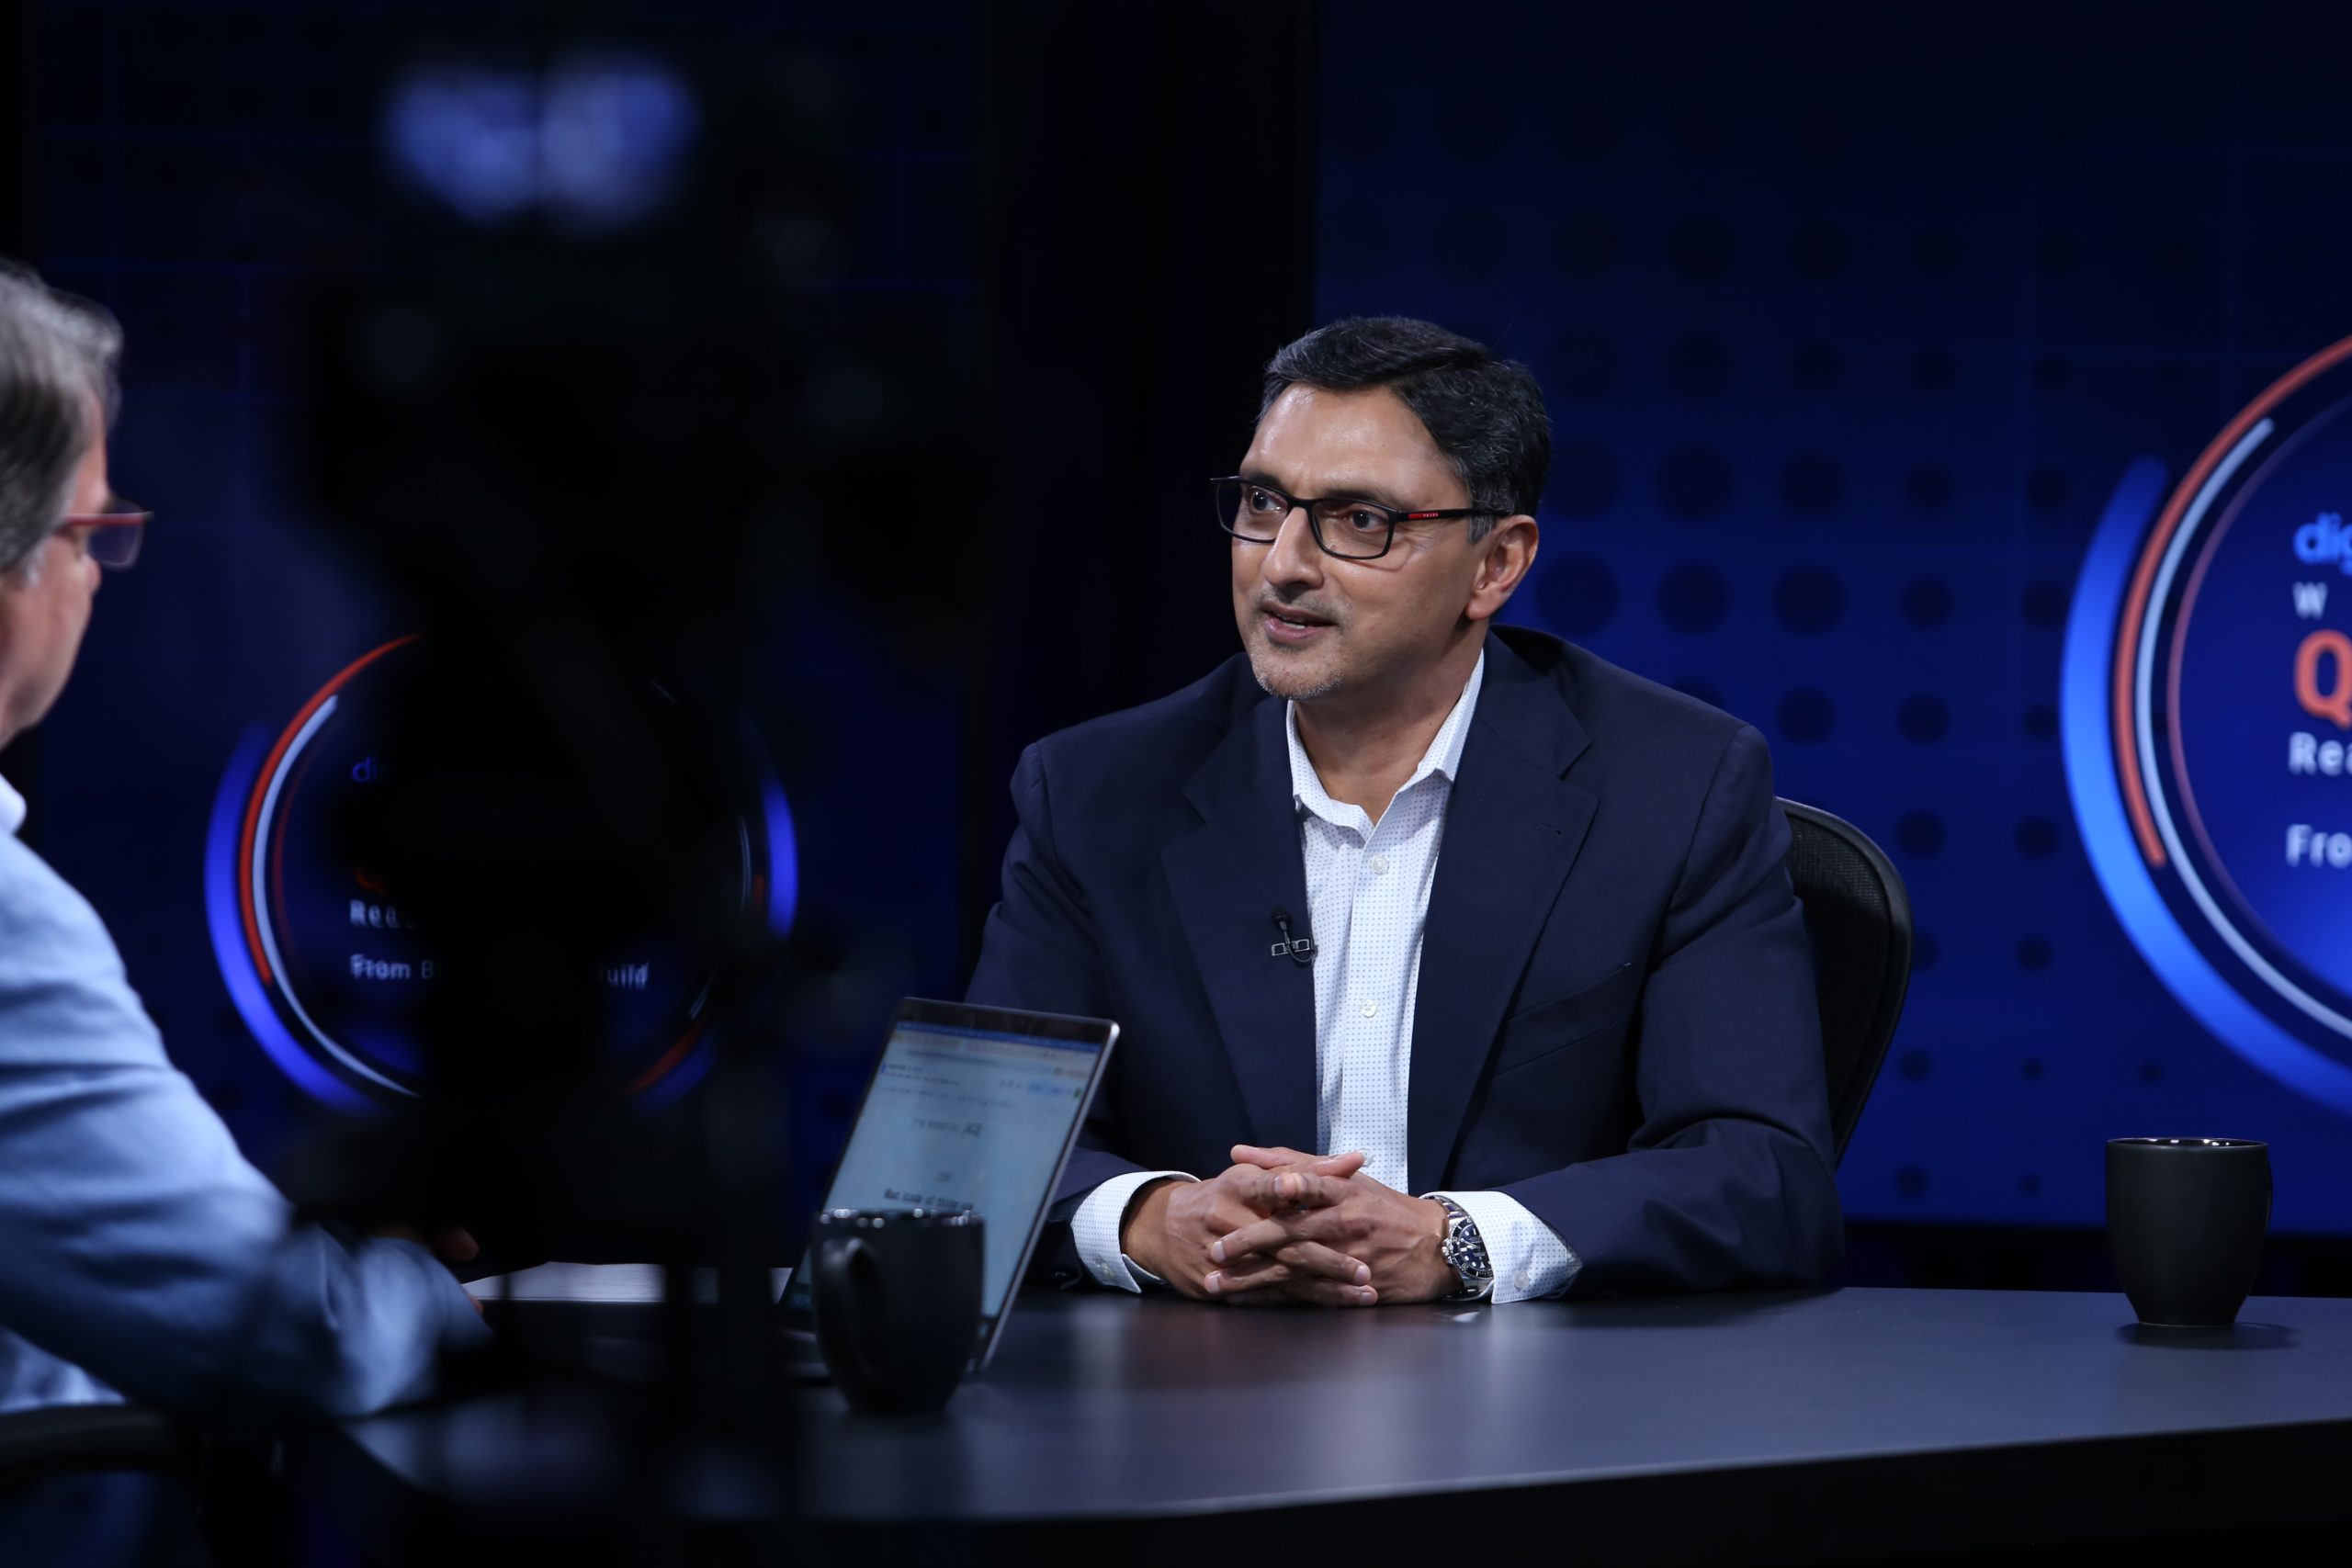
Ce travail est passé du débat au plan de projet, les organisations passant de la planification à l'exécution. Les clients ont surmonté le déni et la négociation et sont finalement parvenus à accepter que la préparation quantique ne peut pas attendre, selon Amit Sinha (photo), PDG de DigiCert Inc.
« Il s'agit d'une mise à niveau unique sur 30 ans des fondements de confiance d'Internet », a déclaré Sinha. « Donc, cela ressemble plus à un gratte-ciel. Mais le point important que je dis à chaque client est que vous n'avez pas besoin de construire un gratte-ciel d'un seul coup. Vous n'avez pas besoin du plan final complet. Vous devez commencer par les fondations, construire l'étage suivant, puis empiler les étages par-dessus. »
Sinha s'est entretenu avec John Furrier de theCUBE, analyste exécutif de theCUBE Research, lors de la Journée mondiale de préparation quantique, lors d'une diffusion exclusive sur theCUBE, le studio de diffusion en direct de SiliconANGLE Media. (* Divulgation ci-dessous.)
L'inventaire du chiffrement est la première étape vers la sécurité quantique
L’obstacle est rarement la croyance. Il s’agit d’une simple migration qui touche tous les actifs cryptographiques de l’entreprise, et les équipes chargées de la gérer sont depuis longtemps privées de budget.
« Je pense que c'est la portée du projet », a déclaré Sinha. « Dans de nombreux cas, les équipes PKI qui sont sous-financées se tournent désormais vers cet événement massif, semblable à l'an 2000, qui va les frapper. Ce que nous disons aux clients, c'est que vous n'avez pas besoin d'un inventaire parfait, vous avez besoin d'un inventaire suffisamment bon. Identifiez les joyaux de votre suite d'applications que vous souhaitez attaquer en premier. «
Cet inventaire de machines, de logiciels et de bibliothèques devient la base de ce que l'industrie appelle désormais la posture cryptographique : une évaluation des risques DigiCert fait surface via Quantum Central, lancée en juillet. La réduction de la durée de vie des certificats pousse le même programme d'automatisation, a noté Sinha.
« Le chemin vers l'agilité cryptographique avec le mandat de 47 jours est un peu le même chemin vers la cryptographie post-quantique », a-t-il déclaré. « Ces deux échéances sont désormais fixées à 2029. Il faut donc mettre en place un bon système, réunissant les PKI publiques et privées, disposer de capacités d'automatisation du dernier kilomètre qui vous offrent une agilité cryptographique, des étapes fondamentales – à la fois pour le mandat de 47 jours que nous avons aujourd'hui et pour la migration vers la cryptographie post-quantique. »
En d’autres termes, la modernisation de l’infrastructure à clé publique et la migration du chiffrement constituent un programme plutôt que deux.
« Donner la priorité à la migration vers la sécurité quantique », a déclaré Sinha. « La modernisation des PKI est attendue depuis longtemps. Et la date limite pour y parvenir est 2029. Si vous ne commencez pas aujourd'hui, vous n'avez déjà plus de temps. »
Inscrivez-vous gratuitement pour regarder l'interview vidéo complète, qui fait partie de la couverture par SiliconANGLE et theCUBE Research de la Journée mondiale de préparation quantique de DigiCert.
(* Divulgation : TheCUBE est un partenaire média payant pour la Journée mondiale de préparation quantique de DigiCert. Ni DigiCert, le sponsor de la couverture de l'événement theCUBE, ni les autres sponsors n'ont de contrôle éditorial sur le contenu de theCUBE ou SiliconANGLE.)
