La sécurité des agents IA dépend désormais de la connaissance de ce que les agents peuvent faire après avoir obtenu l'accès.
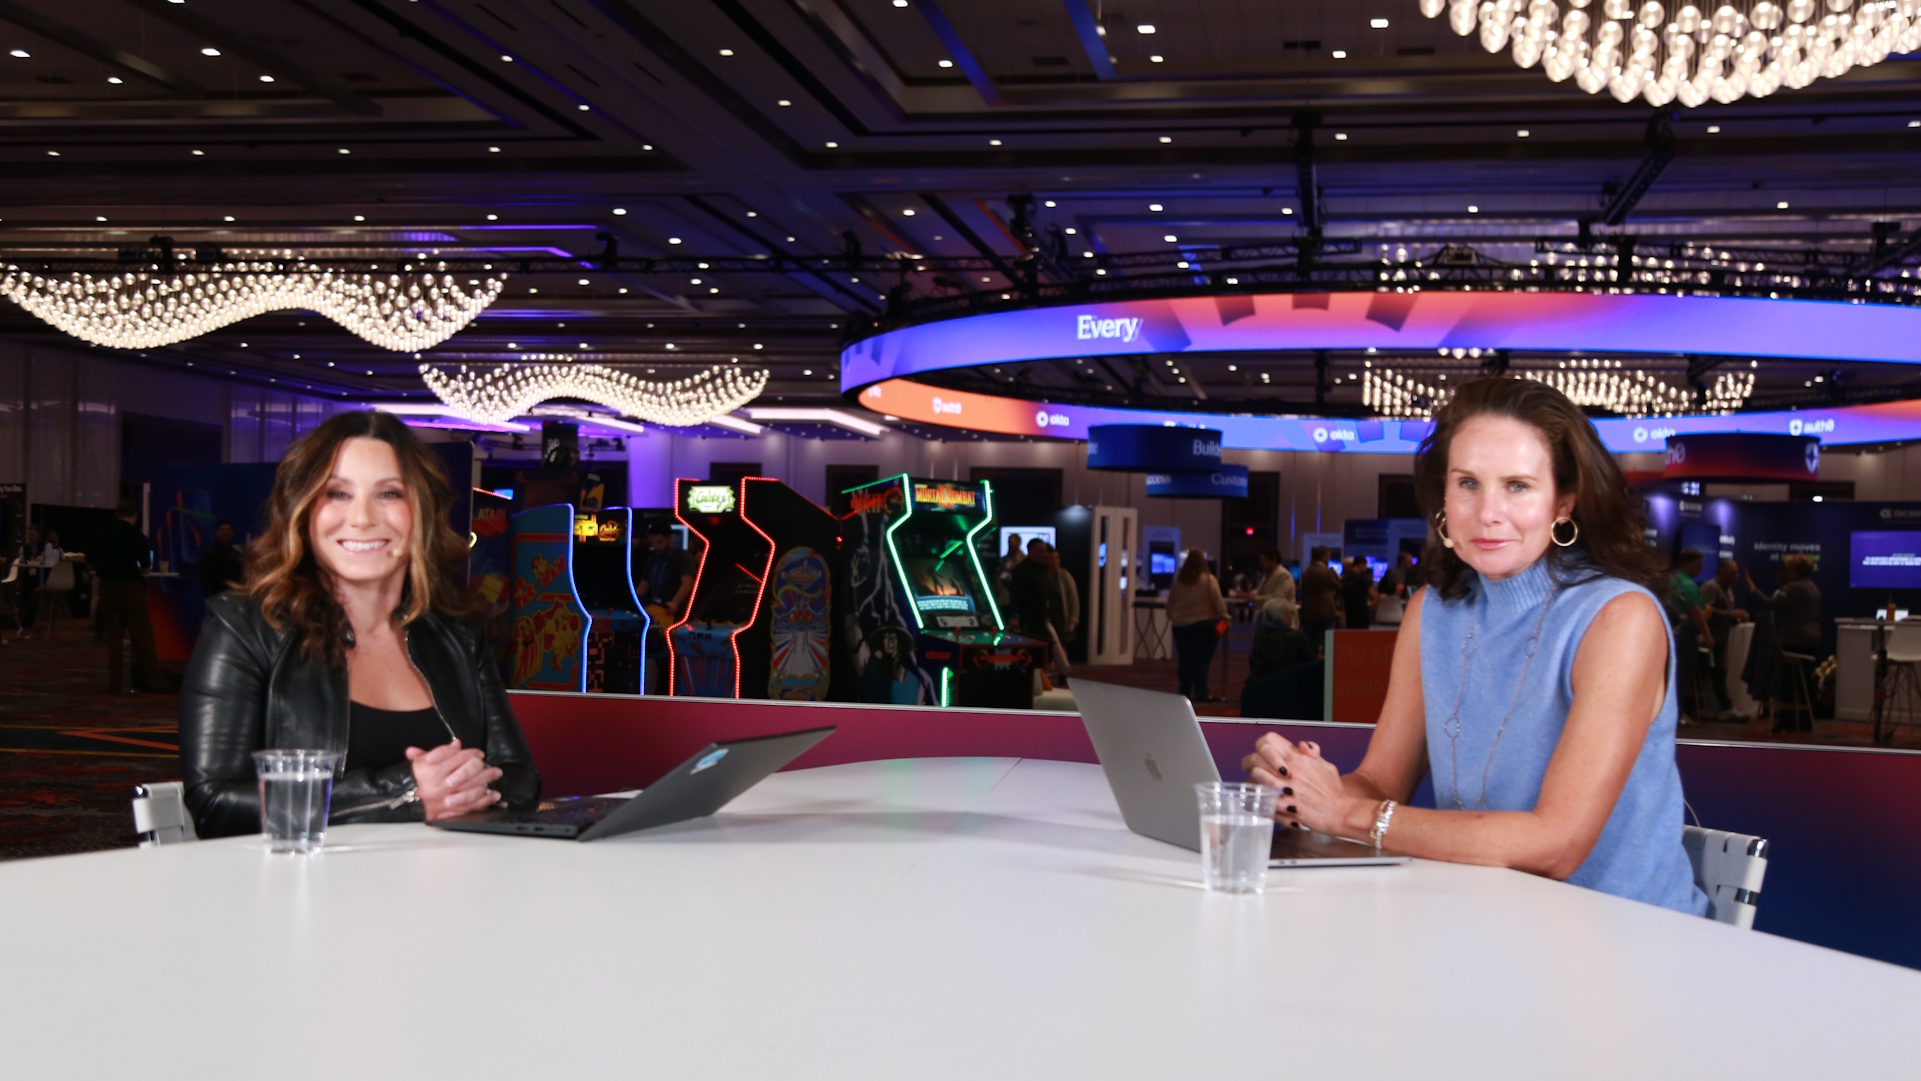
Les agents peuvent agir sur plusieurs applications, transmettre le travail à d'autres agents et apporter des modifications plus rapidement que les équipes de sécurité ne peuvent les examiner. Cela rend nécessaire des limites de visibilité et d’autorisation, mais cela soulève également une question plus difficile : comment une entreprise peut-elle se remettre des actions qu’un agent a déjà entreprises ? Okta s'attaque aux contrôles de découverte, d'autorisation et d'exécution, selon Krista Case (photo, à gauche), analyste principale chez CUBE Research, qui considère les agents eux-mêmes comme une source de risque interne.
« Ce qui est intéressant ici, c'est qu'à mesure que les entreprises adoptent l'IA, elles créent cette toute nouvelle forme de risque interne sous la forme de ces agents d'IA », a déclaré Case. « D’une certaine manière, cela pourrait même constituer une menace à long terme plus importante pour les organisations que ce que font ces adversaires avec l’IA. »
Case s'est entretenu avec son collègue animatrice Rebecca Knight (à droite) lors de l'événement Oktane d'Okta, lors d'une diffusion exclusive sur theCUBE, le studio de diffusion en direct de SiliconANGLE Media. Ils ont discuté de la manière dont les entreprises peuvent contrôler les agents d’IA et réagir lorsque leurs actions causent un préjudice. (* Divulgation ci-dessous.)
La sécurité des agents IA nécessite un plan de récupération
Okta définit son approche autour de la recherche d'agents, de la détermination de ce qu'ils peuvent faire, de l'observation de leurs actions et de la réponse en cas de besoin. Ces étapes couvrent plus que l'octroi initial de l'accès, a expliqué Case. Néanmoins, l’arrêt d’un agent peut laisser des modifications en place ou déclencher un travail ailleurs dans un système connecté.
« Le kill switch révoque l'autorité et empêche l'agent IA de prendre des mesures futures », a-t-elle déclaré. « Cela ne tient pas nécessairement compte de ce que l'agent a peut-être déjà modifié, ni des autres actions en aval qu'il a pu déclencher. »
Cet écart se creuse à mesure que les agents délèguent des tâches à d’autres agents. Une réponse peut devoir identifier chaque système affecté et restaurer un état de confiance, et non simplement révoquer une identité. Les agents ont également besoin d’une propriété humaine claire et d’autorisations adaptées à leurs tâches, plutôt que d’autorisations héritées en gros de leurs utilisateurs, a souligné Case.
« Qui est l'humain responsable de cet agent IA en fin de compte », a-t-elle demandé. « Nous devons nous assurer que l'agent IA n'hérite pas automatiquement de tous les accès et autorisations dont dispose l'humain. »
Des milliers d’agents révèlent des lacunes dans la surveillance
L’échelle de la découverte teste déjà ces contrôles. Une société de gestion d'actifs financiers a trouvé environ 13 000 agents dans son environnement mais n'en a considéré que 1 000 valides, a noté Case. Les résultats suggèrent que les agents sont créés en dehors des processus informatiques établis, laissant aux entreprises le soin de retracer la manière dont l'autorité passe entre les personnes, les agents et les applications.
« Cette entreprise, dans son environnement, a découvert environ 13 000 agents, et n'en a considéré que 1 000 comme valides », a-t-elle déclaré. « Cela montre en quelque sorte cet élément de découverte initiale de la conversation. Cela reflète vraiment, je pense, en particulier dans certains de ces environnements plus vastes, l'ampleur du problème auquel nous sommes confrontés. »
La découverte donne un point de départ aux équipes de sécurité, mais l'activité d'un agent peut traverser les plateformes de plusieurs fournisseurs. Blueprint Alliance d'Okta vise à établir une architecture partagée pour l'accès, la délégation et la surveillance. Les signaux partagés pourraient aider à clarifier l'intention d'un agent ; Les entreprises devront également décider qui a l'autorité lorsque les plateformes recommandent des actions contradictoires, a souligné Case.
« Je pense que ce partage de télémétrie, cette interopérabilité, je pense que c'est important », a-t-elle déclaré. « Je pense que c'est une initiative vraiment importante. Ce qui m'intéresse de voir au fur et à mesure qu'elle sera déployée et que nous commencerons à en parler avec les clients, c'est s'il y a… des idées contradictoires sur ces plates-formes sur une action qui doit être prise. Par exemple, qui aura l'autorité en fin de compte et où cette autorité va-t-elle vivre dans cette pile technologique ? «
Voici l'interview vidéo complète, faisant partie de la couverture par SiliconANGLE et theCUBE de l'événement Oktane d'Okta :
(* Divulgation : TheCUBE est un partenaire média payant pour l'événement Oktane d'Okta. Les sponsors de la couverture de l'événement theCUBE n'ont pas de contrôle éditorial sur le contenu de theCUBE ou SiliconANGLE.)
