La sécurité des agents IA doit désormais régir ce que les logiciels autonomes peuvent faire, et non seulement ce qu’ils peuvent dire.
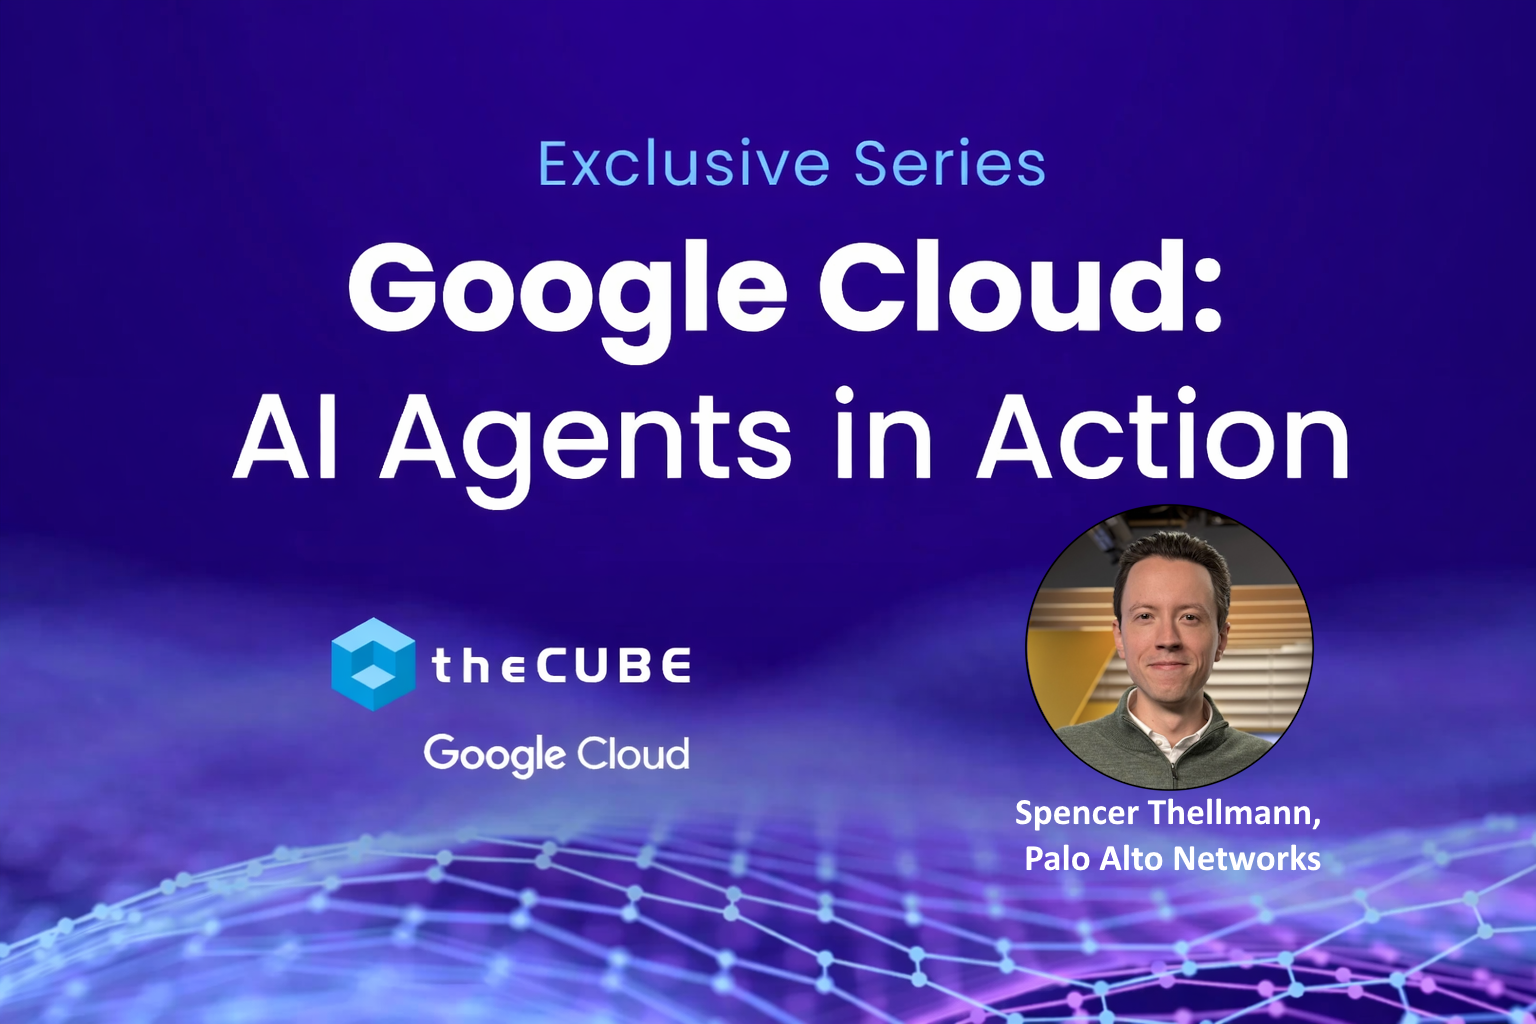
Le passage des chatbots aux agents autonomes modifie l'équation du risque d'entreprise, désormais puisque les agents peuvent accéder aux outils, conserver des informations et agir sans attendre une invite humaine. Palo Alto Networks Inc. s'attaque à ce changement en Intégrations Prisma AIRS conçu pour inspecter l'activité des agents dans les environnements Google Cloud. Selon Spencer Thellmann (photo), chef de produit principal chez Palo Alto Networks, le plus grand défi est que les mêmes capacités qui rendent les agents utiles créent également leurs vulnérabilités les plus conséquentes.
« Nous ne pouvons pas traiter les agents comme un chatbot », a déclaré Thellmann. « Les agents sont des applications autonomes qui agissent au nom des utilisateurs ou d'autres agents. Ils le font en invoquant des outils, et ils ont de la mémoire, à court et à long terme, tout comme vous et moi. Ce sont ces éléments qui rendent un agent puissant – son autonomie, sa mémoire et son utilisation des outils – qui les rendent également particulièrement dangereux. »
Thellmann s'est entretenu avec les membres du CUBE John Furrier pour le Google Cloud : série d'agents IA en action sur theCUBE, le studio de diffusion en direct de SiliconANGLE Media. Ils ont discuté de la façon dont Palo Alto Networks est sécuriser les agents autonomesl'activité de modèle et les interactions avec les outils au sein de Google Cloud. (* Divulgation ci-dessous.)
La sécurité des agents IA va au-delà des invites
La sécurité traditionnelle des chatbots se concentre en grande partie sur l’inspection des entrées et des réponses pour détecter une injection rapide, une fuite de données ou un contenu nuisible. Les agents autonomes nécessitent une surveillance plus large car ils peuvent faire appel à des services externes, manipuler les ressources de l'entreprise ou se coordonner avec d'autres agents. Les contrôles de sécurité doivent donc évaluer les intentions et les comportements pendant que l'activité se déroule, a noté Thellmann.
« Le revers de la médaille de l'autonomie est que votre agent peut tout faire, ce qui signifie qu'il peut tout faire », a-t-il déclaré. « Cela pourrait inclure la suppression de bases de données de production, ce que personne ne souhaite. Les outils peuvent être manipulés. La mémoire aussi. »
L’ampleur du déploiement des agents aggrave le problème. Les entreprises pourraient éventuellement faire appel à beaucoup plus d’agents que d’employés, laissant les équipes de sécurité interpréter une activité continue à partir d’identités non humaines. Les politiques statiques à elles seules auront du mal à distinguer une tâche automatisée légitime d'une action techniquement autorisée mais opérationnellement dangereuse, a souligné Thellmann.
« Vous aurez ces êtres autonomes, non-humains, au sein de votre réseau qui font des choses tout le temps, soit de manière isolée, soit ensemble », a-t-il ajouté. « Réconcilier ce qu'ils font et prendre une décision déterministe quant à savoir si cela devrait ou non se produire est la prochaine frontière pour la sécurité de l'IA. »
Les contrôles d'exécution suivent les agents en production
Les produits de sécurité doivent également fonctionner au sein des plates-formes sur lesquelles les développeurs créent et déploient des agents. Palo Alto Networks a annoncé l'intégration de la sécurité d'exécution Prisma AIRS avec Passerelle d'agent de Google Cloudun composant du Plateforme d'agents d'entreprise Geminiavec une disponibilité plus large attendue cet automne. La connexion est destinée à inspecter les appels d'outils lorsqu'ils transitent entre les agents et les systèmes externes, selon Thellmann.
« Cela fonctionne grâce aux extensions de service, où en ajoutant une extension de service à la passerelle, je peux aujourd'hui l'utiliser pour envoyer tous les appels et réponses de l'outil MCP à l'API Prisma AIRS pour inspection », a-t-il déclaré. « Nous allons élargir cela à l'automne en étendant la capacité d'analyser également toutes les entrées et sorties des utilisateurs vers les agents Gemini Enterprise Agent Platform. »
Les connexions du protocole de contexte de modèle présentent une exposition bidirectionnelle. Les informations d'identification sensibles peuvent quitter une entreprise via une demande d'agent, tandis qu'un serveur MCP compromis peut renvoyer des liens malveillants, des logiciels malveillants ou des instructions intégrées dans les descriptions d'outils. L'inspection d'exécution doit donc évaluer la demande, la réponse et les métadonnées entourant la transaction, a souligné Thellmann.
« Un serveur légitime aujourd'hui pourrait être en quelque sorte illégitime demain », a-t-il déclaré. « Un domaine où nous le constatons est celui des descriptions d'outils, où la description d'un outil peut contenir une attaque indirecte par injection rapide, qui pourrait par exemple contraindre un agent à divulguer son historique de conversation à quelqu'un qui ne devrait pas y avoir accès. »
Les agents commencent à surveiller la chaîne d’approvisionnement de l’IA
La sécurité basée sur les agents s'étend également à la gouvernance des modèles. Palo Alto Networks a regroupé son service d'analyse de modèles sous la forme d'un agent disponible via Google Cloud Marketplace. Le système examine les fichiers de modèle par rapport aux stratégies configurées dans Gestionnaire de nuages de stratespermettant aux organisations de vérifier les licences, la vérification des éditeurs et les composants suspects avant le déploiement.
« Ce qui est intéressant, c'est que, comme il repose en fin de compte sur une carte A2A… d'autres agents peuvent désormais lui parler », a déclaré Thellmann. « Si vous disposez d'un agent chargé d'extraire des modèles d'Internet et de les exécuter ensuite dans une sorte de service d'inférence, cet agent pourrait s'auto-surveiller en envoyant le modèle avec lequel il est sur le point de faire quelque chose à notre agent d'analyse de modèles pour inspection. »
Ce modèle reflète un mouvement plus large vers des décisions de sécurité de machine à machine. Plutôt que de demander à une personne de soumettre chaque modèle manuellement, un agent peut demander un verdict de politique à un autre agent avant de poursuivre un flux de travail. La sécurité devient partie intégrante du processus automatisé au lieu d'un examen distinct imposé après le développement.
« Tout ce que j'ai à faire est d'aller sur le marché, en supposant que je dispose déjà d'une licence pour l'analyse de modèles, puis je peux lancer l'agent au sein de Gemini Enterprise Agent Platform », a déclaré Thellmann. « Je peux commencer à lui envoyer des modèles et à obtenir des verdicts qui correspondent à la politique que j'ai mise en place dans Strata Cloud Manager. »
La demande pour ces contrôles augmente parallèlement à l’adoption par les agents d’entreprise. Prisma AIRS a plus que triplé sa clientèle en trois mois, reflétant l'intérêt croissant pour l'analyse de modèles, l'équipe rouge et la protection d'exécution, selon Thellmann. Palo Alto Networks concentre désormais sa feuille de route produit sur la sécurisation des agents sur les plates-formes cloud, les environnements Software-as-a-Service et les points de terminaison.
« Nous nous concentrons actuellement uniquement sur les agents IA en raison de certains des problèmes dont nous avons discuté aujourd'hui », a-t-il déclaré. « Je passe toutes mes heures d'éveil à réfléchir à la manière d'aider nos clients à sécuriser leurs agents sur le cloud, les plateformes SaaS et les agents de point de terminaison. Je pense que nous aurons bientôt plus à vous dire sur ces trois domaines. »
Voici l'interview vidéo complète, qui fait partie de la couverture de SiliconANGLE et theCUBE sur le Google Cloud : série d'agents IA en action:
(* Divulgation : TheCUBE est un partenaire média payant pour la série Google Cloud : AI Agents in Action. Ni Google Cloud, le sponsor de la couverture de l'événement theCUBE, ni les autres sponsors n'ont de contrôle éditorial sur le contenu de theCUBE ou SiliconANGLE.)
