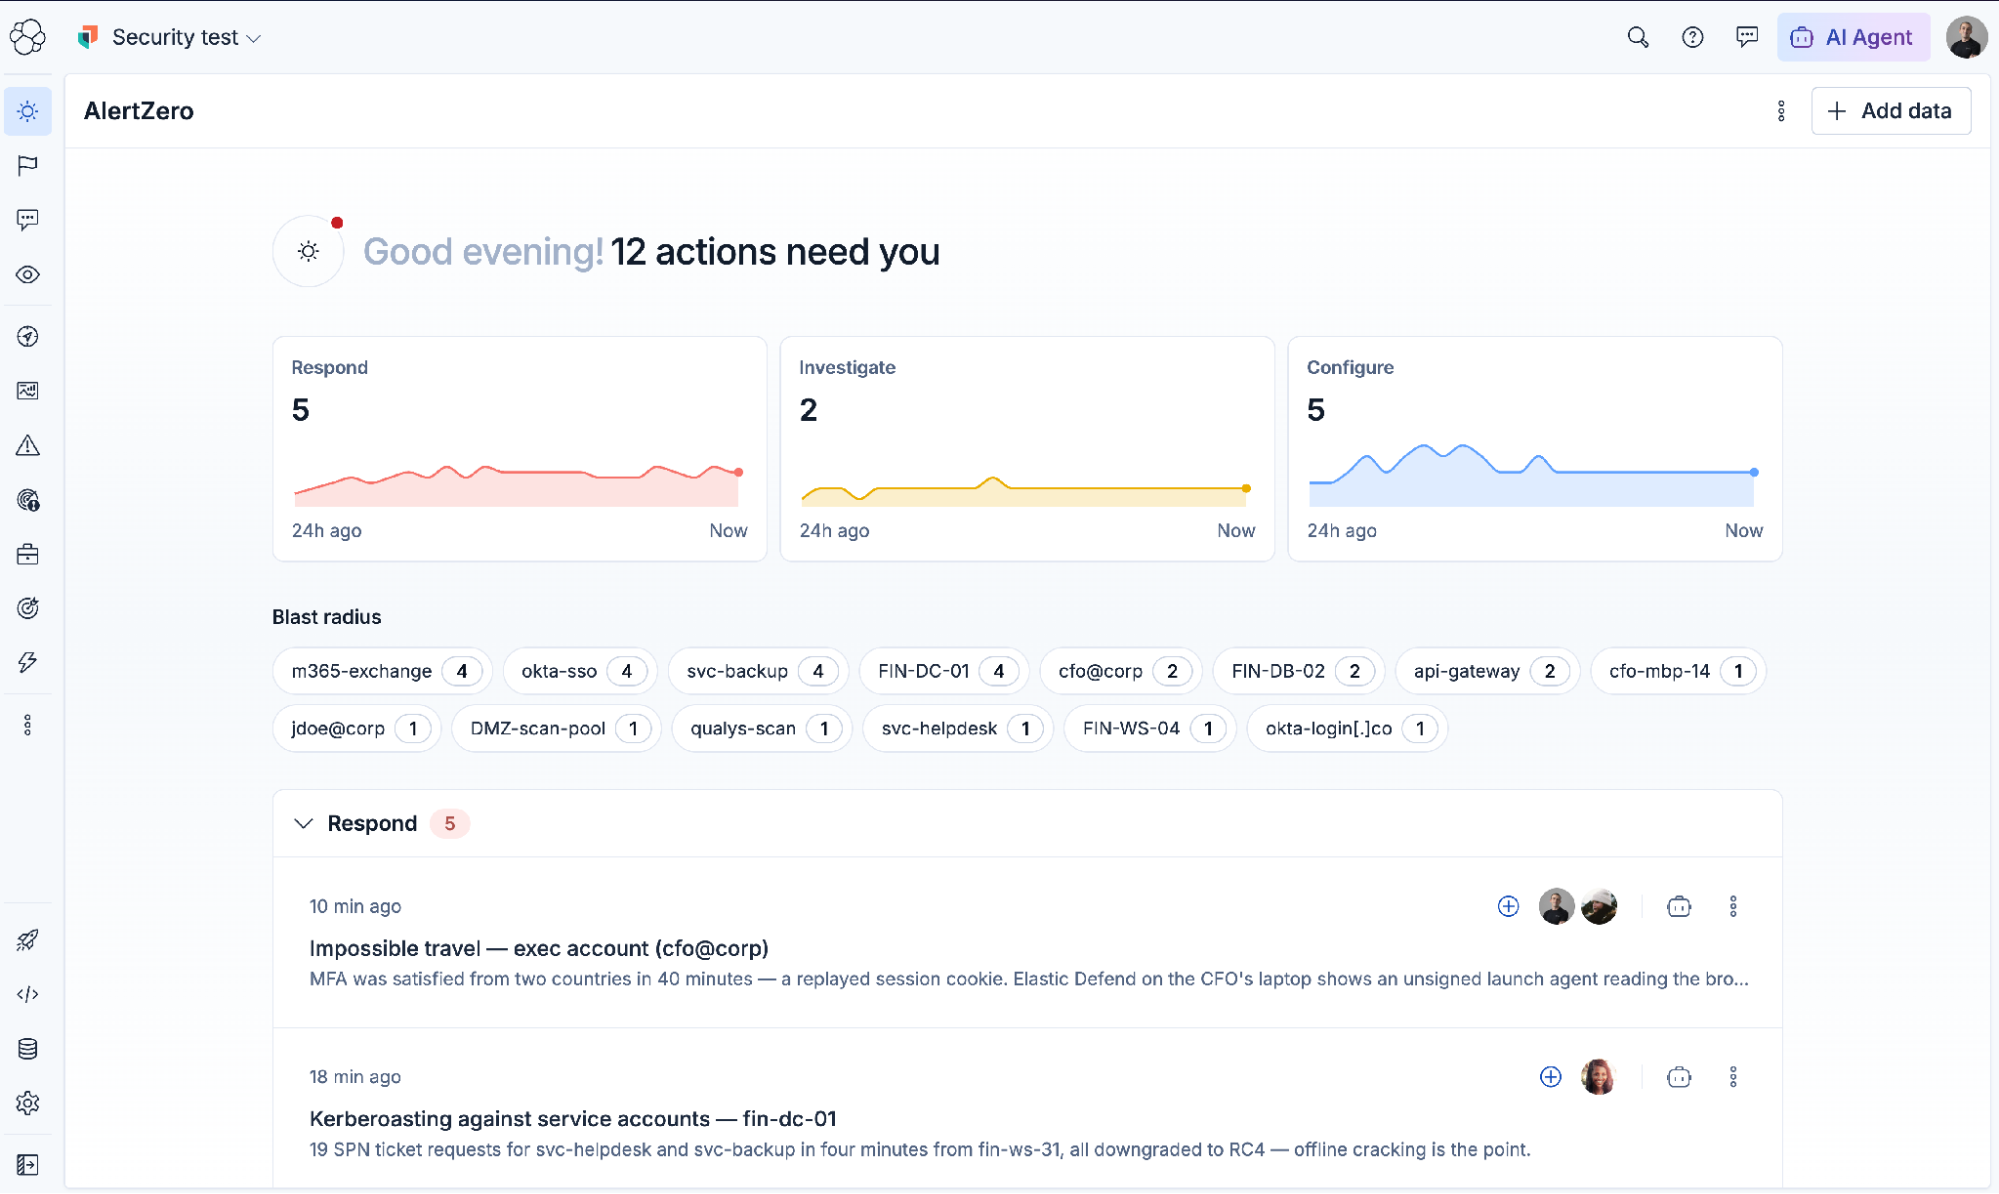
La société de recherche et de sécurité d'entreprise Elastic NV a présenté aujourd'hui AlertZero, une équipe d'agents d'intelligence artificielle spécialisés pour les opérations de sécurité. Intégrés à Elastic Security, les agents se chargent du tri des alertes, de la recherche des menaces et de l'analyse médico-légale, et chaque client décide de la part de ce travail à exécuter sans qu'une personne ne se déconnecte.
AlertZero est lancé en cas de surcharge d'alerte. Les équipes de sécurité ont depuis longtemps reçu plus de détections que d'analystes pour les traiter, et les faux positifs ne cessent de s'ajouter à la file d'attente. Elastic affirme que l'utilisation de l'IA par les attaquants aggrave désormais le problème.
L'exemple de l'entreprise est l'attaque de juillet contre Hugging Face Inc. par des modèles PBC d'OpenAI Group qui avaient échappé à un environnement de test. Elastic a déclaré que l'intrusion avait généré plus de 17 000 événements sur quatre jours. Selon Elastic, les outils de sécurité pouvaient détecter chaque signal individuellement, mais le plus difficile était de les connecter pour voir l'attaque dans son intégralité.
Connecter ces signaux est la tâche qu'Elastic a confié à quatre groupes d'agents qu'il appelle Watches. Chacun exécute ses propres déclencheurs ou calendrier et écrit ce qu'il trouve dans un dossier d'enquête partagé. Triage Watch enrichit les alertes entrantes et décide lesquelles sont réelles, en éliminant le bruit avec une raison écrite.
La chasse aux menaces se déroule en permanence sous Hunt Watch, guidée par la recherche sur les menaces. Detection Watch apprend des trois autres et propose d'ajuster les règles de détection bruyantes ou de nouvelles pour combler les lacunes. Rien ne change dans une règle sans approbation. Forensics Watch gère l'analyse des logiciels malveillants et le traçage des chemins d'exploitation, un travail spécialisé pour lequel, selon Elastic, de nombreuses équipes de sécurité manquent de personnel.
Les clients décident du degré d’autonomie de chaque montre, le paramètre étant réglable en fonction des tâches individuelles. Elastic Security Labs a déclaré dans un article de blog que même dans le contexte le plus autonome, une évaluation non concluante nécessite toujours la décision d'une personne. Le choix du modèle appartient également au client, et les analystes peuvent changer de modèle au cours d'une enquête, à mesure que les preuves évoluent.
Mike Nichols, directeur général de la sécurité chez Elastic, a déclaré que les personnes qui ont construit AlertZero « se sont assises à la place de l'analyste SOC ». Chaque surveillance correspond à une tâche essentielle en matière d'opérations de sécurité, a-t-il déclaré, et l'objectif était de permettre aux équipes de prendre en charge uniquement la quantité d'automatisation qu'elles peuvent superviser.
AlertZero s'appuie sur les mises à jour qu'Elastic a publiées fin juillet avant la conférence Black Hat USA. Parmi eux se trouvait un Attack Discovery retravaillé qui enquête sur les alertes avant de signaler une attaque, et cet outil s'exécute désormais dans Triage Watch. Nichols a discuté de l'objectif « Alerte zéro » derrière ces mises à jour dans une interview avec theCUBE, le studio de diffusion en direct de SiliconANGLE Media.
Les clients peuvent ajouter leurs propres flux de travail en utilisant les mêmes compétences Agent Builder et l'automatisation Elastic Workflows que celles utilisées par l'entreprise pour créer AlertZero. La version sera disponible pour les clients Elastic Security sous forme d'aperçu technique sur Elastic Cloud et dans des déploiements autogérés et isolés.
