
Après qu'OpenClaw ait fait sensation – ou un raz-de-marée, ça dépend à qui tu demandes — dans la communauté de l’intelligence artificielle, la sécurité est devenue primordiale.
Avant le prochain événement KubeCon + CloudNativeCon NA, les dirigeants de Red Hat LLC ont donné plus d'informations sur OpenShell, un environnement d'exécution sécurisé et ouvert pour les agents conçu pour assurer la sécurité et la gouvernance des déploiements OpenClaw. Nvidia Corp. a développé OpenShell, que Red Hat intègre à sa plateforme d'IA. L'architecture, qui place les agents dans des environnements sandbox isolés.
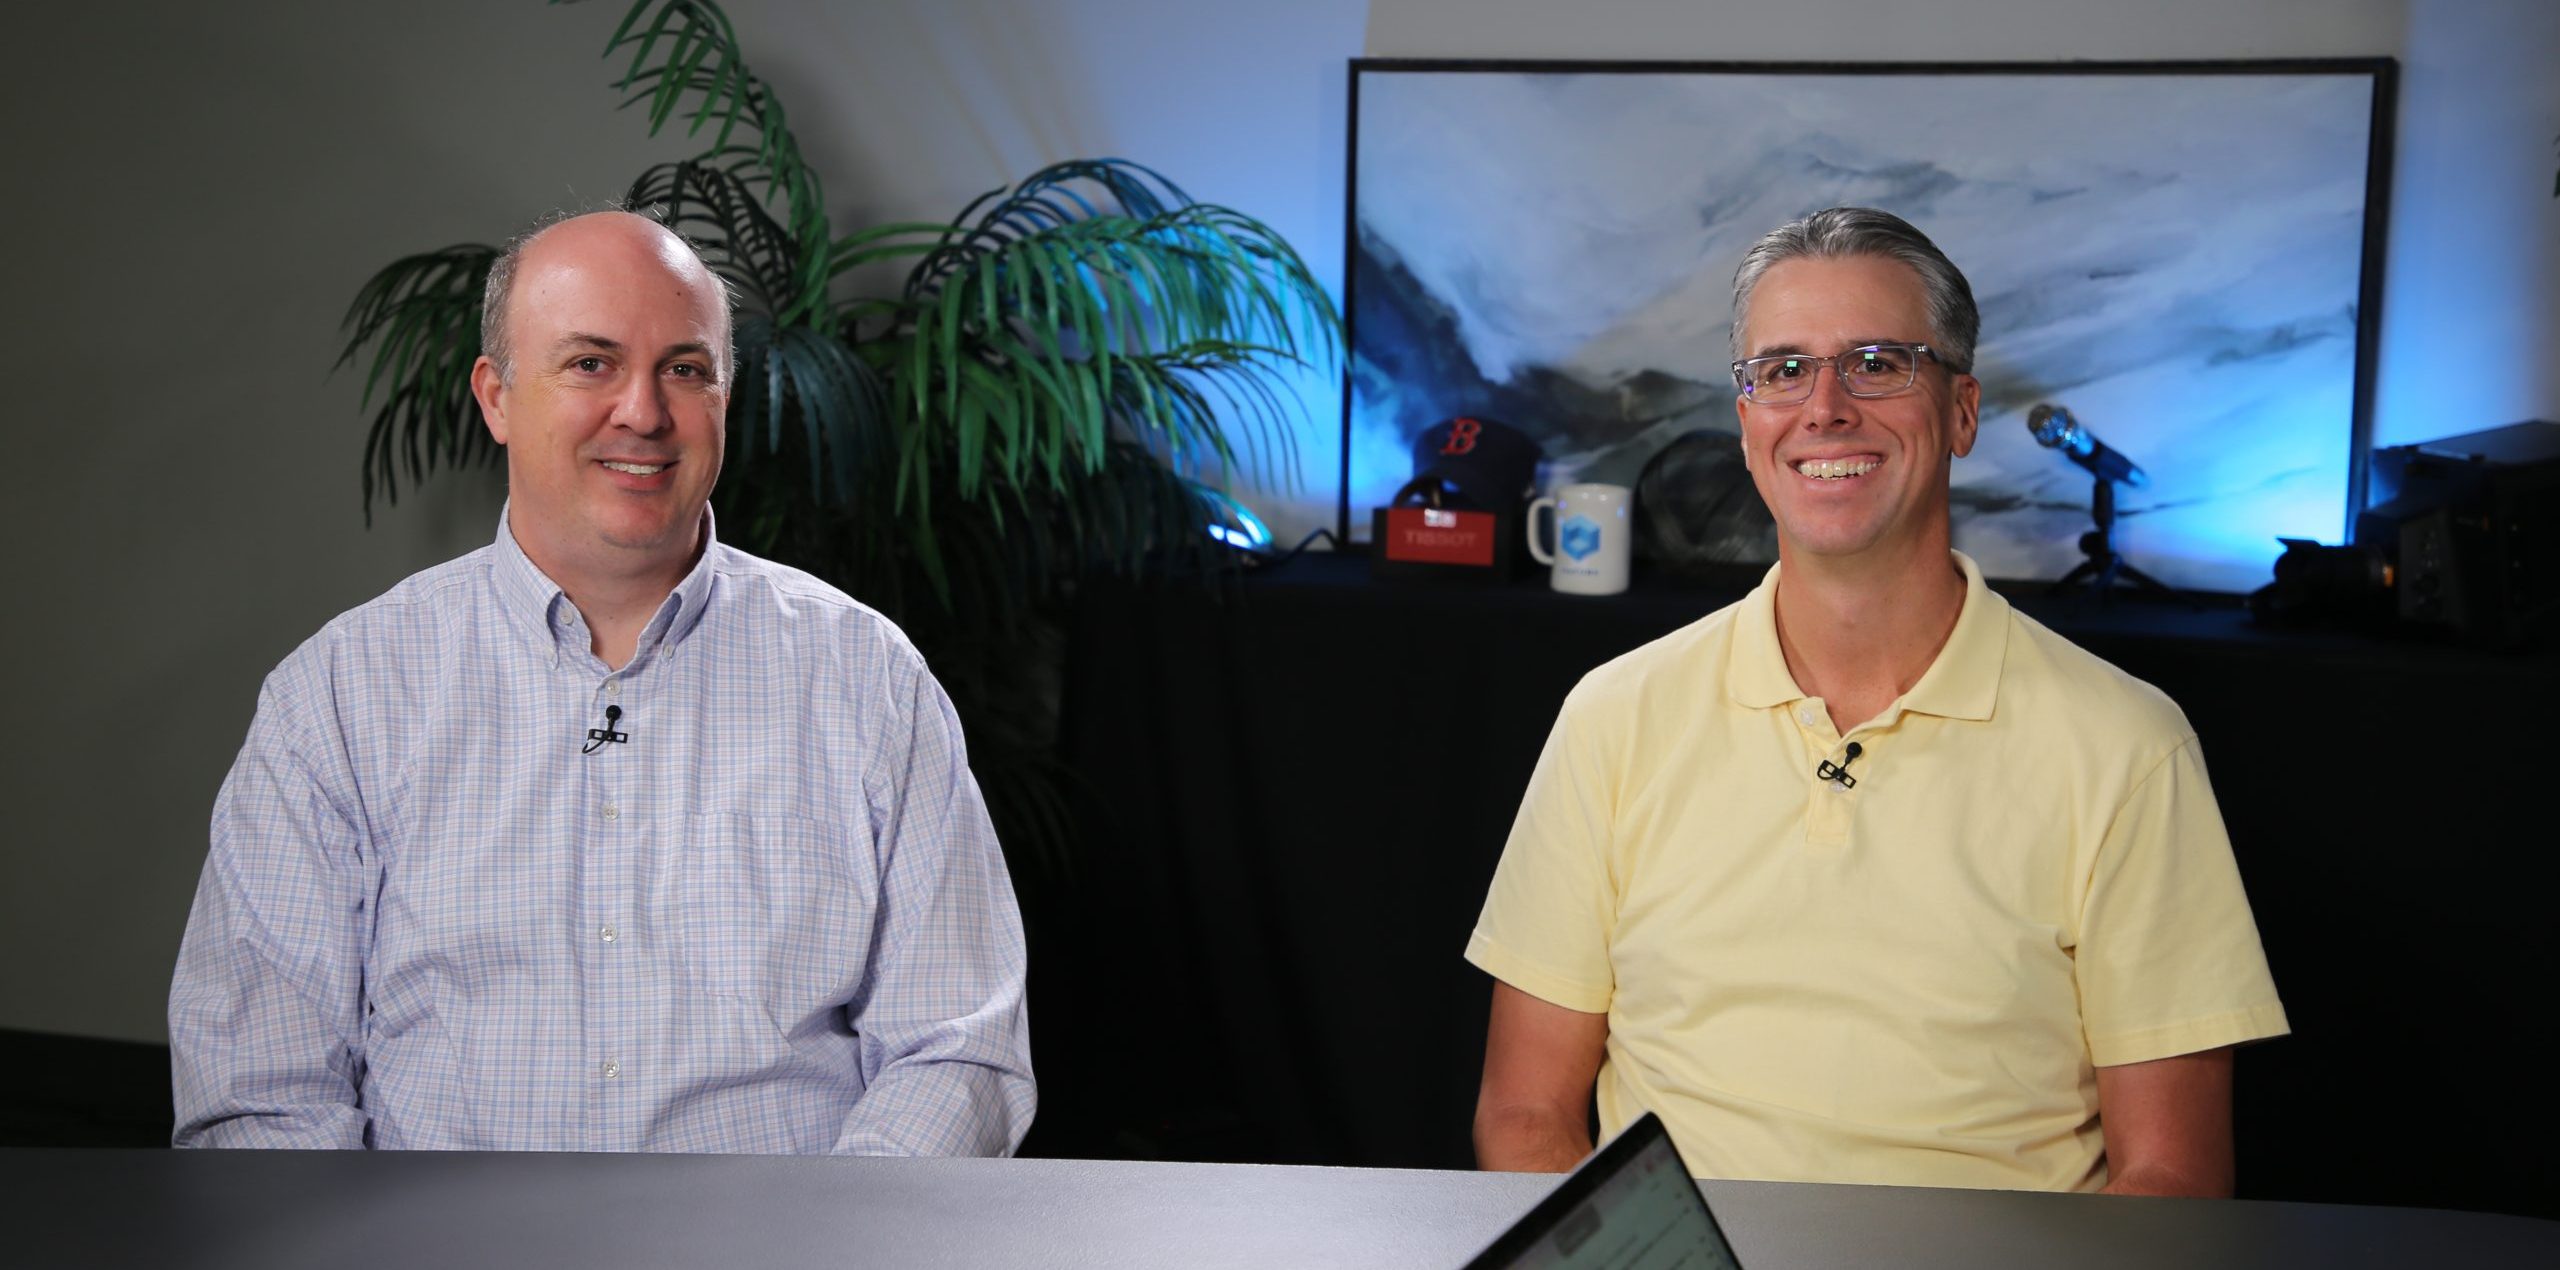
« OpenClaw est sorti en trombe », a déclaré Pete Cheslock (photo, à droite), architecte principal de la communauté IA chez Red Hat. « Cet agent autonome qui peut tout faire, c'était vraiment choquant de voir l'écosystème et la communauté se développer autour de lui. Au fur et à mesure que les gens ont commencé à s'y plonger… vous commencez à poser les questions que tout le monde devrait se poser, en particulier les entreprises, à savoir, à quoi cet accès peut-il accéder et que peut-il faire ? C'est là que des outils comme OpenShell ont commencé à répondre à des questions difficiles. «
Cheslock et Stu Miniman (à gauche), directeur principal des études de marché pour les plates-formes hybrides chez Red Hat, s'est entretenu avec l'analyste en chef de CUBE Research Dave Vellante en avance KubeCon + CloudNativeCon NAlors d'une interview exclusive sur theCUBE, le studio de diffusion en direct de SiliconANGLE Media. Ils ont discuté de l'évolution de KubeCon et de la manière dont Red Hat répond aux problèmes de sécurité de l'IA avec des outils open source. (* Divulgation ci-dessous.)
Sécuriser OpenClaw avec OpenShell
Le 9 novembre, Red Hat organisera un OpenShift Commons Gathering, une opportunité pour les praticiens de l'open source d'entendre les leaders du secteur. Kubernetes n'est qu'une partie de l'écosystème cloud, et son « hétérogénéité » augmente à mesure que l'IA impose des exigences au multicloud, a expliqué Miniman.
« Il n'y a pas de meilleure façon de commencer votre semaine que d'aller (sur OpenShift Commons) », a-t-il déclaré. « Nous avons des sociétés de services financiers, nous avons des entreprises qui travaillent sur l'IA, sur la virtualisation, sur certains de ces éléments clés du cloud natif, ainsi que deux de nos directeurs généraux de Red Hat. Nous sommes clairement un contributeur majeur à tout cela et avons une large adoption par les clients. »
Alors que les organisations réévaluent la sécurité des agents suite à l'adoption rapide d'OpenClaw, Red Hat et Nvidia collaborent pour intégrer OpenShell dans les environnements d'IA d'entreprise. L'idée est d'utiliser les agents OpenClaw et l'architecture OpenShell de concert, afin que l'accès des agents aux informations potentiellement vulnérables soit surveillé et sécurisé.
« La communauté OpenShell est évidemment nouvelle… mais elle se développe à un rythme assez incroyable », a déclaré Cheslock. « Nous avons des contributeurs d'une grande variété d'entreprises. Il s'appuie sur certains groupes d'intérêts spéciaux de base de Kubernetes. Le bac à sable d'agent est l'un d'entre eux, afin que vous puissiez déployer ces agents de manière sécurisée à l'aide des API natives de Kubernetes. Les ingénieurs qui doivent déployer ces agents doivent apprendre beaucoup de nouvelles choses, mais ils n'ont pas besoin d'apprendre les API pour les déployer. «
Bien que les agents puissent présenter de graves risques de sécurité, les entreprises les déploient également à des fins de protection. Les outils de sécurité basés sur l'IA peuvent tester les vulnérabilités plus rapidement et à plus grande échelle que leurs homologues humains, aidant ainsi les organisations à identifier et à corriger les failles avant que les attaquants ne puissent les trouver.
« Nous essayons de faire en sorte que les clients puissent se sentir en sécurité, comprendre et utiliser ces outils », a déclaré Miniman. « C'est au premier plan. Des efforts encore plus importants que jamais sont déployés en matière de sécurité, ce qui a toujours été une priorité chez Red Hat… il s'agit de la confiance, de la conformité et de la sécurité. Si nous nous assurons que cette couche est aussi verrouillée, fiable et fiable que possible, tout le reste passe au second plan. »
Voici l'interview vidéo complète, faisant partie de la couverture pré-événement de SiliconANGLE et theCUBE de KubeCon + CloudNativeCon NA:
(* Divulgation : Red Hat a sponsorisé ce segment de theCUBE. Ni Red Hat ni les autres sponsors n'ont de contrôle éditorial sur le contenu de theCUBE ou SiliconANGLE.)
