
Le moyen le plus rapide d’introduire de nouvelles fonctionnalités de sécurité dans l’entreprise n’a jamais été un nouveau produit. Il s'agit d'une nouvelle licence pour quelque chose que le client possède déjà. Fortinet Inc. le comprend mieux que quiconque, car il a continué à ajouter des fonctionnalités à son pare-feu FortiGate.
Cette semaine, l’entreprise a annoncé qu’elle appliquait cette stratégie au problème de sécurité le plus urgent auquel sont confrontés aujourd’hui les leaders des technologies de l’information : la sécurisation de l’intelligence artificielle.
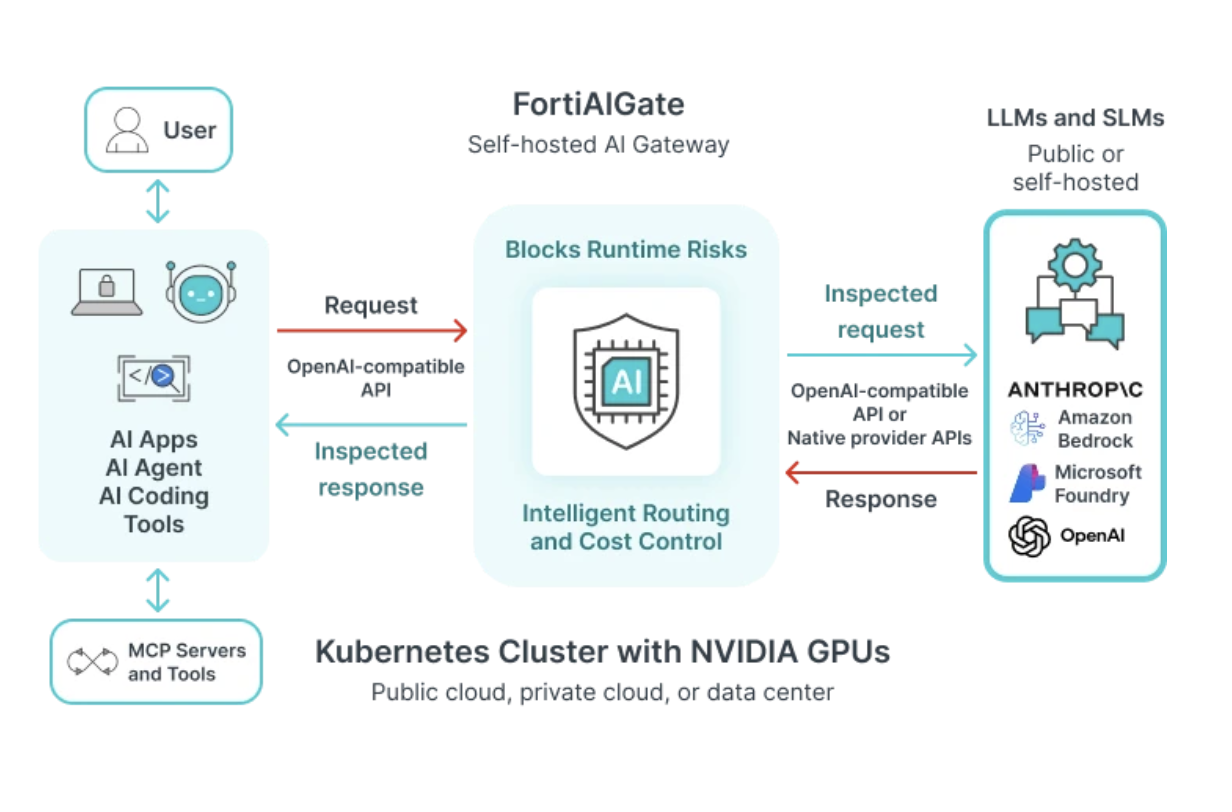
Lundi, la société a annoncé Service de sécurité IA en ligne FortiGuardun abonnement fourni dans le cloud qui apporte une inspection et des garde-fous spécifiques à l'IA aux pare-feu FortiGate. Les clients l'activent et FortiGate commence à inspecter les invites, les réponses des modèles et le trafic de l'outil Model Context Protocol en temps réel, sans que le client n'ait à déployer et à gérer une pile de sécurité IA distincte. Le moteur derrière le service est FortiAIGate, la passerelle IA de Fortinet, qui a reçu un nouvel ensemble de fonctionnalités, notamment la technologie issue de l'acquisition de Virtue AI que la société a finalisée en août.
La sécurité de l’IA est passée du statut de niche à celui d’accaparement de terres en moins de deux ans. Palo Alto Networks Inc. a acheté Protect AI ; Check Point Software Inc. a acquis Lakera ; F5 Inc. a acheté CalypsoAI ; et Cisco Systems Systems Inc. ont acquis Robust Intelligence. Forrester a recensé plus de 2 milliards de dollars de dépenses des principaux fournisseurs pour les startups de sécurité de l'IA sur une période de 18 mois.
Chaque fournisseur de plateforme a désormais une histoire en matière de sécurité de l’IA. La question pour les acheteurs n’est plus de savoir qui possède la technologie, mais qui peut la déployer dans l’ensemble de l’organisation le plus rapidement et au moindre coût opérationnel. C'est la question à laquelle Fortinet tente de répondre.
Voici quelques points à retenir qui devraient intéresser les responsables de l’information et les responsables de la sécurité de l’information :
La plateforme est la stratégie
La plupart des produits de sécurité IA sur le marché aujourd'hui exigent que les clients proposent quelque chose de nouveau : un proxy, une passerelle, une intégration API pour chaque application IA ou une extension de navigateur sur chaque point de terminaison. Chacun d’eux est un projet, et les projets stagnent. Dans mes conversations avec les responsables de la sécurité, l’écart entre « nous avons acheté un outil de sécurité IA » et « nous disposons d’une couverture de sécurité IA » se mesure souvent en trimestres, c’est pourquoi le secteur de la sécurité regorge de logiciels de stockage.
L'approche de Fortinet atténue ce problème en s'appuyant sur la base installée de FortiGate, l'une des plus importantes du secteur. Le pare-feu se trouve déjà sur le chemin du trafic dans les succursales, les campus et les centres de données. L'activation de l'inspection par l'IA devient donc une décision politique plutôt qu'un déploiement d'infrastructure. L'intégration de réseaux étendus définis par logiciel a été la principale raison pour laquelle l'entreprise est passée d'un acteur minoritaire dans la connectivité WAN à un leader du marché en quelques années seulement.
Les organisations ont besoin d’une sécurité IA qui puisse évoluer aussi rapidement que l’IA est déployée. En étendant l'inspection avancée de l'IA et les garde-fous via FortiGate, Fortinet rend la sécurité de l'IA disponible au sein de l'infrastructure de sécurité existante, ce qui est la bonne décision pour l'entreprise et ses clients.
Les entreprises de taille moyenne et les entreprises distribuées, telles que les détaillants, les systèmes de santé et les fabricants, adoptent l'IA aussi rapidement que quiconque, mais elles manquent de personnel pour gérer un programme de sécurité dédié à l'IA. Fournir une protection via un appareil qu’ils gèrent déjà abaisse considérablement la barrière. C'est le même modèle qui a fait de FortiGate le choix par défaut pour un SD-WAN sécurisé, et il est susceptible de fonctionner ici pour les mêmes raisons.
L’inspection passe du « qui » au « quoi »
La première vague de produits de sécurité IA s'est concentrée sur la découverte, identifiant quels employés utilisent ChatGPT, quelles applications SaaS intègrent l'IA et si des fichiers sensibles sont téléchargés. Utile mais superficiel. Savoir que quelqu’un a utilisé un outil d’IA ne vous dit pas si l’interaction était dangereuse.
Le nouveau service va plus loin en inspectant le contenu des interactions de l'IA. FortiAIGate applique des garde-fous multicouches aux invites, aux réponses des modèles, aux appels et réponses des outils MCP, à l'activité des API et aux actions des agents. L'inspection couvre le texte, les images, l'audio, la vidéo et le code. La prévention étendue contre la perte de données détecte 35 types d'informations personnelles identifiables et de données confidentielles et peut déclencher des alertes, les refuser ou les supprimer avant qu'elles ne quittent l'organisation.
C’est le changement qui permettra aux entreprises de déployer l’IA en toute sécurité. Les outils de sécurité traditionnels se concentrent sur les adresses IP, les signatures et les charges utiles. Les menaces de l’IA, telles que les injections rapides et les réponses d’outils empoisonnés, vivent en langage naturel. Un pare-feu qui ne comprend que les paquets les manquera. Celui qui comprend l’intention est mieux aligné sur la direction que prend l’IA.
Le véritable test sera la précision à grande échelle. Fortinet revendique une faible latence et un minimum de faux positifs, et la technologie de garde-fou de Virtue AI devrait aider, mais les équipes de sécurité ont une longue mémoire des outils DLP qui bloquaient tout ou rien. Je voudrais voir des preuves en production avant d'acheter le marketing.
Le contrôle des coûts de l’IA est désormais une fonction de sécurité
La fonctionnalité que j’ai trouvée la plus intéressante n’a pas grand-chose à voir avec les menaces traditionnelles. FortiAIGate permet aux administrateurs de définir les autorisations de modèle, les budgets, les limites de dépenses et les limites de débit au niveau de l'organisation, de l'espace de travail, du projet ou de l'utilisateur. Les administrateurs sont alertés lorsque les dépenses approchent d'une limite et les demandes sont bloquées une fois la limite dépassée. Le routage intelligent envoie chaque requête au modèle approprié en fonction du contenu, de la politique et du coût, sans nécessiter de réarchitecture de l'application.
Fortinet met également en avant les attaques de type « Denial-of-Wallet », dans lesquelles des invites malveillantes ou incontrôlées brûlent les jetons et le calcul du GPU. Cette catégorie de menace n’existait pas il y a trois ans et constitue désormais un réel risque budgétaire. Alors que les agents travaillent 24 heures sur 24 et que la consommation de jetons des machines dépasse celle des humains, une boucle d’agents incontrôlée peut générer une facture d’inférence à cinq chiffres sur un week-end.
Le plus gros point est organisationnel. Aujourd’hui, les dépenses en IA sont réparties entre les unités commerciales, les cartes de crédit des développeurs et les comptes cloud. La finance ne peut pas le voir, l’informatique ne peut pas le gouverner et la sécurité n’en est pas propriétaire. En plaçant les contrôles des dépenses dans la même passerelle qui applique la politique de sécurité, les DSI disposent d'un point de contrôle unique pour les risques et les coûts. Je m’attends à ce que la gouvernance des jetons devienne un élément standard dans les évaluations de sécurité de l’IA en 2027, et Fortinet est en avance pour en faire une fonctionnalité essentielle.
Les agents sont le nouveau shadow IT
Il a fallu une décennie pour maîtriser le Shadow IT. L'IA fantôme émerge dans quelques mois, et les agents fantômes seront encore plus difficiles à gérer car les agents ne se contentent pas de consommer des données ; ils agissent en conséquence. Ils appellent des API, invoquent des outils, se connectent aux serveurs MCP et déclenchent des flux de travail, souvent avec des informations d'identification que personne en sécurité n'a examinées.
La visibilité étendue des agents de FortiAIGate montre quels agents opèrent dans l'entreprise et comment ils interagissent avec les applications d'entreprise, les API, les outils, les données et les serveurs MCP. Combiné aux capacités de Virtue AI pour découvrir les agents non autorisés, analyser les outils MCP et bloquer les appels d'outils malveillants, Fortinet construit une base solide pour la gouvernance des agents.
La visibilité est la première étape, pas la ligne d’arrivée. Les entreprises doivent traiter les agents comme des identités, avec des propriétaires, un accès avec le moindre privilège et une surveillance continue. La Security Fabric plus large de Fortinet, couvrant les opérations de réseau, d'identité, de points finaux et de sécurité, offre une voie crédible pour relier la visibilité des agents à l'application des règles. L’entreprise doit démontrer que ces points sont connectés dans la pratique, et pas seulement dans les diapositives d’architecture.
La flexibilité quant à l’endroit où le trafic IA est traité est indispensable
Toutes les organisations ne seront pas à l’aise pour envoyer des invites et des réponses modèles via un service cloud. Les industries réglementées, les gouvernements et les entreprises ayant des exigences en matière de souveraineté des données ont souvent besoin que des inspections soient effectuées dans leur propre environnement. Fortinet résout ce problème avec FortiAIGate auto-hébergé, qui peut fonctionner sur site, dans le cloud du client ou sur Kubernetes avec les unités de traitement graphique de Nvidia Corp., en conservant les invites, les réponses, les données et les journaux dans l'environnement.
La société comprend également plus de 50 politiques de conformité prédéfinies couvrant les cadres de gouvernance de l'IA, les lois sur la confidentialité des données, les réglementations industrielles et les cadres de sécurité, ainsi que des journaux détaillés de chaque invite, sortie et appel d'outil pour les auditeurs. À mesure que la loi européenne sur l’IA et une mosaïque de règles étatiques et industrielles prendront forme, cette piste d’audit vaudra autant que les garde-fous eux-mêmes.
Le modèle double est intelligent. Le service fourni dans le cloud est la porte d'entrée pour une large base, tandis que FortiAIGate auto-hébergé est la destination pour les clients ayant des besoins exigeants en matière de performances, de confidentialité ou de souveraineté. Cela s’attaque également à un angle mort important. Un pare-feu ne voit que le trafic qui le traverse, mais une part croissante de l'activité des agents se produit de cloud à cloud ou au sein de niveaux d'application qui ne traversent jamais un FortiGate. Une passerelle placée à côté de la charge de travail de l’IA comble cette lacune.
Une note sur les gains
Dans le même ordre d'idées, Fortinet a annoncé mercredi ses résultats du troisième trimestre. Selon presque toutes les mesures opérationnelles, ce fut un trimestre solide, avec un chiffre d'affaires en hausse de 20 %, à 2,08 milliards de dollars, dépassant le consensus de 2,06 milliards de dollars. Les revenus des produits ont bondi de 37 %, à 765 millions de dollars, et les facturations ont augmenté de 29 %, à 2,34 milliards de dollars.
Les investisseurs semblaient obsédés par un seul élément : les revenus des services n'ont augmenté que de 13 %, à 1,31 milliard de dollars, et Fortinet a réduit ses prévisions de services pour l'année complète de 5,15 milliards de dollars à 5,17 milliards de dollars, contre 5,18 milliards de dollars à 5,22 milliards de dollars. Le titre a chuté de plus de 20 % jeudi, entraînant avec lui d’autres noms de cybersécurité.
Je pense que le marché a réagi de manière excessive, et je ne suis pas seul. L'analyste de Rosenblatt Securities, Catharine Trebnick, a intitulé sa note post-bénéfice « Selloff Overdone » et a maintenu sa note d'achat. Les grandes entreprises clientes achètent généralement d’abord le matériel et activent les services par étapes, ce que Christiane Ohlgart, directrice financière, a qualifié de « véritable problème de timing ». Trebnick est d'accord, écrivant que « les indicateurs avancés soutiennent cette lecture » : les facturations de services ont augmenté de 26 %, le total des revenus différés a augmenté de 19 % et les revenus différés à court terme ont augmenté de 14,5 %, son rythme le plus rapide en cinq trimestres.
Plus important encore, la montée en puissance des produits est motivée par le passage des clients à des FortiGates haut de gamme dotés de la puissance de calcul nécessaire pour exécuter de nouvelles fonctions telles que la sécurité de l'IA. Chacune de ces box est un futur abonnement, y compris le service AI annoncé cette semaine. Trebnick a qualifié le nouveau service FortiGuard de « voie la plus claire que nous ayons vue pour que la sécurité de l’IA apparaisse dans les revenus des services plutôt que dans le matériel ». Les revenus des produits d'aujourd'hui deviennent les revenus des services demain, et les investisseurs qui ont vendu avec un décalage d'un trimestre se trompent de chiffre.
Réflexions finales
La décision de Fortinet reflète une vérité plus large sur le marché de la sécurité de l'IA, à savoir que la technologie converge et que la bataille se déplace vers la distribution et la simplicité opérationnelle. Chaque fournisseur majeur propose désormais une forme d’inspection rapide, de garde-fous et de visibilité des agents. L'avantage de Fortinet est qu'il peut fournir ces fonctionnalités à une base installée massive avec un peu plus qu'une licence et un changement de politique, un avantage significatif sur un marché où la plupart des organisations ne savent toujours pas par où commencer.
Il y a des questions ouvertes. L'inspection en ligne du trafic IA dépend du déchiffrement TLS, que de nombreuses organisations ne permettent toujours pas largement, de sorte que l'efficacité du service est limitée par la posture d'inspection du client. Le prix et le packaging détermineront la rapidité avec laquelle le service se propagera au-delà des premiers utilisateurs. Fortinet devra prouver ses affirmations en matière d'exactitude face à ses concurrents qui vendent des garde-corps IA depuis plus longtemps.
Pour les acheteurs, je me concentrerais sur quatre choses. Tout d'abord, si vous utilisez déjà FortiGate, évaluez le service par rapport à votre trafic IA réel avant d'acheter un outil autonome ; vous disposez peut-être déjà du point de contrôle dont vous avez besoin. Deuxièmement, revoyez vos politiques d’inspection TLS, car la sécurité de l’IA sans décryptage est au mieux une visibilité de l’IA. Troisièmement, intégrez dès maintenant la finance dans la conversation et définissez des budgets symboliques et des limites de taux avant que les dépenses des agents ne vous surprennent. Enfin, créez un inventaire d'agents avec un propriétaire pour chaque agent, car vous ne pouvez pas sécuriser ce que vous ne pouvez pas voir, et vous ne pouvez pas tenir pour responsable ce que personne ne possède.
L’IA créera davantage de travail de sécurité, pas moins. Les fournisseurs qui rendront ce travail plus facile à absorber gagneront, et Fortinet a fait de solides arguments pour figurer parmi eux.
Zeus Kerravala est analyste principal chez ZK Research, une division de Kerravala Consulting. Il a écrit cet article pour SiliconANGLE.
