L’informatique confidentielle suscite un nouvel intérêt à mesure que les entreprises réfléchissent aux endroits où leurs charges de travail d’IA les plus sensibles peuvent s’exécuter en toute sécurité. Ce changement donne aux machines virtuelles un nouveau rôle aux côtés des conteneurs sur Kubernetes, plutôt qu’un lent retrait.
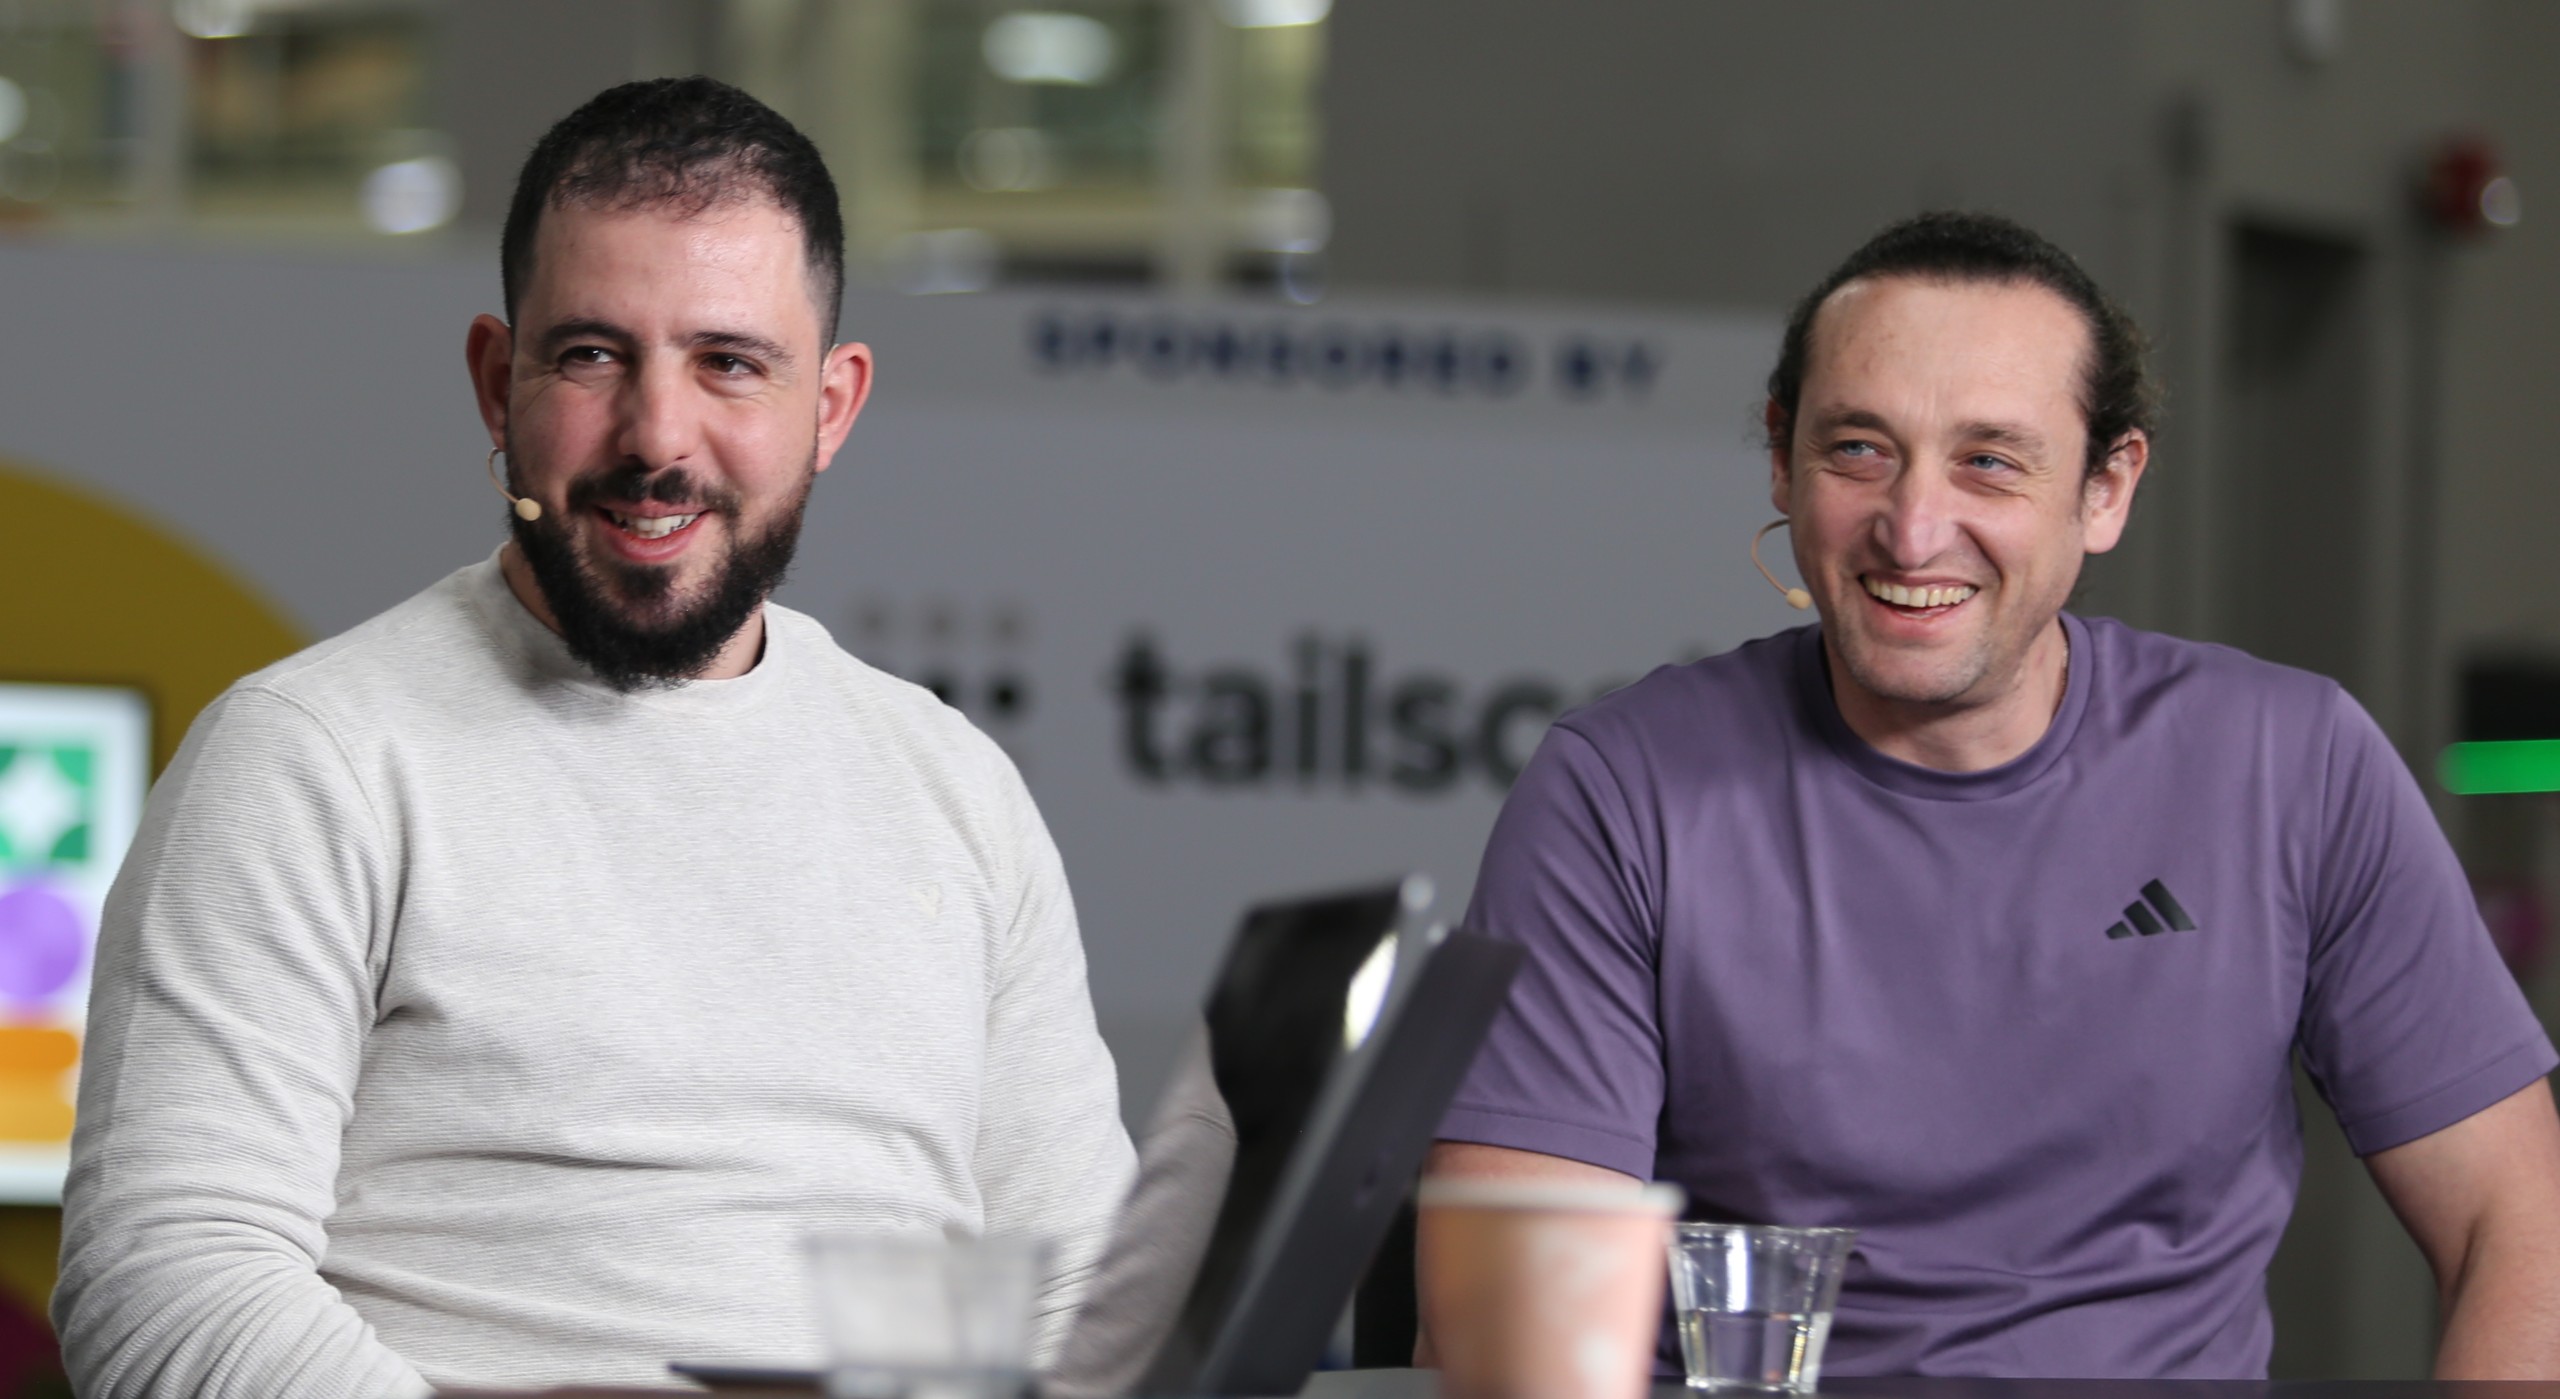
Le calendrier correspond à une étape importante pour KubeVirt, le projet open source qui exécute des machines virtuelles dans des clusters Kubernetes, diplômé de la Cloud Native Computing Foundation cette semaine. Ses responsables orientent désormais le projet vers l'isolation de l'IA, les sandbox d'agents et l'informatique confidentielle, une technologie de longue date qui reprend de l'ampleur, selon Itamar Holder (photo de gauche), ingénieur logiciel principal et responsable de KubeVirt chez Red Hat Inc.
« Je pense que c'est l'un des obstacles qui empêchent de nombreuses entreprises de rejoindre le cloud public en général, comme les entreprises qui se soucient vraiment des données extrêmement sensibles », a déclaré Holder. « Je pense que cela les débloque pour adhérer. »
Holder et Vladik Romanovsky (à droite), responsables techniques et mainteneurs de KubeVirt chez Red Hat, se sont entretenus avec John Furrier et Rebecca Knight de theCUBE Research à KubeCon + CloudNativeCon NA, lors d'une diffusion exclusive sur theCUBE, le studio de diffusion en direct de SiliconANGLE Media. Ils ont expliqué comment KubeVirt évolue d'un outil de virtualisation à une couche d'exploitation pour les charges de travail d'IA. (* Divulgation ci-dessous.)
L'informatique confidentielle et le nouveau cas des VM sur Kubernetes
L'idée principale de KubeVirt est d'exécuter des machines virtuelles et des conteneurs sur le même cluster Kubernetes sans maintenir deux piles distinctes. Ce couplage est plus important à l'ère de l'IA, les développeurs de Nvidia Corp. aidant le projet à intégrer l'allocation dynamique des ressources pour le matériel GPU, a noté Holder. Romanovsky considère les deux formes de calcul comme des partenaires plutôt que comme des rivales.
« Les machines virtuelles feront en quelque sorte le gros du travail et une plus grande isolation, et les pods qui les entourent offriront une meilleure évolutivité pour les applications de cache », a déclaré Romanovsky. « En général, cela va de pair. Les machines virtuelles et les conteneurs peuvent également fonctionner comme une seule application. «
Le projet envisage également de jouer un rôle dans le sandboxing des agents IA, un domaine dans lequel Red Hat développe son infrastructure. Les responsables souhaitent que KubeVirt devienne un autre backend d'isolation pour le référentiel sandbox de l'agent Kubernetes, a expliqué Holder.
« Je pense que nous pouvons offrir de nombreux avantages que les autres backends d'isolation n'ont pas », a déclaré Holder. « Nous pouvons utiliser la migration en direct et des configurations matérielles complexes avec DRA et bien d'autres fonctionnalités intéressantes. »
Voici l'interview vidéo complète, faisant partie de la couverture par SiliconANGLE et theCUBE de KubeCon + CloudNativeCon NA :
(* Divulgation : Red Hat a sponsorisé ce segment de theCUBE. Ni Red Hat ni les autres sponsors n'ont de contrôle éditorial sur le contenu de theCUBE ou SiliconANGLE.)
