Pendant la majeure partie de ses deux décennies d'histoire, SailPoint Inc.. est l'entreprise qui indique aux entreprises qui doit avoir accès à quoi. À Naviguez en 2026 à Austin cette semaine, il a fait valoir que c'était désormais à l'entreprise de mettre fin aux accès erronés dès qu'ils se produisaient.
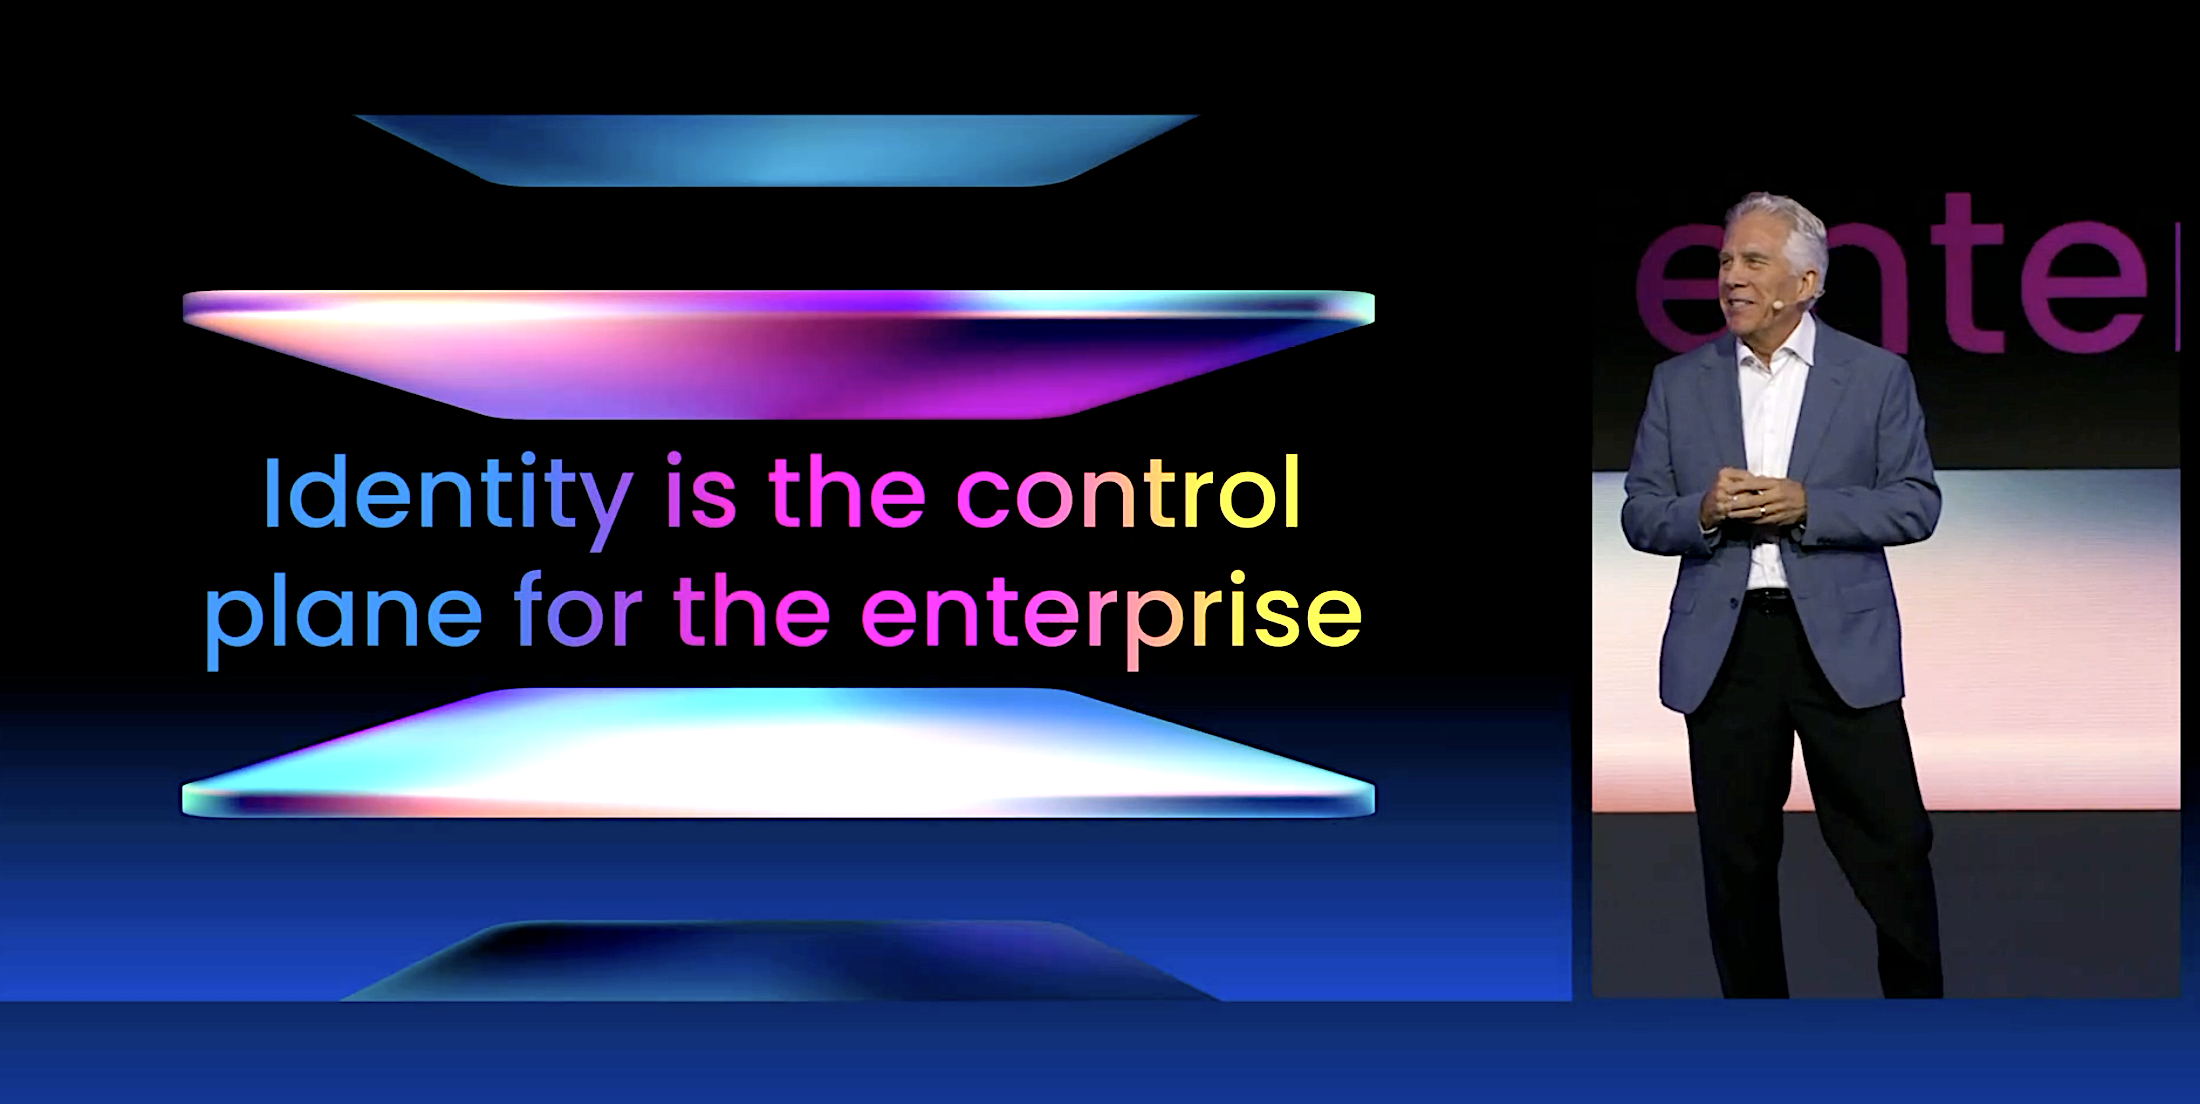
Le discours d'ouverture s'est ouvert avec un orchestre pour illustrer l'harmonie qui émerge lorsque des composants discrets travaillent ensemble. Quand ce n’est pas le cas, l’expérience est très différente. Au cours de son discours d'ouverture, le directeur général Mark McClain (photo) a utilisé cette analogie pour décrire le chaos qui s'ensuit lorsque les agents de l'IA ne travaillent pas ensemble. Mais ce changement est plus important que ne le suggère l’analogie avec l’orchestre de la keynote.
La gouvernance a toujours fonctionné selon un calendrier : certifications trimestrielles, audits annuels et examens qui arrivent des semaines après les faits. Les agents d’intelligence artificielle exécutent des appels d’outils et en effectuent un grand nombre. Le pari de SailPoint est que le contexte d'identité qu'il a passé 20 ans à construire permet une application en temps réel, et que les outils de sécurité uniquement exécutés auront du mal sans cela.
Voici mes cinq réflexions qui devraient compter pour les responsables de la sécurité et de l’identité :
La main-d’œuvre n’est désormais pour la plupart pas humaine et la responsabilité est le problème
McClain a commencé en soulignant la rapidité avec laquelle la composition de l'entreprise a changé. « Il y a quelques années, vous saviez exactement qui faisait partie de votre orchestre. C'étaient vos employés, vos sous-traitants, vos partenaires. Bref, des gens », a-t-il déclaré. « Mais aujourd'hui, il y a une foule invisible qui opère juste à côté d'eux », a-t-il ajouté, décrivant les comptes de service, les clés d'interface de programmation d'applications et les agents autonomes qui, selon une étude qu'il a citée, sont 109 fois plus nombreux que les identités humaines.
Dans son discours d'ouverture, le président Matt Mills a souligné un point clé. « Un agent agit au nom d'un humain ou d'un autre agent qui remonte à un humain », a-t-il déclaré. « Ainsi, dès que vous gouvernez séparément les humains et les agents, vous perdez le fil de celui qui est réellement responsable. Nous traitons l'identité des humains et des agents comme un seul problème. C'est sur un seul graphique. C'est dans le cadre d'une seule politique. »
C'est un élément clé de l'argumentation de SailPoint, et c'est pourquoi la société a fait évoluer Identity Security Cloud en deux produits, Agentic Fabric et Human Fabric, tous deux construits sur sa plateforme Atlas. De nombreuses nouvelles startups spécialisées dans la sécurité des agents traitent les agents comme un problème d'inventaire autonome.
Mais un agent sans propriétaire humain n’est qu’un compte orphelin capable de raisonner. Critéo SA Le directeur de la sécurité d'entreprise Jérôme Robin, client de SailPoint depuis 2021, a très bien expliqué le problème : « Donner accès à un agent pour une tâche, c'est déléguer votre responsabilité commerciale. Il a conclu sur un point que tout RSSI devrait prendre en compte : « La technologie doit appliquer le modèle, et non le remplacer. »
La gouvernance à la vitesse humaine ne peut pas suivre le rythme des identités à la vitesse des machines
Mills s’est montré très neutre quant aux lacunes de la gouvernance héritée. « Vous ne pouvez pas lutter contre les menaces liées à la vitesse de l’IA avec une gouvernance à la vitesse de l’humain », a-t-il déclaré. « La surveillance de base n'est pas une sécurité. Le simple fait de regarder un agent faire de mauvaises choses n'est pas une sécurité. Il s'agit simplement d'un tableau de bord qui vous signale toutes vos violations. »
Les chiffres soutiennent certainement cette thèse. Chandra Gnanasambandam, vice-président exécutif et directeur de la technologie, a déclaré que SailPoint constate entre 75 et 150 millions d'interactions agents par jour dans une entreprise moyenne du Global 2000. Il a ajouté : « L'idée selon laquelle un administrateur de sécurité va examiner et approuver l'accès d'un groupe d'agents autonomes effectuant 10 000 appels d'outils par seconde n'est pas seulement dépassée ; c'est un fantasme. »
Cinquième édition annuelle de SailPoint Rapport Horizons de sécurité des identitéspublié lors de l'événement, a révélé que 79 % des organisations utilisent des agents d'IA en production, mais que seulement 2 % utilisent des outils de sécurité des identités pour les gérer, et que 15 % seulement peuvent fournir un accès non humain en temps réel. Wendy Wu, directrice marketing, a conclu : « Vous ne pouvez pas gérer une entreprise à vitesse IA avec une sécurité à vitesse humaine. »
La réponse de SailPoint est un ensemble d'agents autonomes : les agents rouges détectent la dérive, les agents bleus l'analysent et suppriment l'accès, et les agents verts gèrent le travail en temps de paix, comme les certifications. Gnanasambandam a déclaré que les plus gros clients ont des campagnes de certification avec plus de 10 millions d'éléments de campagne et que 95 % d'entre elles devraient être automatisées. La réalité est que les contrôles d’accès ont été interrompus pour les humains bien avant l’arrivée des agents. L’IA n’a pas créé le problème ; il était impossible de l'ignorer.
Les contrôles d'exécution sans contexte d'identité sont des instruments contondants
S'il y a une déclaration de Gnanasambandam sur laquelle les acheteurs devraient se concentrer, c'est bien celle-ci, destinée directement aux fournisseurs d'exécution : « Un kill switch d'agent est censé tuer les mauvais agents. Si vous êtes une plate-forme de contrôle d'exécution sans contexte et que le kill switch ne peut pas distinguer un bon agent d'un mauvais, sur quelle base va-t-il tuer le mauvais agent ? » il a demandé. « Cela finira par tuer à la fois les bons et les mauvais agents. »
C'est un bon point. Un kill switch qui arrête l’automatisation légitime est celui que l’entreprise vous fera désactiver. Les nouvelles capacités soutiennent cet argument.
Agentic Fabric ajoute la découverte de l'IA fantôme, l'autorisation d'exécution, la surveillance rapide avec rédaction basée sur des politiques et un kill switch en un clic. La gestion autonome de la posture de sécurité des identités identifie les comptes dormants, les administrateurs fantômes et les accès orphelins, et agit en conséquence plutôt que de simplement les signaler. Entro Security, acquis plus tôt cette année, ajoute la traçabilité des informations d'identification et la découverte des secrets exposés, avec une intégration complète attendue en novembre.
Mills a fourni un point de données soulignant l'ampleur du problème. Dans le cadre d'une preuve de concept Fortune 500, SailPoint a découvert plus de 10 000 agents inconnus en une semaine. Eric Burnett, directeur de la gestion des identités et des accès chez Centre médical de l'Université de Chicagoa reconnu le même angle mort : « Nous savons qu'il existe de nombreuses IA dans notre environnement dont nous n'avons pas conscience. »
Les fournisseurs d'environnement d'exécution rétorquent que les plateformes d'identité ne se situent pas dans le chemin du trafic. SailPoint le sait, c'est pourquoi il s'intègre aux proxys réseau, au marché Falcon de CrowdStrike Holdings Inc. et aux outils de sécurité des données tels que BigID et Microsoft Purview. La question de savoir si le contexte l'emporte sur une position en ligne est la question de concurrence sur ce marché, et les acheteurs devraient le tester plutôt que de croire l'un ou l'autre côté sur parole.
Le privilège permanent est le véritable ennemi et le plus difficile à tuer
« Dans un monde quasi agentique, le privilège permanent est mort », a déclaré Gnanasambandam, soulignant que 98 % de l'accès aujourd'hui relève du privilège permanent et que le moindre privilège a été l'objectif pendant des décennies sans jamais être opérationnalisé. De toutes les nouvelles de l’événement, il a qualifié le privilège effectif de la plus intéressante. Les certifications examinent uniquement les droits accordés directement, mais une grande partie de l'accès réel d'un utilisateur provient indirectement via des groupes imbriqués et des comptes de service.
« J'appelle cela le problème des icebergs », a-t-il déclaré. « Nous nous en sommes sortis parce qu'à vitesse humaine, personne ne le savait. Mais à vitesse de machine, ces machines sont capables de tout trouver. » SailPoint utilise désormais l'apprentissage automatique pour modéliser des privilèges effectifs pour chaque identité et les intégrer dans les certifications.
L’autre changement pratique concerne l’approvisionnement conditionnel juste à temps pour les personnes, les comptes de service et les agents. Gnanasambandam a décrit un agent qui découvre au milieu d'une tâche qu'il ne dispose pas d'accès et, plutôt que de rechercher un identifiant d'administrateur exposé, demande l'accès à son propriétaire humain, qui l'accorde brièvement puis le révoque. C’est le bon processus de réflexion, mais une vérification de la réalité du partenaire a suivi.
« Je n'ai pas encore rencontré un seul client dans toute ma carrière qui bénéficie du moindre privilège et est pleinement employé dans son organisation », a déclaré Sanjeev Shukla, responsable mondial de l'identité et de la confiance chez Accenture. Il a ajouté que certaines banques de premier rang qui ont dépensé des centaines de millions de dollars ne disposent toujours que d’une couverture d’accès privilégié d’environ 65 %. Il est facile de déclarer mort le privilège permanent. Pour la plupart des entreprises, y parvenir nécessite un nettoyage sur plusieurs années.
L’intendance compte autant que la nouveauté brillante
Mills a passé une grande partie de son temps à dire au public de ne pas croire au battage médiatique, y compris celui de SailPoint. Il a partagé la description d'un directeur de l'information du Fortune 500 basé à Dallas, décrivant le marché de la cybersécurité comme « plein de vendeurs avec de grands chapeaux et pas de bétail ». « Exigez des preuves plutôt que des promesses », a déclaré Mills. « Faites-nous, ainsi que tous les vendeurs que vous rencontrez, vous montrer le bétail. » En d’autres termes, n’achetez rien tant que vous n’avez pas effectué une preuve de concept et vu la solution fonctionner.
C'est un grand défi à relever pour un responsable d'un fournisseur, et le premier test concerne la base installée de SailPoint, dont une grande partie exécute toujours IdentityIQ sur site. La société a annoncé IdentityIQ 9.0, comprenant un accès temporel, une base reconstruite, un outil de mise à niveau automatisé, un moteur de certification Human Fabric reconstruit et des contrôles proactifs de séparation des tâches. « La plupart des fournisseurs demandent à leurs clients de choisir entre une histoire de croissance ou une histoire de gestion », a déclaré Gnanasambandam dans l'annonce. « Il s’agit d’un effort de modernisation sur deux fronts. »
Il a également fait deux aveux que l’on entend rarement sur scène. L'expérience utilisateur de SailPoint est à la traîne par rapport à ses capacités, et les éléments essentiels de la feuille de route, tels que les certifications et la séparation des tâches, ont dû être avancés de deux trimestres. L'IA agentique est une histoire passionnante, mais les programmes d'identité vivent ou meurent sur la base, donc résoudre le blocage et s'attaquer maintenant aidera SailPoint à long terme.
Ce que cela signifie pour les acheteurs
SailPoint a fait valoir que l'identité est le domaine où la responsabilité des agents doit vivre. Il lui faut désormais prouver qu’il est capable d’appliquer les règles en temps réel, et non de se contenter de gouverner selon un calendrier. Pour les responsables des technologies de l’information et de la sécurité, je me concentrerais sur les éléments suivants :
- Exécutez d'abord la découverte. Si une semaine, vous trouvez 10 000 agents inconnus dans un Fortune 500, supposez que votre inventaire est erroné.
- Attribuez un propriétaire d’entreprise à chaque agent. Si personne n'est responsable des actions d'un agent, celui-ci ne devrait pas y avoir accès.
- Testez le kill switch dans votre propre environnement. Demandez à n'importe quel fournisseur, y compris SailPoint, de montrer comment il distingue un bon agent d'un mauvais en utilisant vos données.
- Corrigez les privilèges effectifs pour les humains. Les groupes imbriqués et les comptes de service avec autorisation excessive sont ce dont héritent les agents.
- Considérez le privilège zéro comme un programme et non comme un produit. Commencez par un accès juste à temps pour les systèmes les plus sensibles, puis développez-le.
McClain a déclaré au public que SailPoint n'écrivait pas la musique ; ses clients le font. Mais pour la première fois, SailPoint promet d'arrêter le groupe au milieu d'une chanson si quelqu'un joue la mauvaise note. C'est un travail beaucoup plus difficile, et c'est celui dont les clients devraient demander des comptes à l'entreprise.
Zeus Kerravala est analyste principal chez ZK Research, une division de Kerravala Consulting. Il a écrit cet article pour SiliconANGLE.
