
La cybersécurité de l’IA nécessite de contrôler ce que font les logiciels fiables et d’empêcher les attaquants d’entrer. Alors que les agents d’IA agissent sur les systèmes de l’entreprise au nom des utilisateurs, l’identité doit établir qui ou quoi agit, quel degré d’autorité elle exerce et où s’arrête cette autorité.
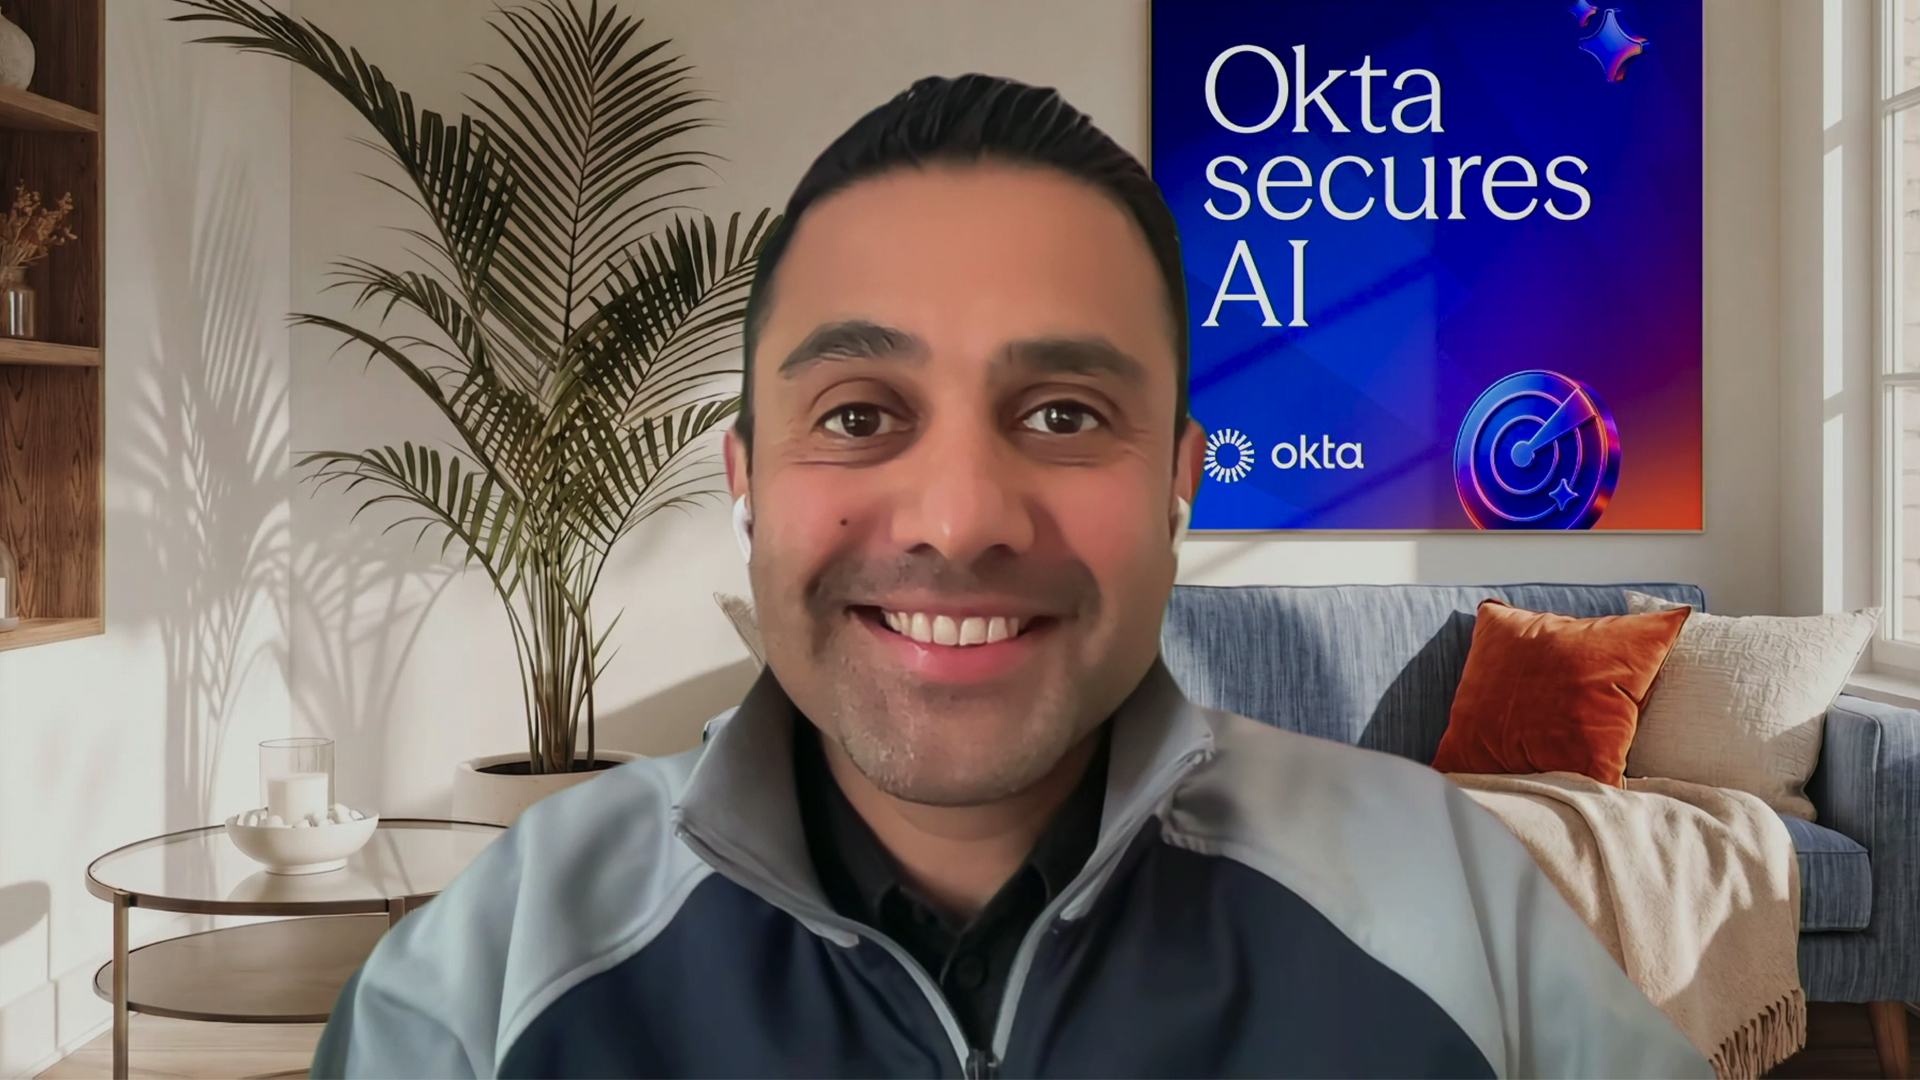
Ce changement pousse les fournisseurs d’identité au-delà du contrôle d’accès traditionnel et à l’application de l’exécution pour les agents IA. Les entreprises doivent également comprendre ce que les agents ont fait en cas de problème, selon Harish Peri (photo), vice-président senior et directeur général de la sécurité de l'IA chez Okta Inc.
« Si quelque chose ne va pas, êtes-vous capable d'expliquer et de prouver la série d'actions entreprises par un agent ? Êtes-vous capable de retrouver tout cela dans vos journaux en une seule chaîne ininterrompue ? » » dit Péri. « C'est bien sûr le pire des cas, mais vous devez savoir ce qui s'est passé et vous devez être en mesure de montrer cette chaîne de traçabilité afin de pouvoir ensuite réparer si quelque chose ne va pas. »
Peri s'est entretenu avec Krista Case de theCUBE Research pour le sommet sur la cybersécurité et la résilience de l'IA, lors d'une diffusion exclusive sur theCUBE, le studio de diffusion en direct de SiliconANGLE Media. Ils ont discuté de la cybersécurité de l’IA et des exigences d’une architecture d’identité conçue pour les agents IA. (* Divulgation ci-dessous.)
Construire la cybersécurité de l’IA sur la base de l’identité des agents
Okta définit la maturité des agents comme une progression de questions dans son modèle d'entreprise agent sécurisée : où sont mes agents, que peuvent-ils faire, que font-ils et comment puis-je réagir ? Ces réponses mènent à une question plus difficile : si un agent doit être autorisé à entreprendre une action donnée à un moment précis, selon Peri.
« Le vrai risque avec les agents que nous voyons n'est pas qu'ils soient piratés en soi. Je pense que cela fait la une des journaux, mais la réalité est que le risque vient davantage d'un agent mal aligné et qui, sans aucune mauvaise intention, entreprend une action qui n'a jamais été prévue par l'utilisateur d'origine », a déclaré Peri.
Répondre à cette question commence par donner à chaque agent sa propre identité. Un agent qui se fait simplement passer pour un utilisateur n'est guère plus qu'une automatisation de processus robotique hors de prix, tandis que la surcharge d'un compte de service est une solution rapide qui s'effondre à mesure que les déploiements se développent, a expliqué Peri.
« La première étape consiste à ne pas prendre de raccourci sur les fondations. Si vous le faites, vous pourriez avoir l'impression : « Hé, j'innove ». Mais ce qui se passera, c'est qu'une fois que vous aurez atteint plus de 10 ou 15 agents d'entreprise ayant accès à vos applications d'entreprise, vous finirez par devoir supprimer cela », a déclaré Peri.
Les autorités doivent également voyager en toute sécurité lorsque les agents travaillent sur plusieurs applications. Peri a décrit un agent d'approvisionnement qui touche aux systèmes SAP, de comptes fournisseurs et de gestion de la relation client pour des utilisateurs disposant d'autorisations très différentes. La réponse est une délégation avec réduction de la portée, soutenue par une autorisation centrale et une journalisation centralisée, a-t-il expliqué.
« Dans le contexte d'une invite spécifique, l'agent ne dépassera jamais la portée maximale autorisée de toutes les parties de la chaîne », a déclaré Peri. « Cela signifie que même si en théorie, cet agent peut entreprendre des actions au nom d'un manager, s'il est invoqué par le personnel de première ligne, il n'excédera jamais son champ d'action. »
Voici l'interview vidéo complète, faisant partie de la couverture par SiliconANGLE et theCUBE du Sommet sur la cybersécurité et la résilience de l'IA :
(* Divulgation : TheCUBE est un partenaire média payant pour le Sommet sur la cybersécurité et la résilience de l'IA. Les sponsors de la couverture de l'événement de theCUBE n'ont pas de contrôle éditorial sur le contenu de theCUBE ou SiliconANGLE.)
