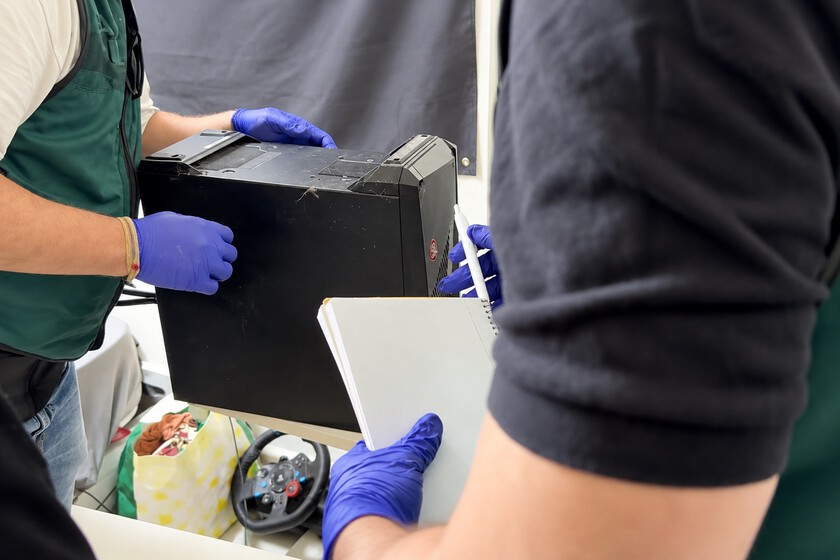
Les enquêteurs du Département de Cybercriminalité de l'Unité Centrale Opérationnelle (UCO) de la Garde Civile ont identifié un garçon roumain de 16 ans, qui vit dans la province d'Alicante, comme l'administrateur présumé du groupe de rançongiciel KillSec, après avoir analysé une image de profil.
Selon les chercheurs, ses membres ont mené plus de 1 000 cyberattaques dans le monde, dont environ 500 ont réussi, contre plus de 280 victimes.
Certains d’entre eux auraient payé des rançons avoisinant les 500 000 euros en cryptomonnaies. Lors des perquisitions dans une maison et dans le bureau d'un hôtel de la province, les agents ont saisi des ordinateurs, des téléphones portables et des portefeuilles d'actifs cryptographiques, et une femme a fait l'objet d'une enquête pour sa prétendue relation avec les événements.
Comment en êtes-vous arrivé à un garçon de 16 ans ?
L'opération Rotoma a débuté en 2025 grâce à la collaboration avec le bureau du FBI à San Juan, à Porto Rico, qui recherchait des personnes liées à KillSec pouvant résider en Espagne.
D'autre part, les Mossos d'Esquadra avaient ouvert une enquête sur une attaque contre l'entité publique catalane Infraestructures.cat début 2025 : les criminels ont accédé à ses systèmes, volé des informations sensibles et tenté de les extorquer, avec un préjudice estimé à près d'un million d'euros. L'entité assure qu'elle n'a payé aucune rançon.
L'équipe commune des deux organismes a permis de localiser le suspect et de le relier à l'attentat en Catalogne. Les chercheurs lui attribuent quatre rôles : administrateur, développeur, négociateur et affilié.
Cette arrestation s'inscrit dans le cadre de l'opération internationale KillSwitch, dans laquelle Europol et Eurojust ont coordonné les autorités de neuf pays : Belgique, Finlande, Allemagne, Grèce, Roumanie, Espagne, Suisse, Royaume-Uni et États-Unis.
Le 30 septembre, jour de l'action commune, huit perquisitions et trois arrestations ont eu lieu en Espagne, en Grèce, au Royaume-Uni et en Roumanie. Les autorités ont pris le contrôle du site Web de fuite du groupe, de cinq serveurs centraux et de plusieurs domaines, qui affichent désormais un avis de police, et ont obtenu au moins 110 téraoctets de données volées.
Les deux autres détenus sont deux hommes d'une vingtaine d'années, l'un au Royaume-Uni et l'autre en Roumanie, et Porto Rico a demandé l'extradition de la personne arrêtée au Royaume-Uni. Le promoteur, tout juste majeur, a été identifié, même s'il n'a pas été arrêté.
KillSec : un ransomware à louer pour 250$
Si l’âge du leader présumé est vraiment frappant, l’entreprise créée par le groupe le est également. Selon la société de cybersécurité Group-IB, qui a collaboré à l'enquête, KillSec louait son ransomware à des tiers : n'importe quel affilié pouvait obtenir la version Windows avec un paiement initial de 250 dollars (environ 221 euros au taux de change du 1er octobre 2026) et en donnant au groupe 12 % de chaque rançon, une commission qui en janvier 2025 s'élevait déjà à 20 %. Bien entendu, aucun affilié ne pourrait générer sa propre version du malware sans l’autorisation des administrateurs.
Son premier message sur Telegram date d'octobre 2023, alors qu'il recherchait des profils d'intrusion et de création de malwares, et c'est en juin 2024 qu'il a lancé le programme d'affiliation, avec un panneau de contrôle accessible via Tor.
Les produits proposés se sont développés petit à petit. En novembre 2024, une version pour les serveurs VMware ESXi est arrivée, capable d'arrêter les machines virtuelles et de supprimer leurs instantanés. De plus, le groupe revendait directement les données volées, à des prix compris entre 5 000 et 500 000 dollars. Group-IB a dénombré 274 organisations exposées sur son site de fuite, principalement des États-Unis (35 %) et d'Inde (17 %), les secteurs de la finance et de la santé étant les plus touchés. L'Europe représentait 14 %.
Pour entrer, les attaquants ont profité de vulnérabilités logicielles et d’accès mal protégés, notamment dans les services de stockage cloud. Ils ont copié les informations internes sur leurs serveurs et ont publié la victime sur un site Web sombre, avec la menace que si la rançon n'était pas payée, les données seraient disponibles en téléchargement gratuit.
« Les serveurs peuvent être remplacés en quelques semaines ; les personnes qui construisent la plateforme et approuvent chaque attaque ne le peuvent pas »a déclaré le PDG du Groupe-IB, Dmitry Volkov.
Quelles conséquences cela peut-il avoir pour un mineur de moins de 16 ans ?
En raison de son âge, l'affaire est régie par la loi organique 5/2000 sur la responsabilité pénale des mineurs, qui s'applique aux personnes âgées de 14 à 18 ans. Pour ceux qui avaient 16 ou 17 ans au moment où ils ont commis les faits, la mesure peut durer au maximum six ans. Si le juge qualifie les faits d'extrêmement grave, il doit prononcer une détention fermée d'un à six ans, suivie d'une mise en liberté surveillée pouvant aller jusqu'à cinq ans.
En mars 2022, la police londonienne a arrêté sept jeunes âgés de 16 à 21 ans liés à Lapsus$, le groupe qui avait attaqué Microsoft, Nvidia et Samsung. Cette fois-là, ils ont été libérés sans inculpation, mais l'affaire ne s'est pas arrêtée là : en décembre 2023, un tribunal de Londres a ordonné l'hospitalisation pour une durée indéterminée d'Arion Kurtaj, 18 ans, et a imposé une mesure de réadaptation pour mineurs de 17 mois à un autre membre de 17 ans.
Précautions pour les entreprises qui stockent des données dans le cloud
Bitdefender, une autre des sociétés ayant participé à l'opération, a donné quelques recommandations. La première consiste à corriger d'abord les logiciels exposés à Internet, car c'est ce que les attaquants analysent. La seconde consiste à déterminer qui a accès aux services de stockage cloud.
Surtout, les espaces que personne ne gère plus : ceux qui restaient après la fin d'un projet, ceux hérités d'un achat auprès d'une autre entreprise ou les tests restés ouverts.
Et si l'attaque a déjà eu lieu, l'Institut National de Cybersécurité (INCIBE) conseille de ne pas payer la rançon et de contacter le 017, sa ligne d'assistance gratuite en matière de cybersécurité, également disponible par WhatsApp au 900 116 117.
Pour les fichiers cryptés, il existe le portail No More Ransom, lancé en 2016 par Europol et la police néerlandaise, avec un outil appelé Crypto Sheriff qui identifie le type de ransomware à partir de deux fichiers cryptés et de la demande de rançon, et recherche un décrypteur gratuit.
La Garde civile continue d'analyser les appareils et les données saisis, ainsi que de suivre les crypto-monnaies du groupe. Les chercheurs n'excluent pas de nouvelles actions.
Images | Garde civile avec édition
